

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Gorsair — Gorsair gibt Root-Zugriff auf entfernte Docker-Container, die ihre APIs offenlegen. | Kitploit
Tools/GitHubGitHub/ullaakut/gorsair
Privilege EscalationContainer-SicherheitNetzwerkkartierungPort-ScanningExploitationIDS/IPS-UmgehungPenetrationstestsCloud-SicherheitRemote-Access-ToolArchived
GitHubullaakut/gorsair

Gorsair

8477243vor 2 JahrenVon Kitploit geprüft
Teilen

Gorsair gibt Root-Zugriff auf entfernte Docker-Container, die ihre APIs offenlegen.
Repository anzeigen

Gorsair

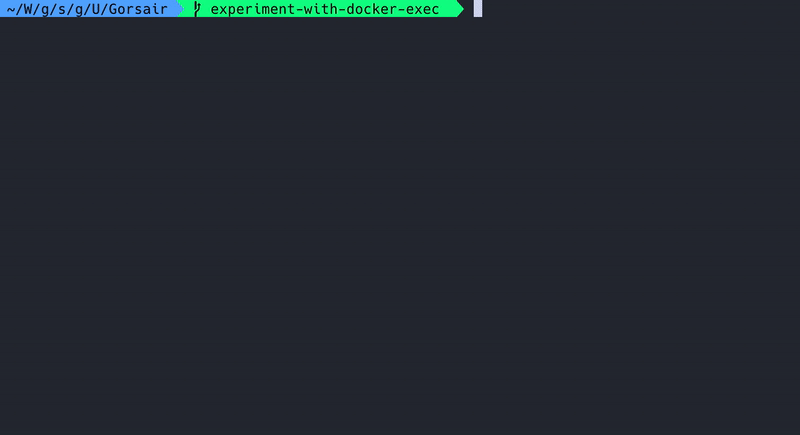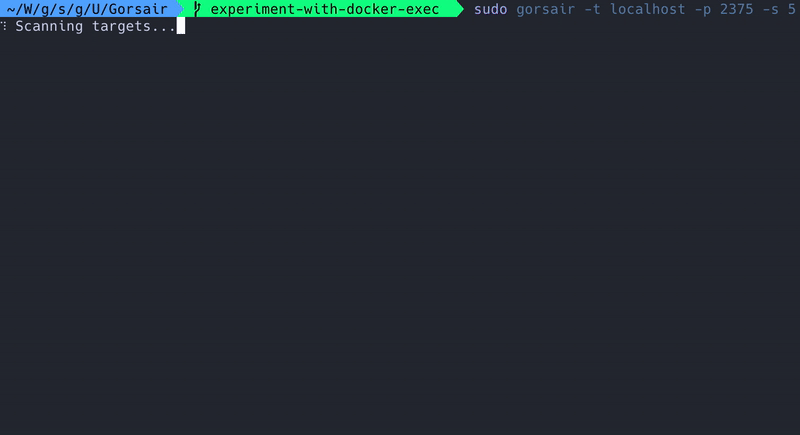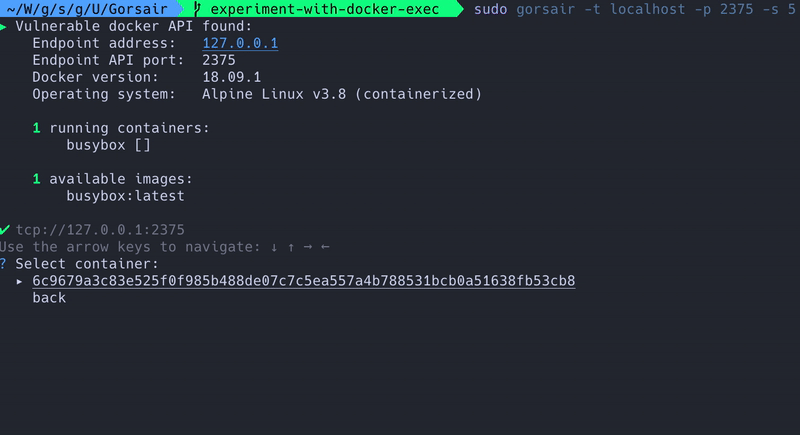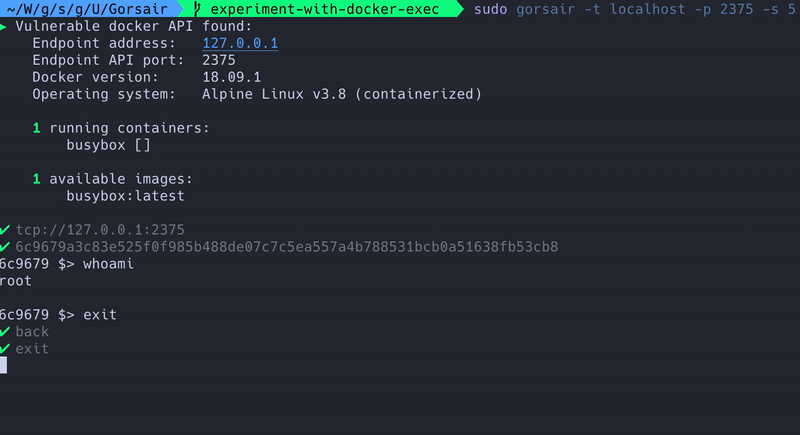
Gorsair ist ein Penetrationstest-Tool zum Erkennen und Fernzugriff auf Docker-APIs von anfälligen Docker-Containern. Sobald es Zugriff auf den Docker-Daemon hat, können Sie Gorsair verwenden, um direkt Befehle auf entfernten Containern auszuführen.

Die Bereitstellung der Docker-API im Internet ist ein enormes Risiko, da böswillige Akteure Informationen über alle anderen Container, Images und das System erhalten können und möglicherweise privilegierten Zugriff auf das gesamte System erlangen, wenn das Image den root-Benutzer verwendet.
Installation

Aus einer Veröffentlichung

Setzen Sie die:

  • GORSAIR_VERSION auf die gewünschte Version
  • OS auf Ihr Betriebssystem (linux, windows oder darwin)
  • ARCH auf Ihre Architektur (amd64, arm oder ppc64le)

Führen Sie dann den folgenden Befehl aus, um gorsair zu installieren.

curl -sS https://github.com/Ullaakut/Gorsair/releases/download/$GORSAIR_VERSION/gorsair_$OS_$ARCH --output /usr/local/bin/gorsair && chmod +x /usr/local/bin/gorsair

Aus den Quellen

  • Stellen Sie sicher, dass Sie eine Go-Version haben, die Module unterstützt (Version 1.11 und höher)
  • Stellen Sie sicher, dass Ihre Umgebung die Variable GO111MODULE auf on gesetzt hat
  • Führen Sie go build -o /usr/local/bin/gorsair cmd/*.go aus dem Stammverzeichnis dieses Repositorys aus

Befehlszeilenoptionen

  • -t, --targets: Setzen Sie Ziele gemäß dem nmap-Zielformat. Erforderlich. Beispiel: --targets="192.168.1.72,192.168.1.74"
  • -p, --ports: (Standard: 2375,2376) Legen Sie benutzerdefinierte Ports fest.
  • -s, --speed: (Standard: 4) Legen Sie benutzerdefinierte nmap-Erkennungsvoreinstellungen fest, um Geschwindigkeit oder Genauigkeit zu verbessern. Es wird empfohlen, den Wert zu senken, wenn Sie ein instabiles und langsames Netzwerk scannen, oder zu erhöhen, wenn Sie sich in einem sehr leistungsfähigen und zuverlässigen Netzwerk befinden. Möglicherweise möchten Sie ihn auch niedrig halten, um Ihre Erkennung verdeckt zu halten. Siehe hier für weitere Informationen zu den nmap-Timing-Vorlagen.
  • -v, --verbose: Aktivieren Sie ausführlichere Protokolle.
  • -D, --decoys: Liste der zu verwendenden Täusch-IP-Adressen (siehe den Täusch-Abschnitt der nmap-Dokumentation)
  • -e, --interface: Zu verwendende Netzwerkschnittstelle
  • --proxies: Liste der zu verwendenden HTTP/SOCKS4-Proxys zur Verzögerung von Verbindungen (siehe Dokumentation)
  • -S, --spoof-ip: IP-Adresse für IP-Spoofing
  • --spoof-mac: MAC-Adresse für MAC-Spoofing
  • -v, --verbose: Aktivieren Sie ausführliche Protokollierung
  • -h, --help: Zeigen Sie die Nutzungsinformationen an

Wie kann ich meine Container vor diesem Angriff schützen

  • Vermeiden Sie es, Container mit Zugriff auf den Docker-Socket ins Internet zu stellen
  • Vermeiden Sie die Verwendung des root-Kontos in Docker-Containern
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







