
 #1
Tools zum Erstellen, Verwalten und Analysieren gefälschter Login-Seiten und E-Mail-Kampagnen.
Kitploit empfohlen
 j00sean/cve-2022-44666
Technischer Bericht und Proof-of-Concept für CVE-2022-44666, eine Escape-Schwachstelle im href-Attribut des Syslink-Steuerelements von…
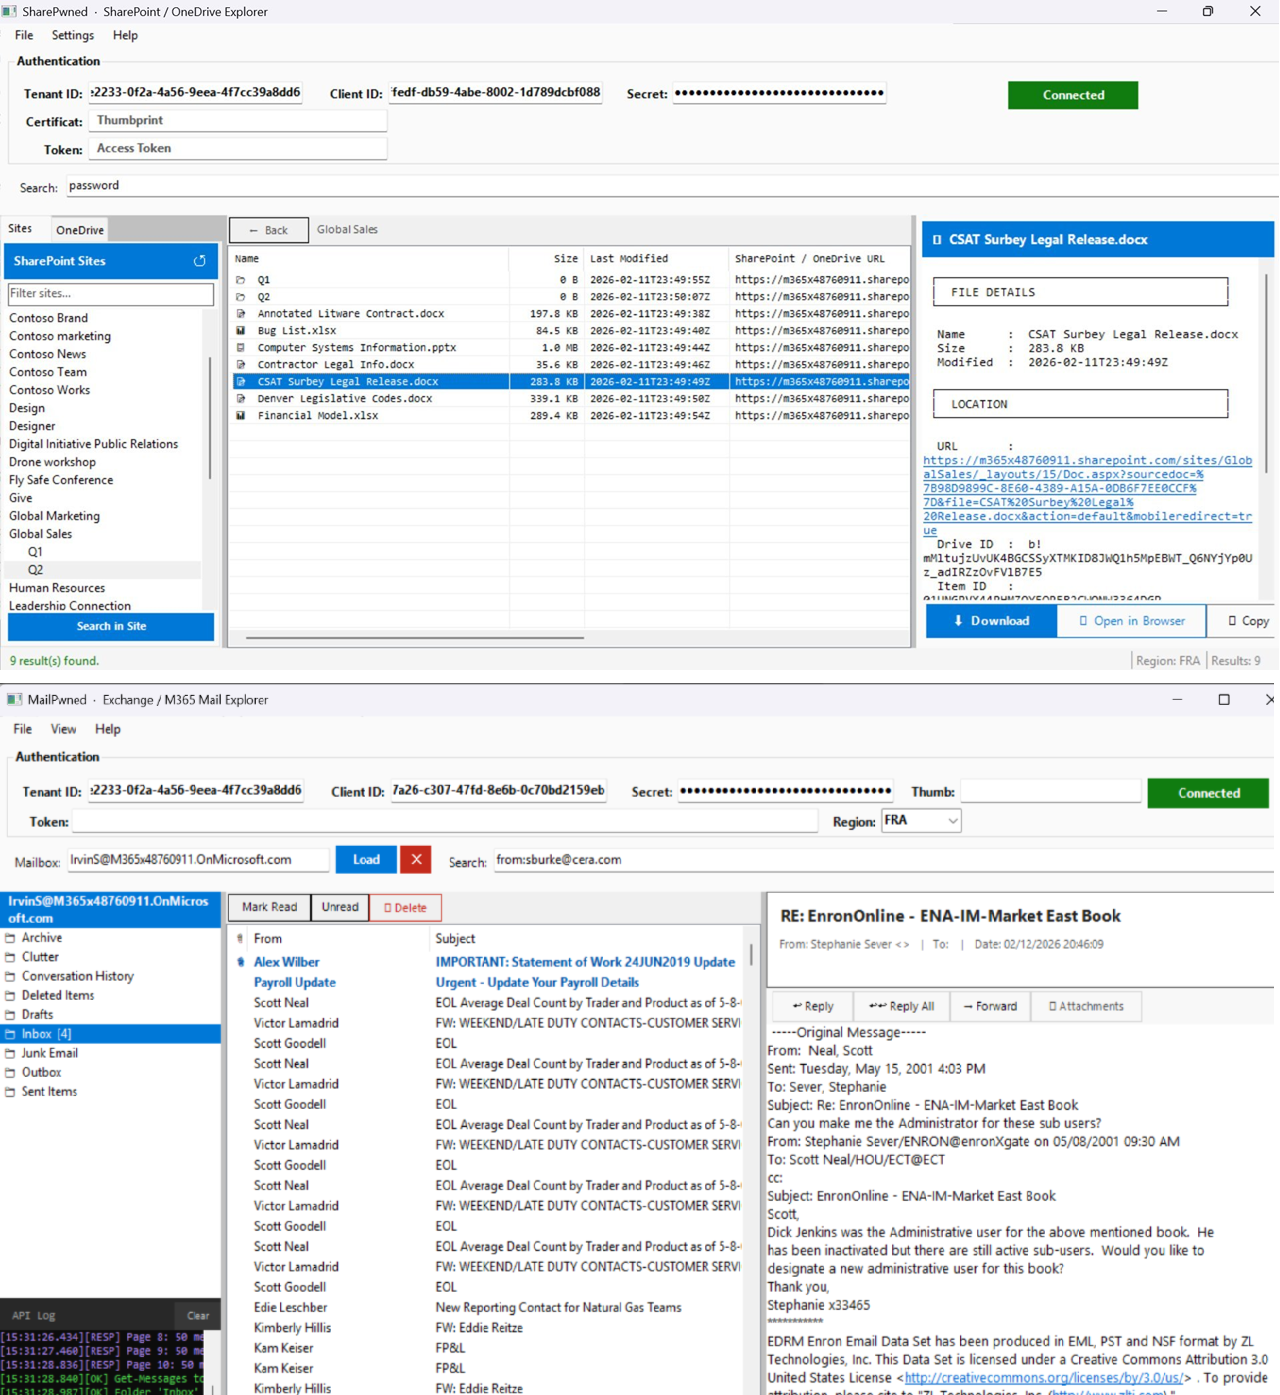 otterhacker/m365pwned
Zwei WinForms-GUI-Tools zum Enumerieren, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene
 trackflaw/cve-2023-23397
Einfacher PoC der CVE-2023-23397-Sicherheitslücke mit dem per E-Mail gesendeten Payload.
 00xglitch/bella
Bella ist ein reines Python-Post-Exploitation-Data-Mining-Tool und Remote-Administrationstool für macOS. 🍎💻
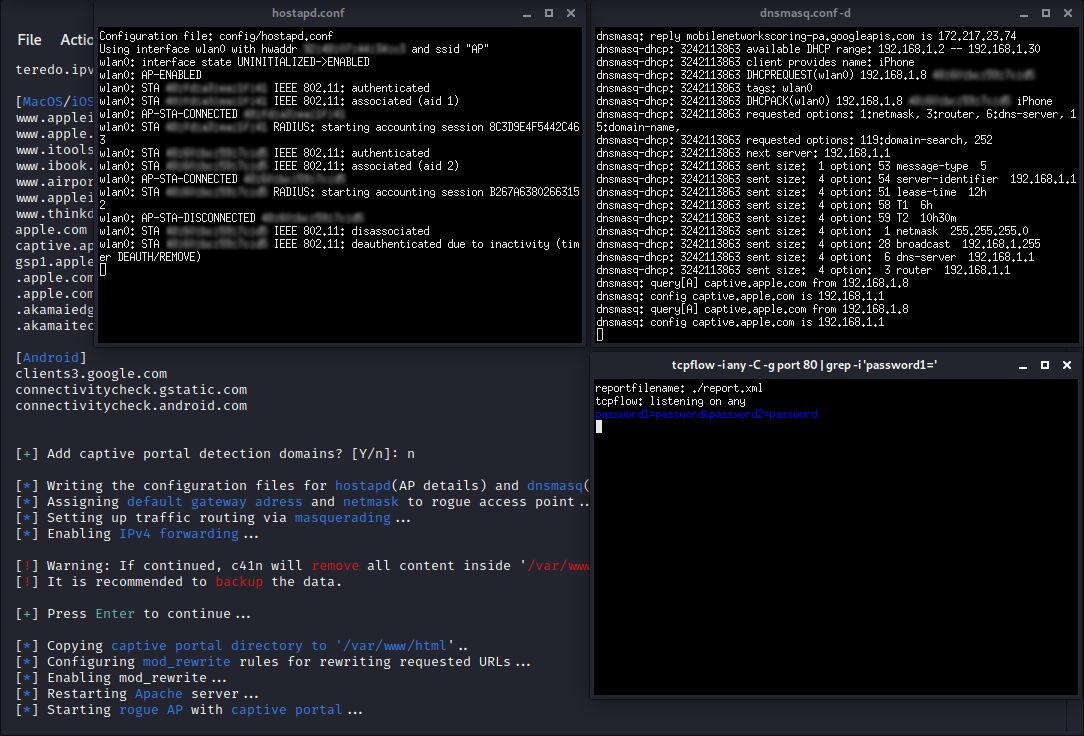 ms-web-bn/c41n
Automatisiertes Tool zur Einrichtung von Rogue Access Points.
 cryst4linqq/turkorat
Vollständig unerkannter Grabber (sammelt Wallets, Passwörter, Cookies, modifiziert Discord-Client usw.)
 xepor/xepor
Flask-ähnliches Routing-Framework für mitmproxy zum Abfangen, Modifizieren und Spoofen von HTTP-Anfragen/-Antworten. Ermöglicht schnelle Entwicklung…
 de3vil/stealing
The SteaLinG ist ein Open-Source-Penetrationstest-Framework, das für Social Engineering entwickelt wurde.
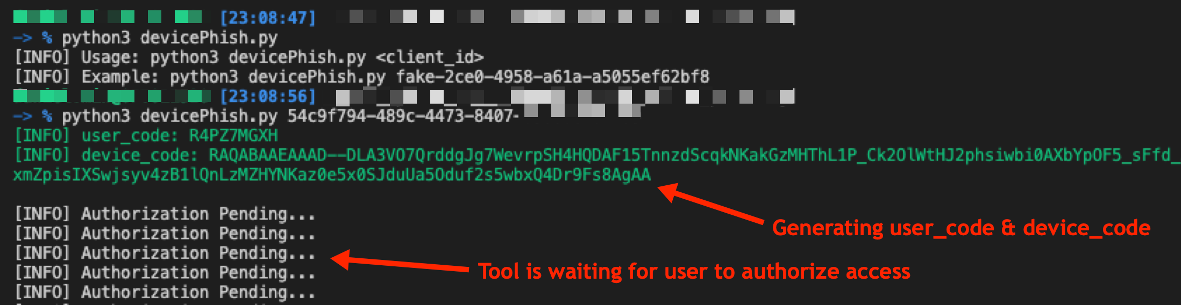 optiv/microsoft365_devicephish
Ein Proof-of-Concept-Skript zur Durchführung eines Phishing-Angriffs, der den Microsoft 365 OAuth-Autorisierungsablauf missbraucht
 davenisc/thief_raccoon
Pädagogisches Phishing-Simulationstool, das OS-Anmeldebildschirme nachbildet, um Anmeldedaten für Schulungen zum Cybersicherheitsbewusstsein zu…
 blacklanternsecurity/offensive-azure
Sammlung von Offensiv-Tools für Microsoft Azure
 jenyraval/phishing-simulation
Phishing Simulation zielt hauptsächlich darauf ab, das Phishing-Bewusstsein zu erhöhen, indem es ein intuitives Tutorial und eine maßgeschneiderte…
 jmousqueton/poc-cve-2022-30190
PoC CVE-2022-30190 : CVE 0-day MS Office RCE, auch bekannt als msdt follina
 jimywork/cromos
Cromos ist ein Werkzeug zum Herunterladen legitimer Erweiterungen des Chrome Web Store und zum Einschleusen von Code in den Hintergrund der Anwendung.
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Schwachstellen gemeldet von Maciej Pulikowski | Gesamtbelohnung für Bug Bounty: $5.000 |…
 dviros/rat-via-telegram
Windows Remote Post-Breach-Tool über Telegram
 duy-31/cve-2024-21413
Microsoft Outlook Schwachstelle zur Offenlegung von Informationen (leakt Passwort-Hash) - Expect-Skript POC








