
 #1
Tools zum Erstellen, Verwalten und Analysieren gefälschter Login-Seiten und E-Mail-Kampagnen.
Kitploit empfohlen
 cisc0-gif/kitt-lite
Python-basiertes CLI-Tool für Pentesting
 praetorian-inc/oauthseeker
Eine bösartige OAuth-Anwendung, die sowohl für interne als auch externe Phishing-Angriffe genutzt werden kann, die auf Microsoft Azure- und…
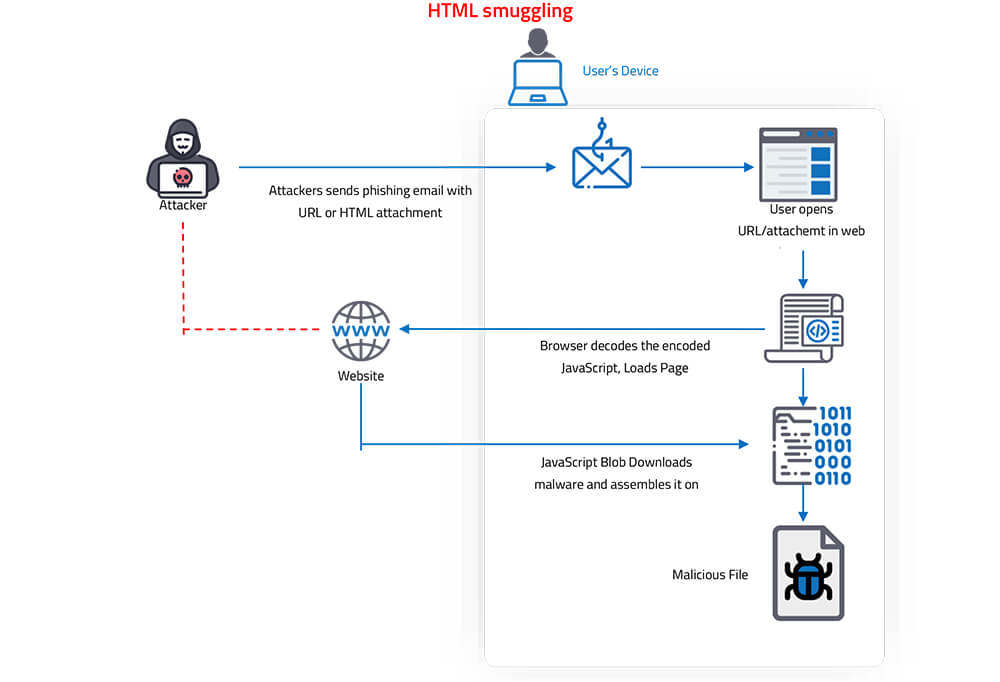 de3vil/htmlsmuggling
Es ist eine bösartige Technik, die von Hackern verwendet wird, um Malware-Payloads in einem codierten Skript in einem speziell erstellten HTML-Anhang…
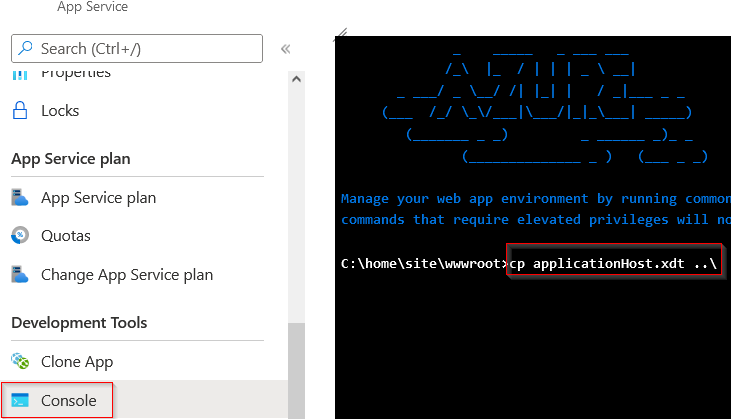 rvrsh3ll/azure-app-tools
Sammlung von Tools zur Verwendung mit Azure-Anwendungen
 g4lb1t/pstf2
Passives Sicherheitstools-Fingerprinting-Framework
 nccgroup/droppedconnection
Emuliert einen Cisco ASA Anyconnect VPN-Dienst zur Erfassung von Anmeldedaten und zur Zustellung von VBS-Payloads bei Red-Team-Phishing-Operationen.
 mrbrutti/cartero
Modulares Phishing-Framework mit CLI zum Klonen von Websites, Senden von E-Mails mit Vorlagen und Starten von Phishing-Kampagnen per E-Mail, SMS,…
 trustedsec/reel
Framework für Phishing-Simulation und Sensibilisierung für knotenbasierte Kampagnen, Credential-Erfassung, SMTP-Zustellung, CAPTCHA und optionales…
 nicholasadamou/minipwner
Ein Skript, um einen TP-Link MR3040 mit OpenWRT in eine einfache, aber leistungsstarke Penetrationstest-"Dropbox" zu konfigurieren.
 jh00nbr/phishruffus
Intelligenter Bedrohungsjäger und Phishing-Server
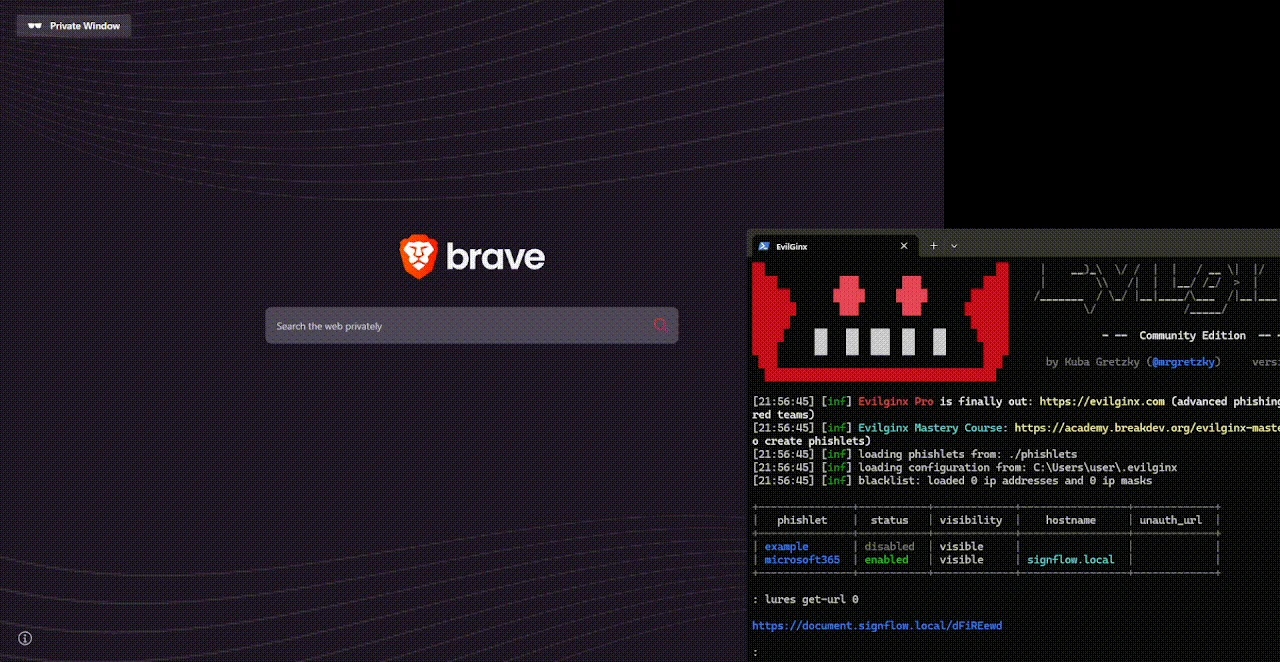 0x4meliorate/mimic
Frameless Browser‑in‑the‑Browser (BitB) - Keine iframes, keine Frame‑Busting‑Probleme. Eine Single‑Script-Shadow-DOM-/MutationObserver-Bibliothek für…
 olivsec/loboguara
Cyber-Bedrohungsintelligenz-Plattform für SSL-Zertifikatserkennung, Domain-/URL-Scanning, Überwachung von Datenlecks, Generierung von Tracking-Links…
 cappricio-securities/camjacking
CamJacking ist ein Tool, das für den Einsatz im Rahmen von Human-Penetrationstests entwickelt wurde. Es soll potenzielle Sicherheitsbedrohungen…
 ceramicskate0/sharpexchange
C#-Tool zur Interaktion mit MS Exchange, basierend auf der MS-Dokumentation
 chrismaddalena/cooper
Ein Python-Tool zum Einlesen von HTML und Erzeugen von HTML-Quellcode für Phishing-Kampagnen.
 makdosx/wifi-agent
Rogue-Access-Point-Tool zum Erstellen von Captive Portals, Phishing von Anmeldeinformationen über geklonte Login-Seiten und Einschleusen von…
 cedowens/mythic-macro-generator
Python3-Skript zum Generieren eines Makros zum Starten einer Mythic-Payload. Autor: Cedric Owens
 shaheeryasirofficial/smugglemypayload
Erzeugt HTML-Schmuggel-Seiten, die Dateien clientseitig per JavaScript einbetten und rekonstruieren, mit Payload-Kodierung, Chunking, Verschleierung…








