
WITCHCRAFT ist ein Cyberdeck-Toolkit für Runner, die tief ins Mesh eintauchen. Es ist deine All-in-One-Ausrüstung für Daten-Geisterjagd, ICE-Knacken und Konzernsystem-Infiltration. Egal, ob du forensische Spuren verfolgst, OSINT-Feeds scrapst oder Firewalls durchschneidest – WITCHCRAFT hält dir den Rücken frei.
 cosmic-zip/witchcraft




Dein OPSEC-Begleiter. Führe witchcraft help oder witchcraft manual aus (für das vollständige Handbuch)
WitchcraftFEX ist viel mehr als ein einfaches Hacking-Skript, es ist ein Cyberdeck-Toolkit, das für Runner entwickelt wurde, die tief ins Netz eintauchen. Eine Shell und eine Automatisierungs-Engine für Pentesting, OSINT, Forensik, Fingerprinting, Web-Hacking, Malware-Erstellung, Reverse Shells, RCE-Agenten, die Erstellung von Berichten (RBR) und Playbooks (RBP) auf Regelbasis. Alles basiert auf einem modularen System. Es ist vollständig kompatibel mit GNU/Linux, BSD, Android (mit Termux) und Windows (WSL)
WitchcraftFEX oder einfach WFEX ist ein modulares System mit Build- und Hacking-Tools für Cypherpunks. Das Ziel ist, all meine Arbeit (die mit Cybersicherheit zusammenhängt) zu zentralisieren und sie dem Nutzer auf standardisierte Weise zugänglich zu machen. Ich habe mehrere Repos dafür, aber dies ist das EINZIGE, das zählt.
Dieses Repo enthält die Tools selbst, aber auch alle Build-Skripte und Konfigurationsdateien zum Einrichten eines Entwicklungssystems für Cypher. Wenn du etwas bauen und entspannen willst, ist dieses Repo für dich.
Was ist mit den Inhalten? Nun, es gibt eine monorepo.md, die du lesen solltest, um die Struktur des Projekts zu verstehen. Aber in aller Kürze:
manifest ist für Dokumente, wie das Manifest von Punks und Cyphernwitchcraft ist das Haupt-Toolkit für offensive und defensive Operationen, es ist das Magnum Opus des Projekts, alles Relevante zu Ops und Sicherheit ist hier (oder sollte es sein)xcript ist eine unabhängige Programmiersprache in Rust (ich weiß, ich weiß), die ich erstellt habe, umbloodmoon-os ist das Opsec-Betriebssystem, leichtgewichtig und „anpassbar“, es ist kein voll funktionsfähiges OS, das Ziel ist, auf Cyberdecks zu laufen und mir (dir) zu helfen, OS und Linux im Detail zu verstehen.Dieses Repo enthält handgeschriebenen und KI-unterstützten Code, manches wie die rocket_db ist fast zu 100 % von KI erstellt (mit einigen Anpassungen). Ich habe nichts gegen KI-Code, den ich erklären kann.
2026, cosmic-zip
WitchcraftFEX ist ein Offensive-Security-Toolkit, das Tools zusammenführt, Funktionen serialisiert und eine standardisierte Interaktionsschnittstelle für verschiedene Aufgaben bereitstellt, darunter Wi-Fi-Hacking, Web-Scanning, Schwachstellen-Scanning, OSINT, Forensik, Backup-Verwaltung, SQL-Injection, Backdoor- und Ransomware-Verwaltung, benutzerdefinierte Malware-Erstellung, Reverse Shells, RCE-Agenten, die Erstellung von Berichten (RBR) und Playbooks (RBP) auf Regelbasis.
Es verfügt außerdem über eine WebUI, die Zugriff auf alle CLI-Funktionen bietet und benutzerdefinierte Erweiterungen enthält. Die WebUI wird automatisch generiert, sodass alle vom Benutzer vorgenommenen Änderungen nach Ausführung des build.web-Unterbefehls verfügbar sind.
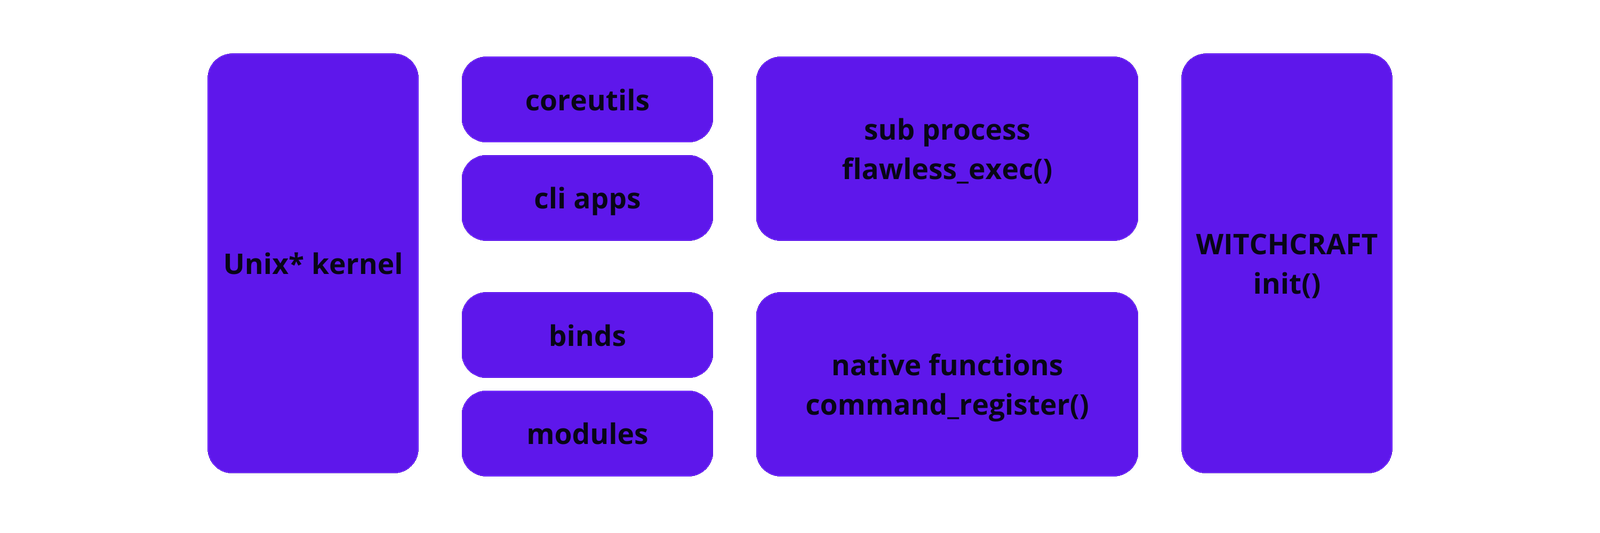
Das System funktioniert über eine „Genesis“-Datei, die alle Befehle, Aliase, Bindings und Funktionen sowie deren Dokumentation und Super-Strings registriert. Jeder Super-String enthält Informationen über vordefinierte Optionen für externe Software oder interne Funktionen. Mit diesem Design und der Tatsache, dass Dokumentation und Handbücher automatisch generiert werden, haben wir ein vollständiges, erweiterbares und robustes System, das für den operativen Einsatz bereit ist.
WitchcraftFEX verfügt über ein automatisiertes Playbook-Generierungssystem, das auf Schwachstellen- und Angriffsdatenbanken von OWASP und KI-Unterstützung basiert. Es unterstützt englische und brasilianisch-portugiesische Versionen. Dieses System wird auch zur Erstellung von Bug-Bounty-Berichten verwendet.
Aus der Genesis-Datei generiert ein Parser in Kombination mit einer Template-Engine (von Grund auf neu entwickelt) Web-, CLI- und API-Schnittstellen. Am häufigsten verwendet werden CLI und Web. Die API-Schnittstelle ist experimentell und funktioniert möglicherweise nicht korrekt.
Wichtig: Dieses Projekt enthält einen eigenen, von Grund auf in GO implementierten Webserver. Dieser Server ermöglicht Codeausführung und Remote-Befehlsausführung und darf daher keinem Netzwerk ausgesetzt werden. Betreiben Sie ihn immer auf localhost oder in einer NAT-ten virtuellen Maschine.
Der Benutzer (Sie) interagiert ausschließlich mit den Schnittstellen, die eine standardisierte Möglichkeit bieten, mit allen Submodulen, Erweiterungen, Plugins und nativen Funktionen zu arbeiten.
WitchcraftFEX ist nicht auf Bibliotheken von Drittanbietern angewiesen. Es verwendet ausschließlich direkt in Python entwickelten Code, was es äußerst portabel, langlebig und einfach zu installieren macht. Überall dort, wo ein GNU/coreutils- oder coreutils-kompatibles System vorhanden ist, läuft WitchcraftFEX.
NT_DATAROOT – Legt den vollständigen Pfad zum Spellbook-Verzeichnis fest (z. B. /opt/witchcraft/spellbook)
Zur Vereinfachung stellen wir vorkompilierte Versionen bereit, die mit Nuitka erstellt wurden. Wenn Sie vorkompilierten Binärdateien nicht vertrauen, kompilieren Sie das Projekt bitte stattdessen aus dem Quellcode.
Hinweis! Dieses Projekt enthält bereits kompilierte Versionen von:
WitchcraftFEX ist in zwei Varianten erhältlich:
| Version | Größe | Beschreibung |
|---|---|---|
witchcraft_full.tar.gz | 200 MB | Leichtgewichtige Version ohne LLM-Modelle |
witchcraft_devel.tar.gz | 5,8 GB | Entwicklungsversion inklusive Deepseek llama 8b-Modell |
Empfehlung: Verwenden Sie die vollständige Version für den vollen Funktionsumfang.
In main.py können Sie ein Skript hinzufügen, das bei jedem Start von Witchcraft ausgeführt wird. Dies ermöglicht eine erweiterte Konfiguration. Benutzerdefinierte Skripte werden jedes Mal ausgeführt, vor jedem Befehl.
net_shell_router(FN_REGISTRY, "spellbook/pkg/common/hello.sh")
main.py [submodule] --arg1 value --arg2 option --arg3 123







