
 #1
Tools zur Aufrechterhaltung des langfristigen Zugriffs auf kompromittierte Systeme, auch nach Neustarts.
Kitploit empfohlen
 elliotkillick/ldrlockliberator
Für den Fall, dass DLLMain der einzige Weg ist
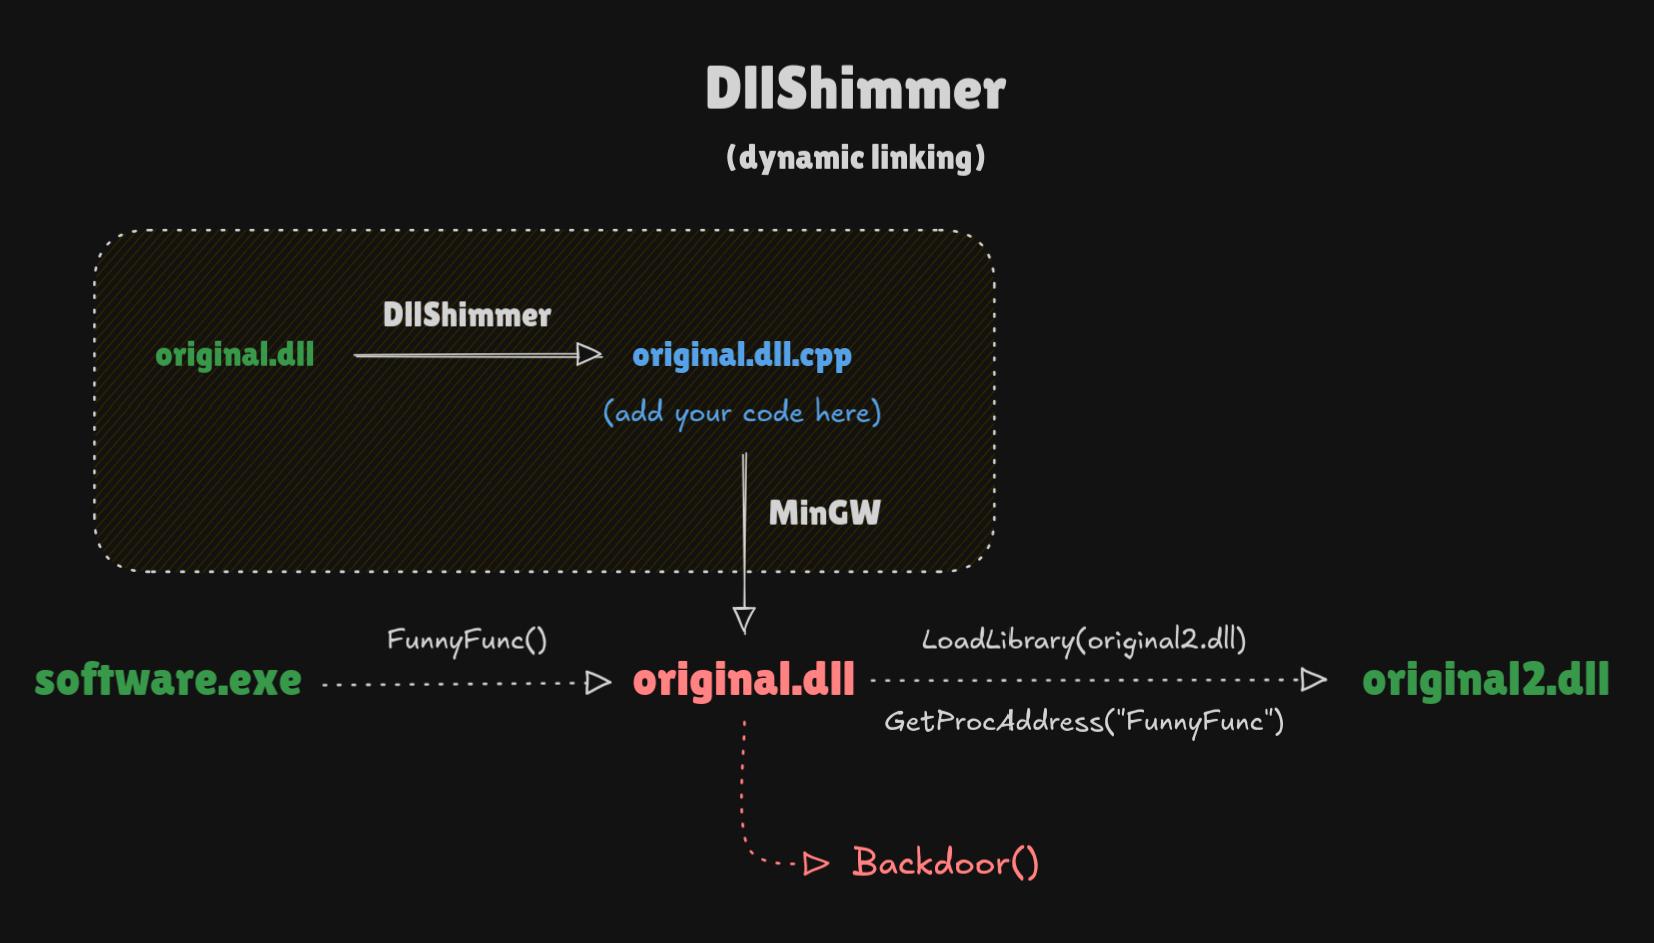 print3m/dllshimmer
Machen Sie DLL-Hijacking ganz einfach zur Waffe. Bauen Sie eine Hintertür in jede Funktion einer beliebigen DLL ein.
 b4rtik/redpeanut
RedPeanut ist eine kleine RAT, entwickelt in .Net Core 2 und dessen Agent in .Net 3.5 / 4.0.
 trustedsec/tap
Die TrustedSec Attack Platform ist eine zuverlässige Methode für Dropper auf einer Infrastruktur, um etablierte Verbindungen zu einer Organisation…
 d4rk007/redghost
Linux Post-Exploitation Framework, geschrieben in Bash, entwickelt um Red Teams bei Persistenz, Reconnaissance, Privilege Escalation und dem…
 pushpenderindia/sinister
Sinister ist ein Windows/Linux-Keylogger-Generator, der Tastenanschläge per E-Mail zusammen mit anderen interessanten Zielinformationen sendet.
 sw4mpf0x/powerlurk
Bösartige WMI-Ereignisse mit PowerShell
 oldkingcone/slopshell
Die einzige PHP-Webshell, die du brauchst.
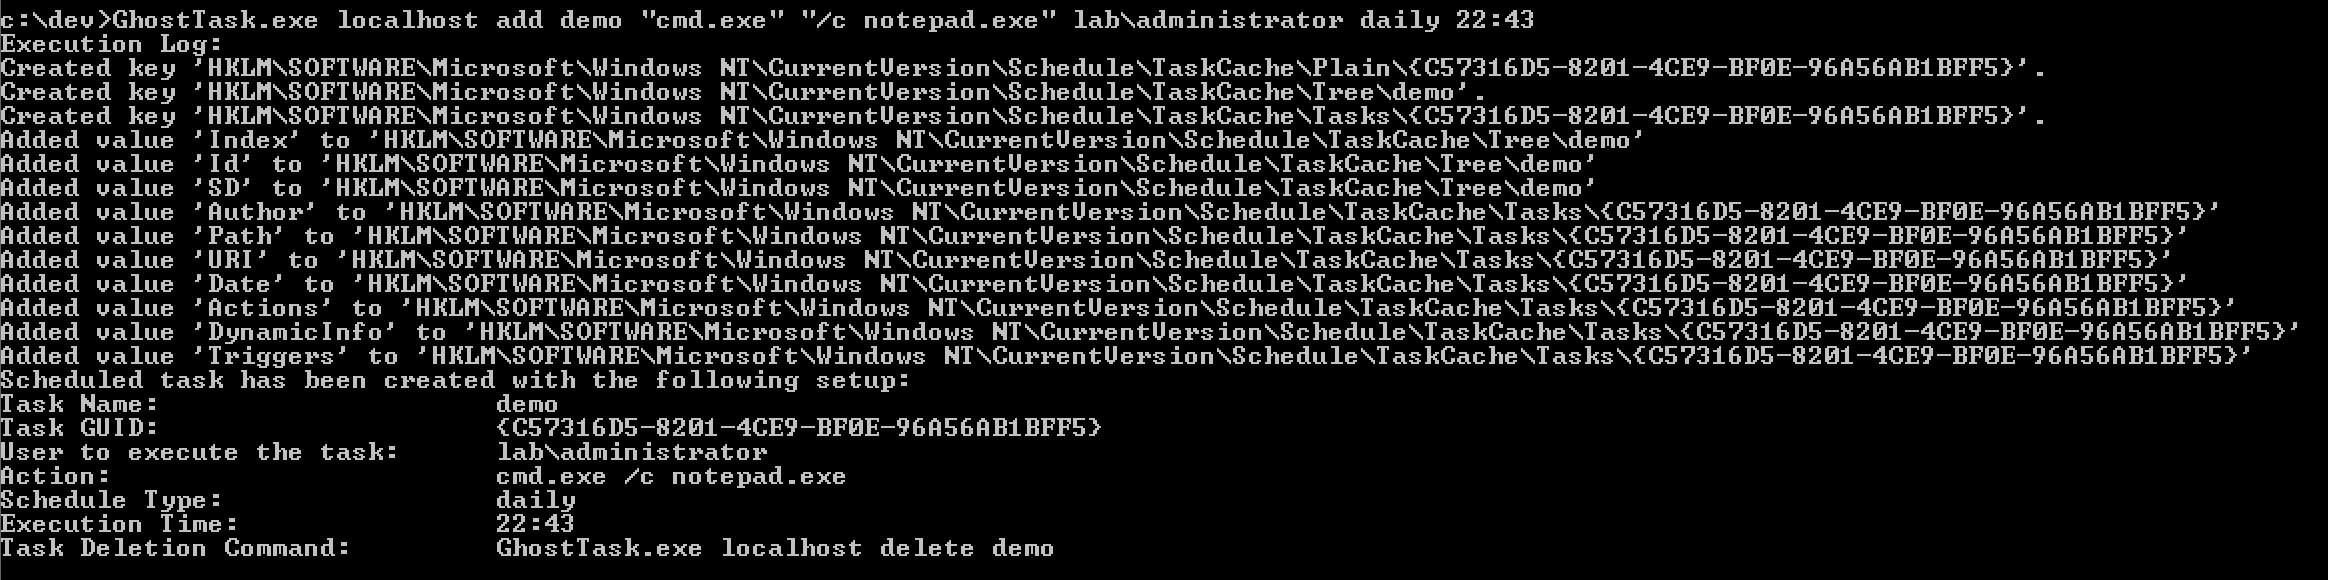 netero1010/ghosttask
Ein Tool nutzt direkte Registry-Manipulation, um geplante Aufgaben zu erstellen, ohne die üblichen Ereignisprotokolle auszulösen.
 hoodoer/js-tap
JavaScript-Beacons und C2 zur Verwendung für XSS-Payloads oder Post-Exploitation-Implants auf Webapp-Servern oder Desktop-Software zur Überwachung…
 beetlechunks/redsails
RedSails ist ein Python-basiertes Post-Exploitation-Projekt, das darauf abzielt, hostbasierte Sicherheitsüberwachung und -protokollierung zu umgehen.…
 twosevenonet/injectsetconsole
Proof of Concept für Prozess-Code-Injection ohne Verwendung von WriteProcessMemory
 4w4k3/insanity-framework
Generiere Payloads und steuere entfernte Maschinen. [Eingestellt]
 allevon412/teamsimplant
Ein heimliches DLL-Proxying-Implantat für Microsoft Teams, das AES-verschlüsselten Shellcode mittels Unhooking-Techniken injiziert und so…
 klezvirus/driverjack
Kapert gültige Treiberdienste, um beliebige (signierte) Treiber zu laden, indem native symbolische Links und NT-Pfade missbraucht werden.
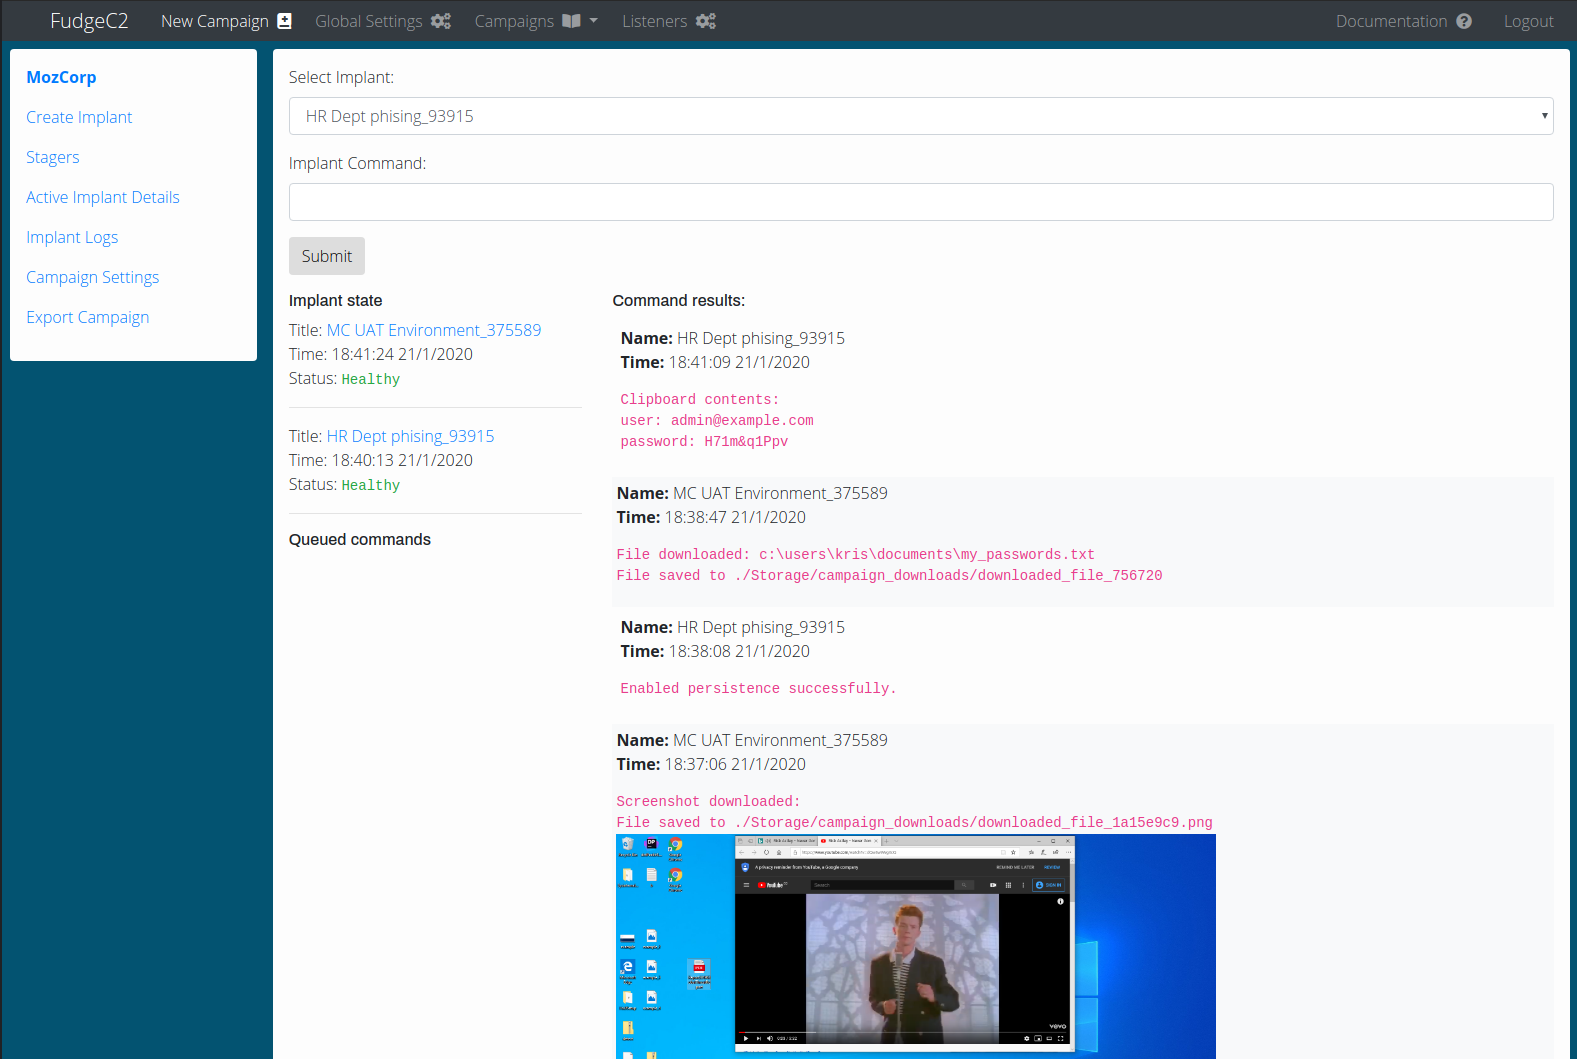 ziconius/fudgec2
FudgeC2 - ein Command-and-Control-Framework, das für Teamzusammenarbeit und Post-Exploitation-Aktivitäten entwickelt wurde.
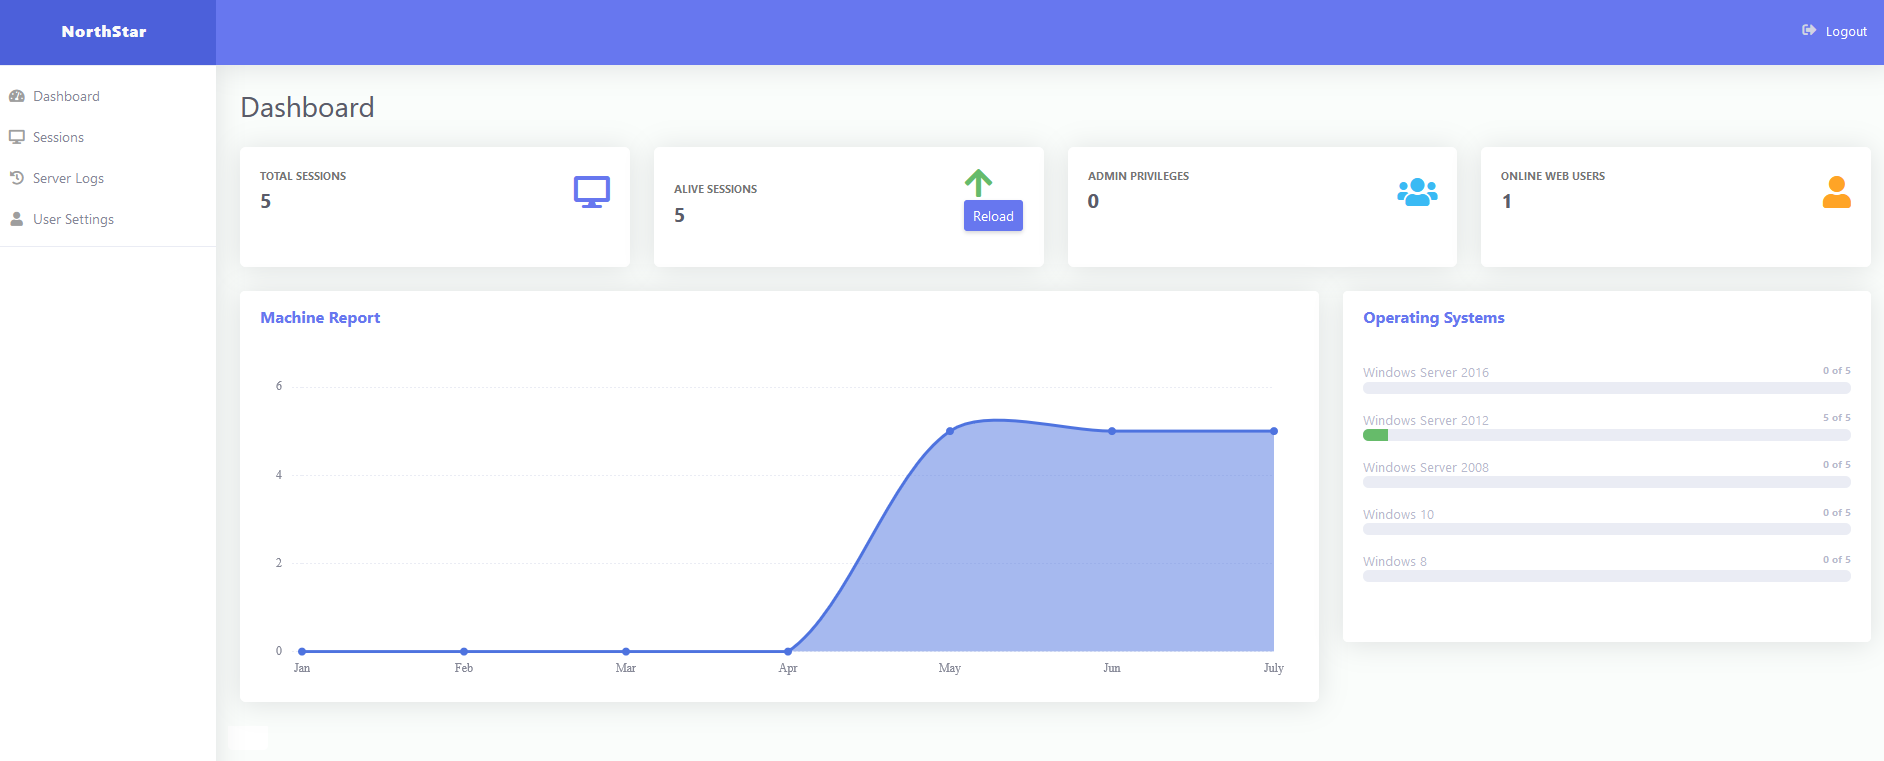 eng1ndes/northstarc2
Webbasiertes Command-and-Control-Framework (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware…
 imcpwn/browser-backdoor
BrowserBackdoor ist eine Electron-Anwendung mit einem JavaScript-WebSocket-Backdoor und einem Ruby Command-Line Listener.








