
 #1
Tools zur Aufrechterhaltung des langfristigen Zugriffs auf kompromittierte Systeme, auch nach Neustarts.
Kitploit empfohlen

 ghostvectoracademy/dllhijackhunter
Automatisierte Entdeckung, Validierung und Bestätigung von DLL-Hijacking. Lokale Fehlkonfigurationen in bewaffnete, bestätigte Angriffspfade…
 wh0amitz/sharpadws
Active Directory Aufklärung und Ausnutzung für Red Teams über die Active Directory Web Services (ADWS).
 malwaretech/edr-preloader
Ein EDR-Bypass, der EDRs daran hindert, unseren Prozess zu hooken oder DLLs in ihn zu laden, indem er die AppVerifier-Ebene kapert.
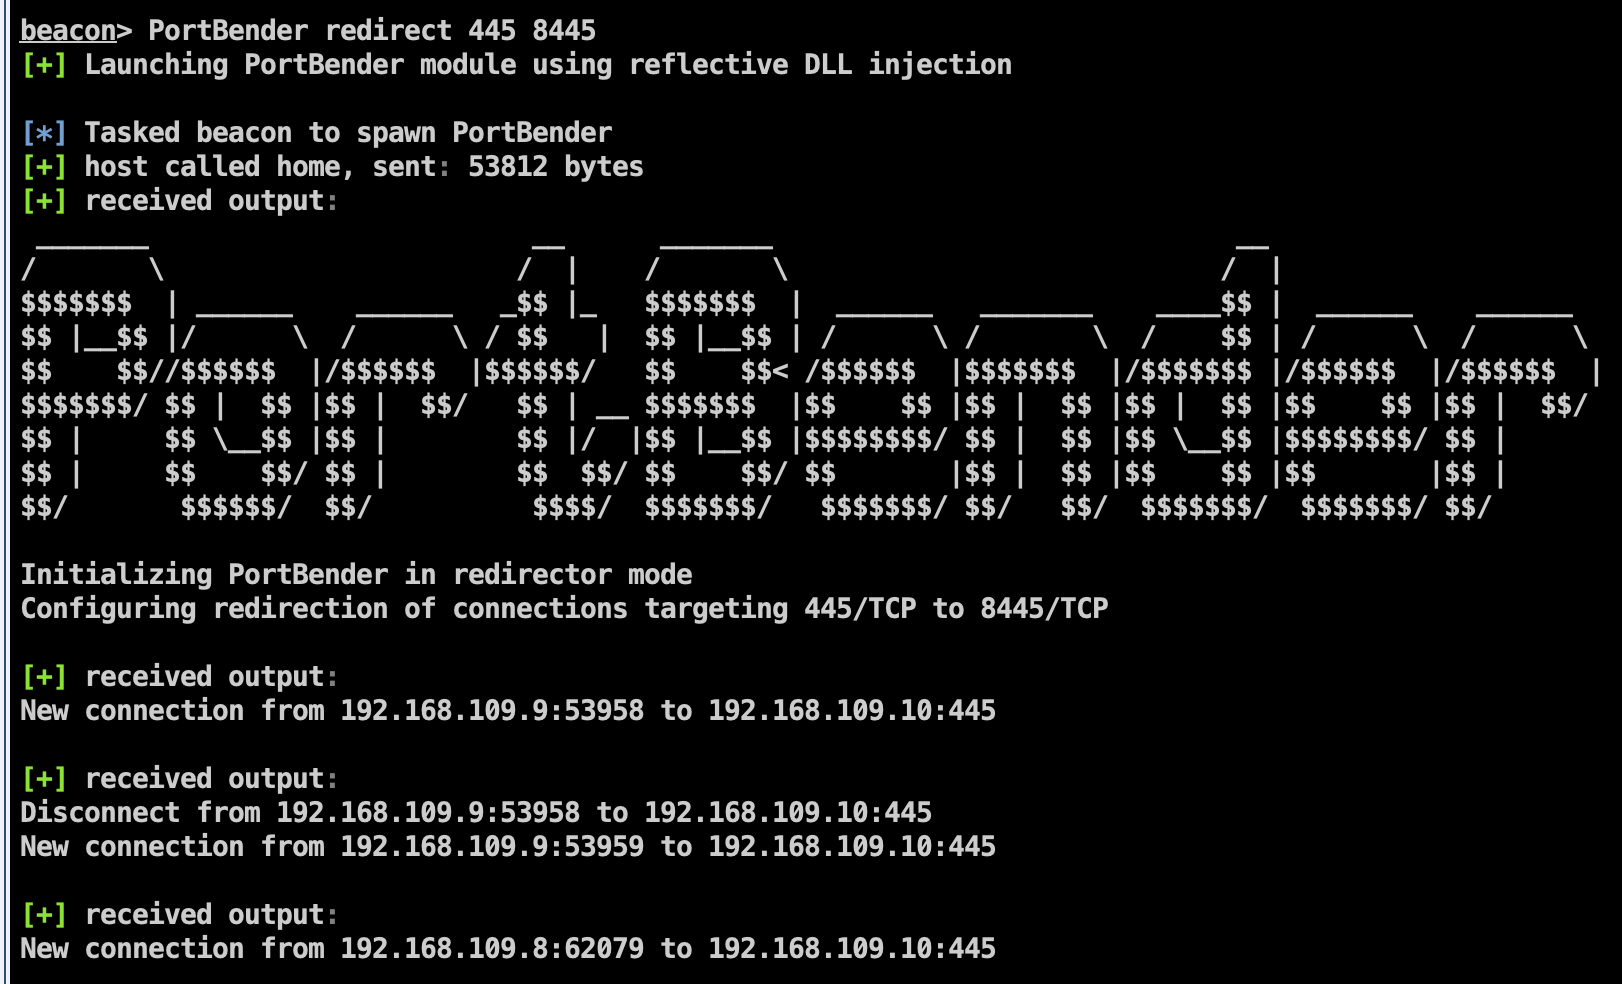 praetorian-inc/portbender
TCP-Port-Weiterleitungs-Dienstprogramm
 persistence-info/persistence-info.github.io
Kuratierte Referenz zu Windows-Persistenzmechanismen in Registrierung, geplanten Aufgaben, Diensten und mehr, entwickelt zur Verbesserung von Schutz…
 pushpenderindia/thorse
THorse ist ein RAT-Generator (Remote Administrator Trojan) für Windows/Linux-Systeme, geschrieben in Python 3.
 machine1337/gmailc2
Ein vollständig unerkennbarer C2-Server, der über Google SMTP kommuniziert, um Antiviren-Schutzmaßnahmen und Netzwerkverkehrsbeschränkungen zu…
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) ist ein Trojaner, der Twitter als C&C-Server nutzt.
 treehacks/botnet-hackpack
Erstellen Sie ein grundlegendes Command & Control-Botnetz in C

 0xthirteen/staykit
Cobalt Strike Erweiterung für Post-Exploitation-Persistenz unter Verwendung der SharpStay .NET Assembly. Bietet GUI-gesteuerte Persistenz über…
 daem0nc0re/vectorkernel
PoCs für Kernelmode-Rootkit-Techniken-Forschung.
 boku7/venom
Venom C2 ist ein abhängigkeitsfreies Python3 Command-&-Control-Framework für die Persistenz in Red-Team-Operationen.
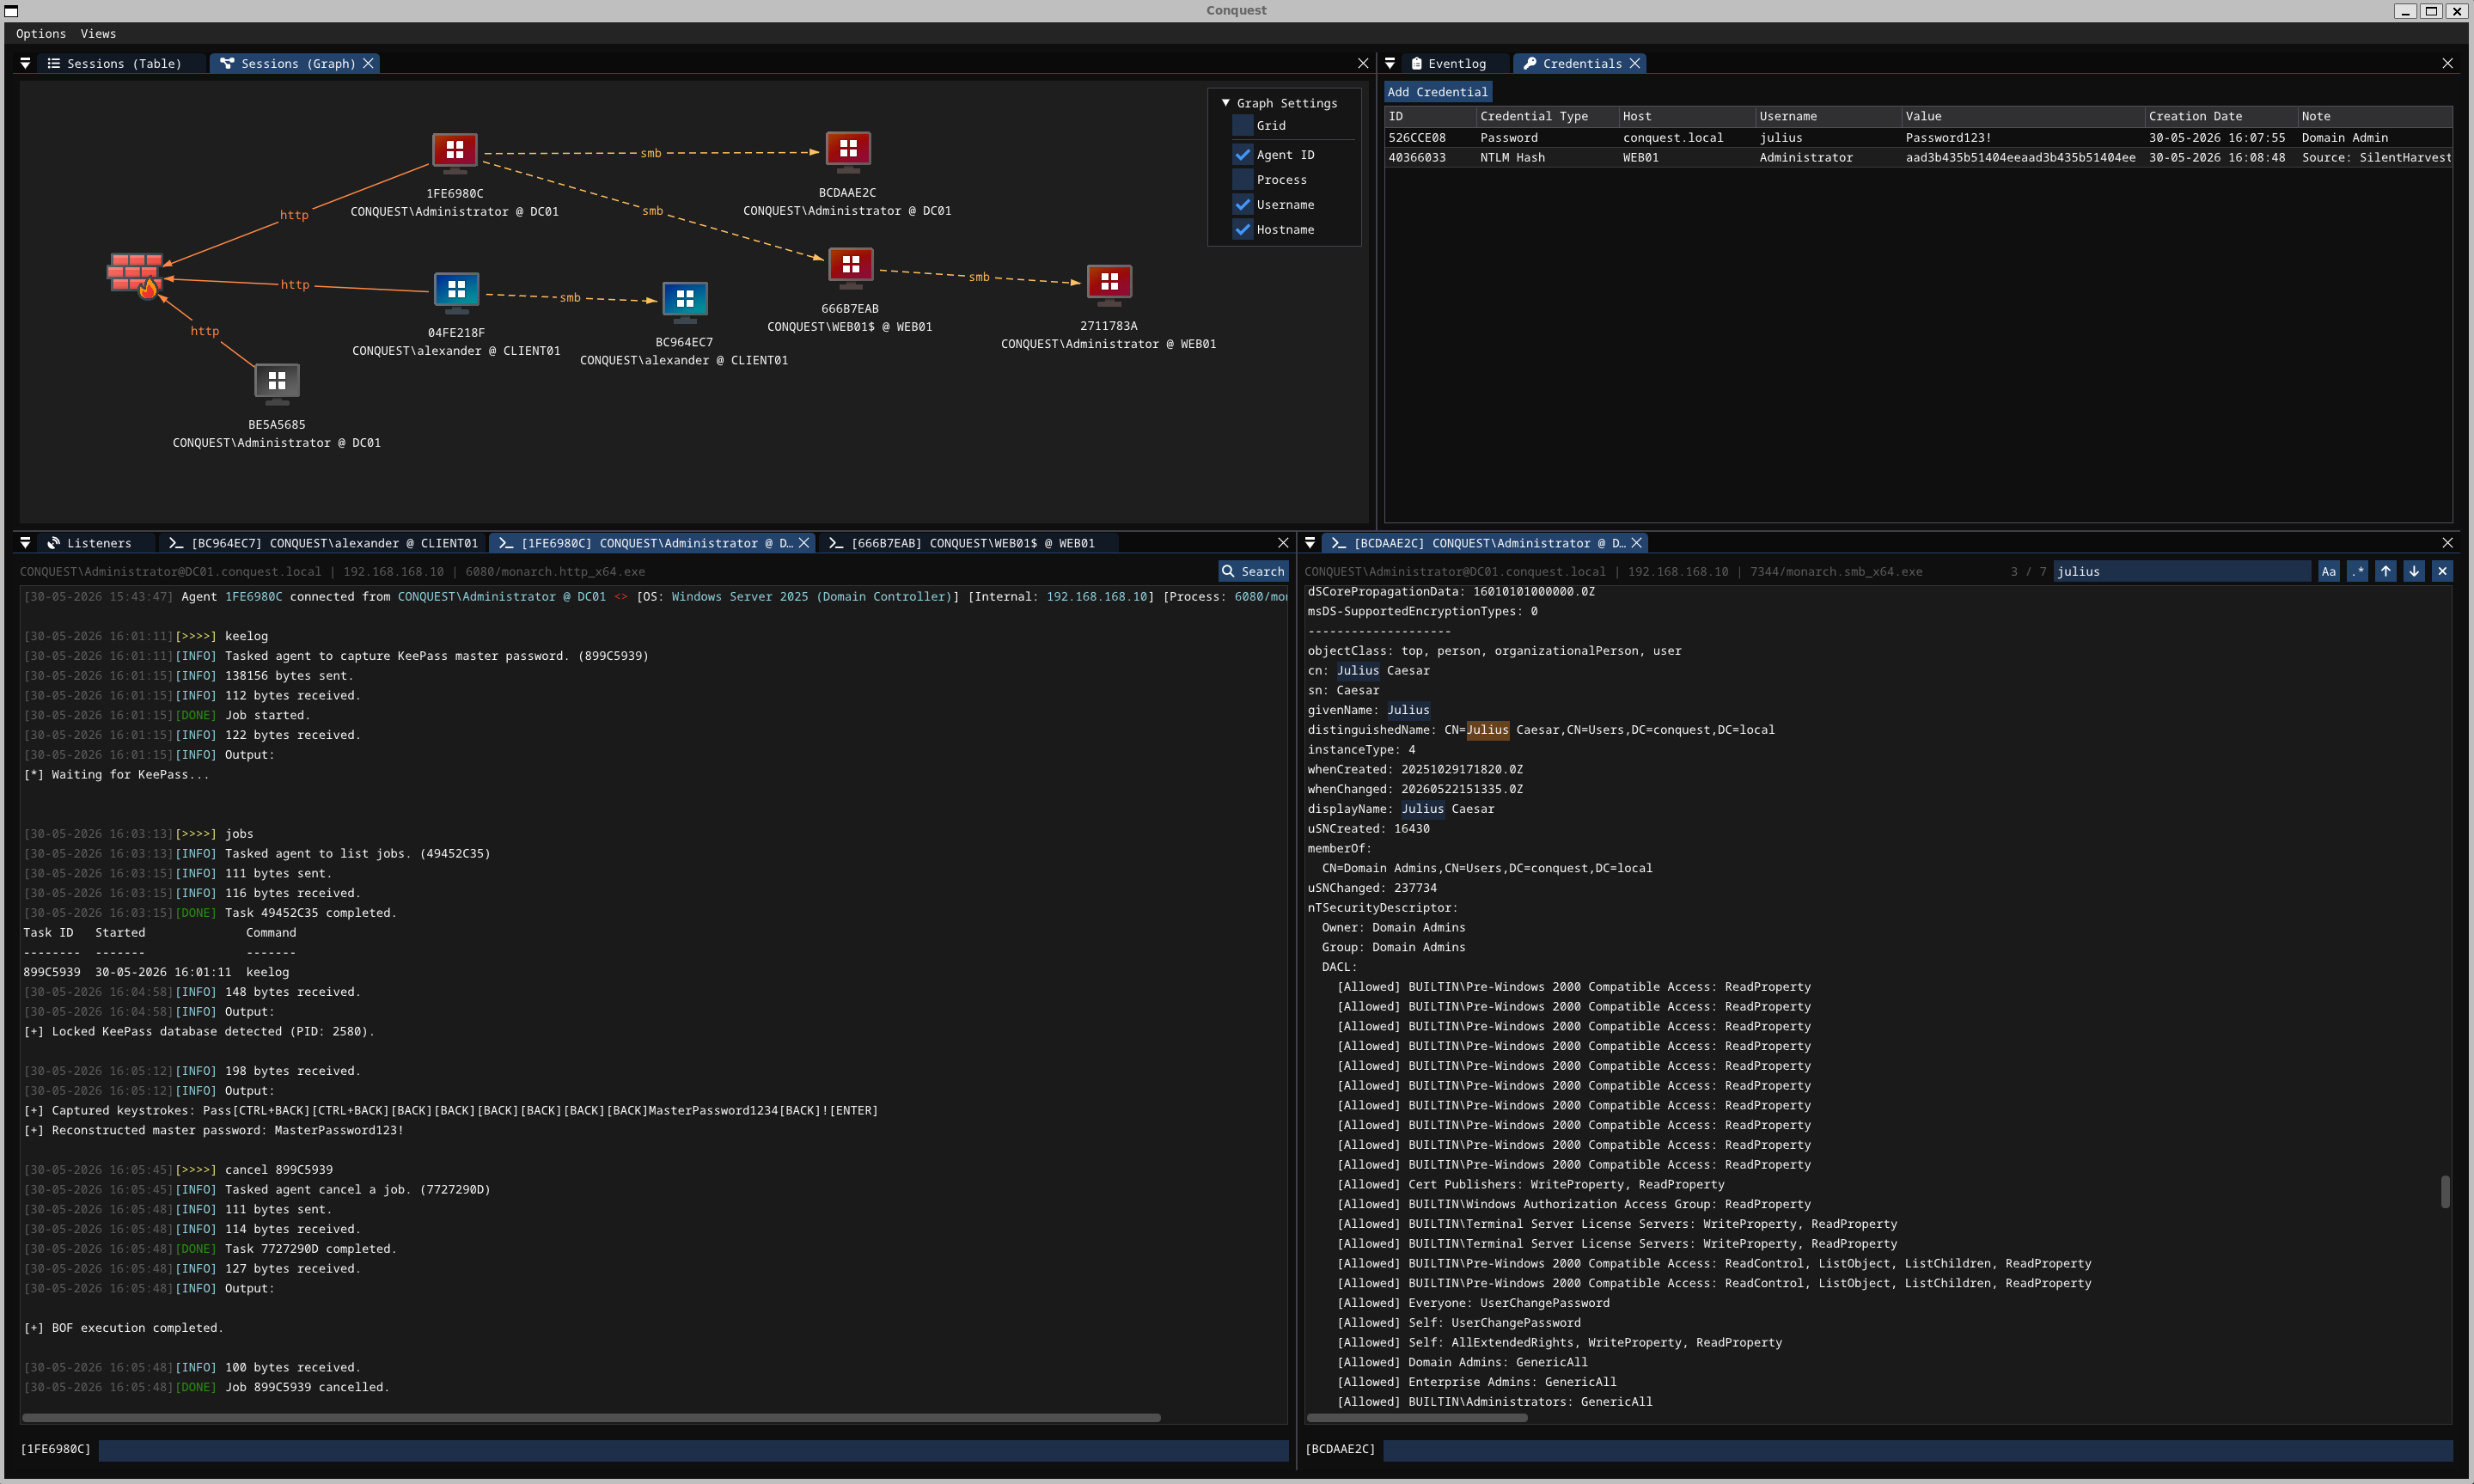 jakobfriedl/conquest
Conquest ist ein funktionsreiches und flexibles Command & Control/Post-Exploitation-Framework, entwickelt in Nim.
 xm0kht4r/ven0m-ransomware
Vollständig unerkennbare und ausweichende Ransomware, geschrieben in Rust, die eine BYOVD-Technik nutzt, um AV/EDR-Lösungen auf den infizierten…
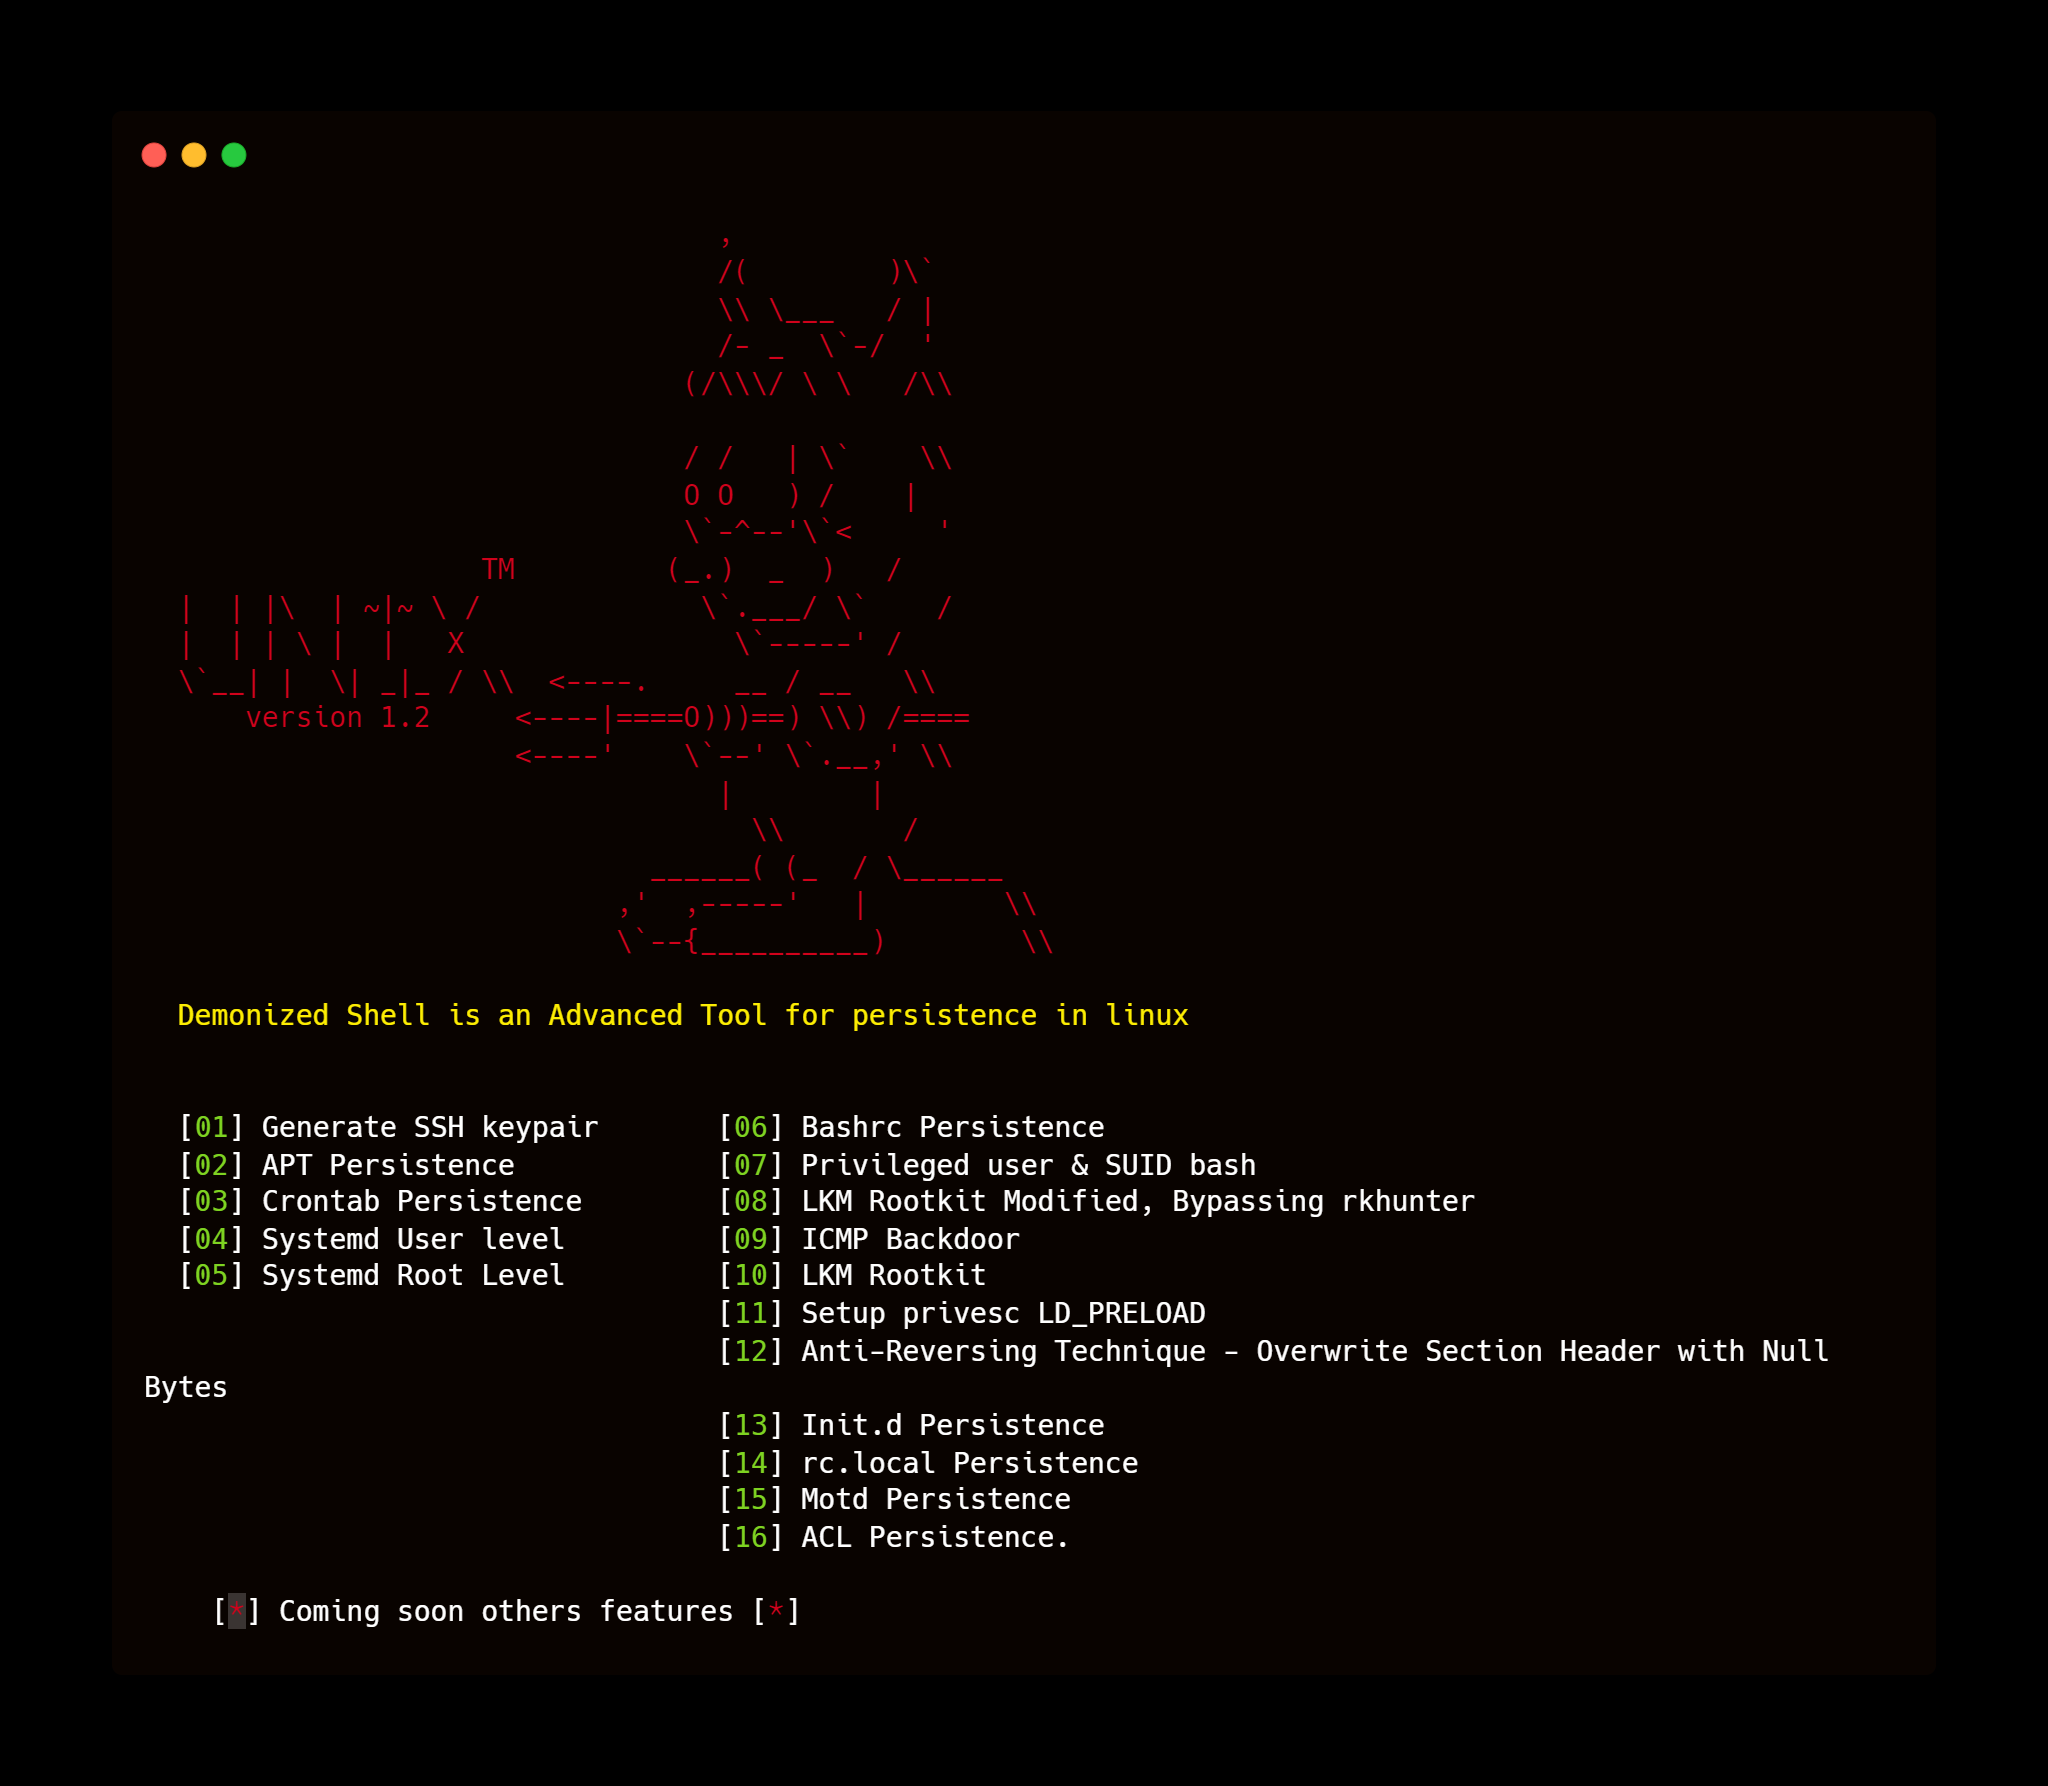 matheuzsecurity/d3m0n1z3dshell
Demonized Shell ist ein fortschrittliches Tool für Persistenz in Linux.
 darkcodersc/subseven
SubSeven Legacy Offizielles Quellcode-Repository
 darkoperator/mimikatz-missing-manual
Umfassendes Selbstlernhandbuch zu Windows-Identität, Kerberos- und PKI-Interna, das Credential Dumping, Ticket-Fälschung, Domain-Persistenz und…








