
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 riverloopsec/killerbee
IEEE 802.15.4/ZigBee Security Research Toolkit
 foxglovesec/rottenpotato
Lokaler Privilegien-Eskalations-Exploit für Windows-Dienstkonten, der Token-Impersonation nutzt, um über Meterpreter und Incognito SYSTEM-Zugriff zu…
 r00t-3xp10it/morpheus
Morpheus - Automatisierung von Ettercap TCP/IP (MITM-Hijacking-Tool)
 wh04m1001/dfscoerce
Proof-of-Concept-Tool, das Windows-Authentifizierung über die MS-DFSNM-Methoden NetrDfsRemoveStdRoot und NetrDfsAddStdRoot für…
 zealraj/cybersecurity-books
Hier bekommst du eine großartige Sammlung von fast allen bekannten und nützlichen Cybersecurity-Büchern, vom Anfängerniveau bis zum Experten, für…
 matheus-garbelini/esp32_esp8266_attacks
Proof of Concept der Wi-Fi-Schwachstellen von ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 leo4j/invoke-adenum
Automatisiertes Active Directory-Auditing- und Aufzählungstool, das detaillierte HTML-Auditberichte mit CSV/XLSX-Export erstellt, konzipiert für…
 capture0x/xss-loader
Xss Payload Generator ~ Xss Scanner ~ Xss Dork Finder
 bishopfox/badpods
Eine Sammlung von Manifesten, die Pods mit erhöhten Rechten erstellen.
 georgiaw/smartphone-pentest-framework
Repository für das Smartphone Pentest Framework (SPF)
 rhynorater/cve-2018-15473-exploit
Exploit in Python geschrieben für CVE-2018-15473 mit Threading und Exportformaten
 samratashok/kautilya
Kautilya - Werkzeug zur einfachen Nutzung von Human Interface Devices für offensive Sicherheit und Penetrationstests.
 rvrsh3ll/tokentactics
Azure JWT Token Manipulation Toolset
 nccgroup/socksoverrdp
Socks5/4/4a-Proxy-Unterstützung für Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 stivenhacker/ghoststrike
C++-Process-Hollowing-Injector, der Shellcode mit XOR, Base64 und dynamischer API-Auflösung verschlüsselt und obfuskiert, um auf Windows stealthy…
 g0h4n/rusthound-ce
Active-Directory-Daten-Ingestor über LDAP(S)- oder ADWS-Protokoll für BloodHound Community Edition, geschrieben in Rust. 🦀
 pwnesia/ssb
Secure Shell Bruteforcer — Ein schnellerer & einfacherer Weg, um SSH-Server zu bruteforcen
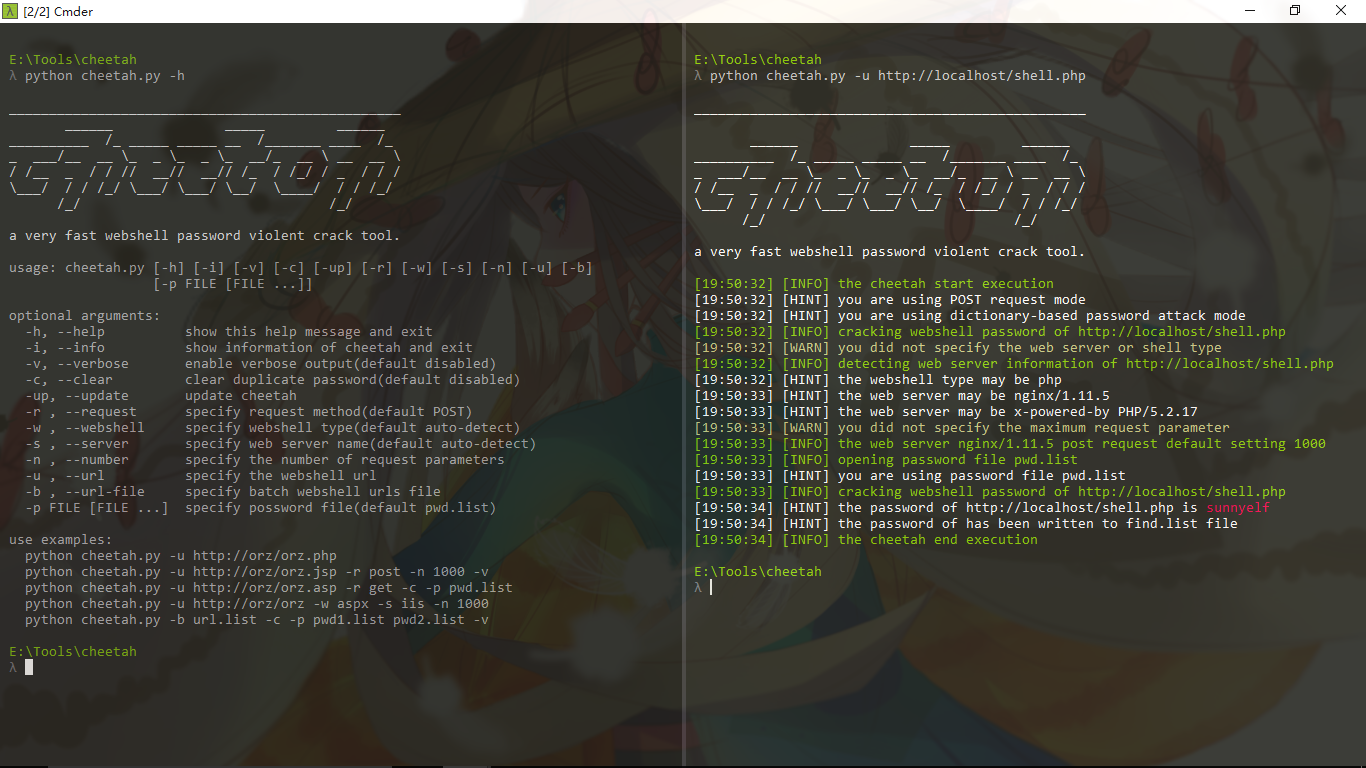 shmilylty/cheetah
ein sehr schnelles Brute-Force-Tool für Webshell-Passwörter








