
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 hausec/powerzure
PowerShell-Framework zur Bewertung der Azure-Sicherheit
 blackarrowsec/redteam-research
Sammlung von PoC und offensiven Techniken, die vom BlackArrow Red Team verwendet werden
 hahwul/jwt-hack
JSON Web Token Hack Toolkit
 horizon3ai/vcenter_saml_login
Ein Tool, um das IdP-Zertifikat aus vCenter-Backups zu extrahieren und sich als Administrator anzumelden
 ullaakut/nmap
Idiomatische Go-Bibliothek zum Aufrufen einer Netzwerkscanner-Binärdatei, die Host-Erkennung, Port-Scans, Erkennung von Diensten/Betriebssystemen und…
 virtualabs/btlejack
Bluetooth Low Energy Schweizer Taschenmesser
 wh1te4ever/super-tart-vphone-writeup
Leitfaden zum Bau eines virtuellen iPhones unter Verwendung von VPHONE600AP-Komponenten aus Apples PCC-Firmware, mit Firmware-Patching,…
 uber-common/metta
Ein Werkzeug zur Vorbereitung auf Informationssicherheit, das gegnerische Simulationen durchführt.
 jxy-s/herpaderping
Process Herpaderping – Proof of Concept, Tool und technischer Deep Dive. Process Herpaderping umgeht Sicherheitslösungen, indem es die Absichten…
 assetnote/nowafpls
Burp-Plugin zur Umgehung von WAFs durch Einfügen von Junk-Daten
 pentoo/pentoo-overlay
Gentoo-Overlay für Sicherheitstools sowie das Herzstück der Pentoo Livecd
 netlas-io/netlas-cookbook
Das Ziel dieses Leitfadens ist sehr einfach - jedem, der sich für Cybersicherheit interessiert, unabhängig von seinem Wissensstand, beizubringen, wie…
 syslifters/offsec-reporting
Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA, OSIR, OSTH: Tool für Prüfungs- und Laborberichte / Notizen
 andresriancho/enumerate-iam
Listen Sie die mit dem AWS-Anmeldeinformationssatz verbundenen Berechtigungen auf
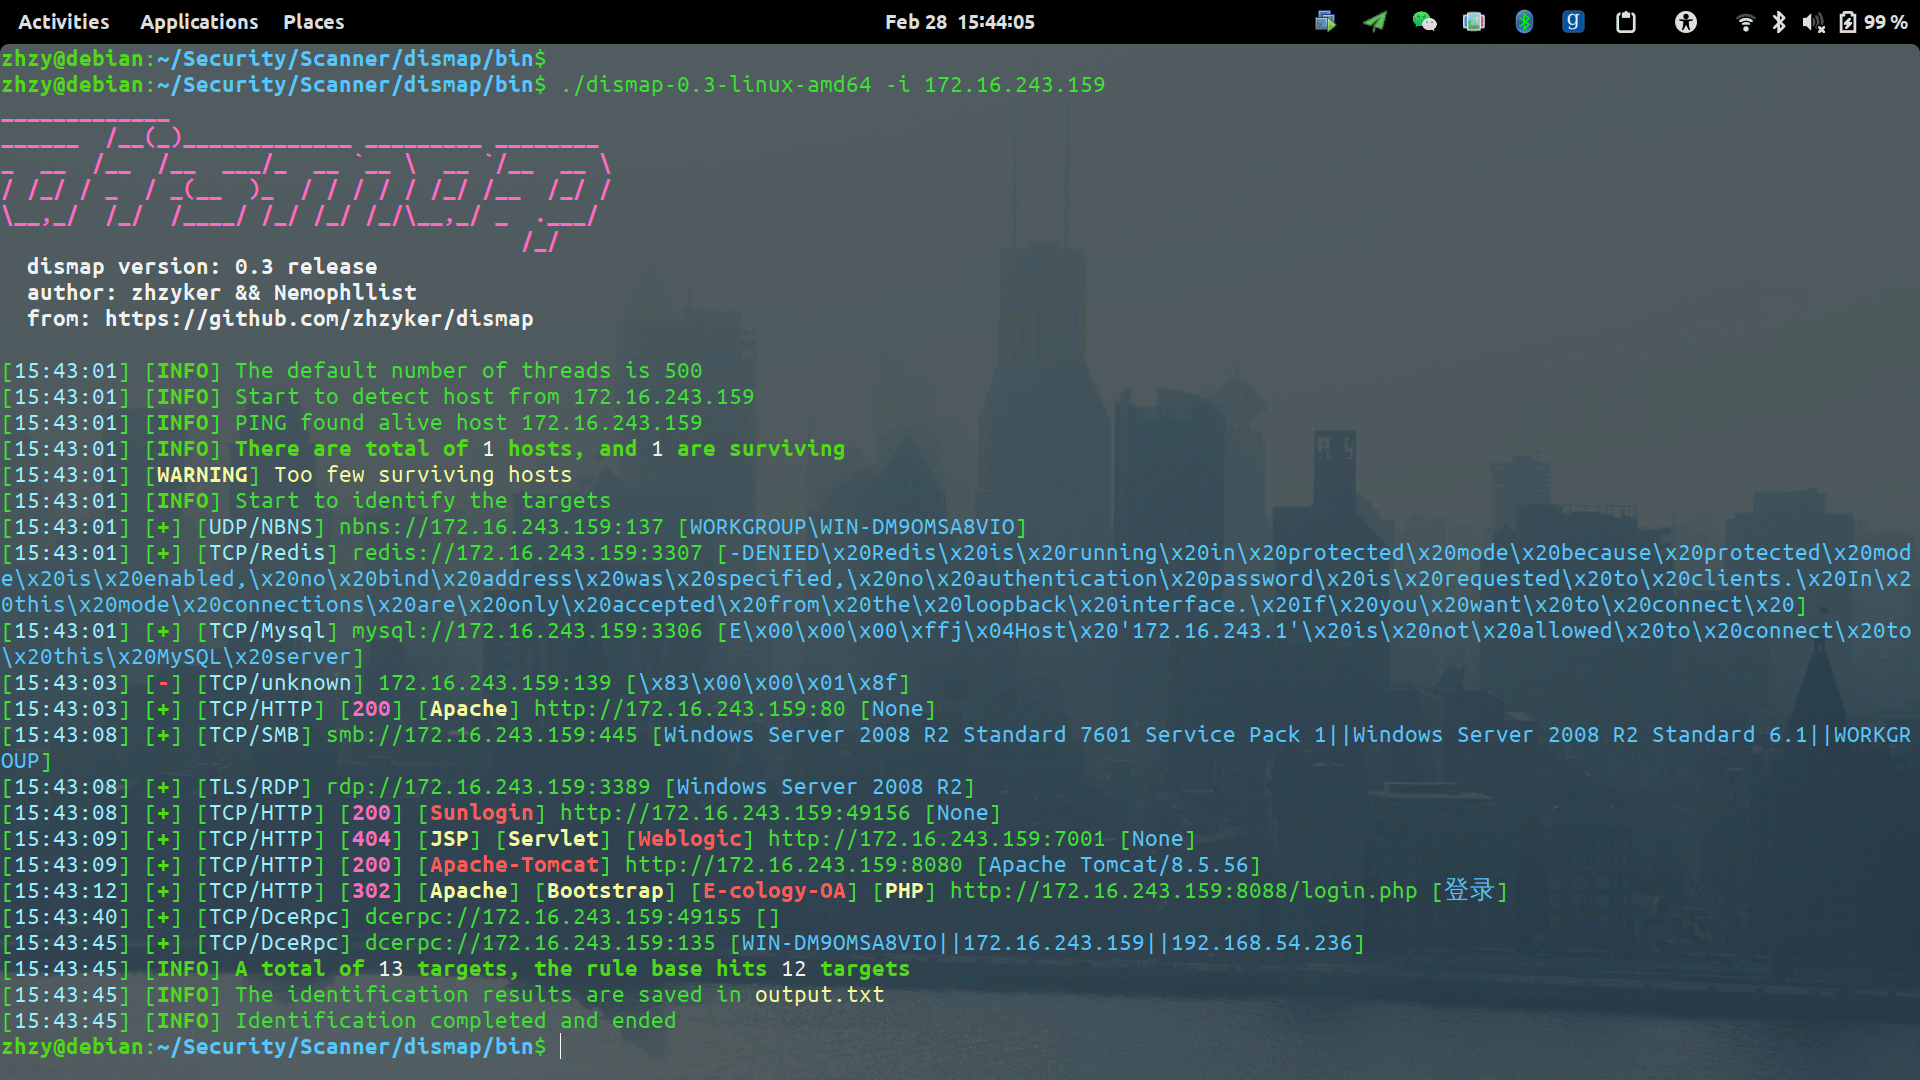 zhzyker/dismap
Asset-Erkennungs- und Identifizierungswerkzeuge Schnelle Identifizierung von Web-Fingerabdrücken, Lokalisierung von Asset-Typen. Unterstützt das Red…
 j3ssie/metabigor
OSINT-Aufklärungstool für Netzwerk-Erkennung, Subdomain-Enumeration, IP-Anreicherung und Secret-Erkennung über Zertifikats-Logs, Shodan und…
 fsociety-team/fsociety
Ein modulares Penetrationstest-Framework
 blasty/cve-2021-3156
Exploit für CVE-2021-3156 (Baron Samedit), einen heap-basierten Pufferüberlauf in sudo, der lokale Rechteausweitung ermöglicht. Enthält Zielliste und…








