Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!
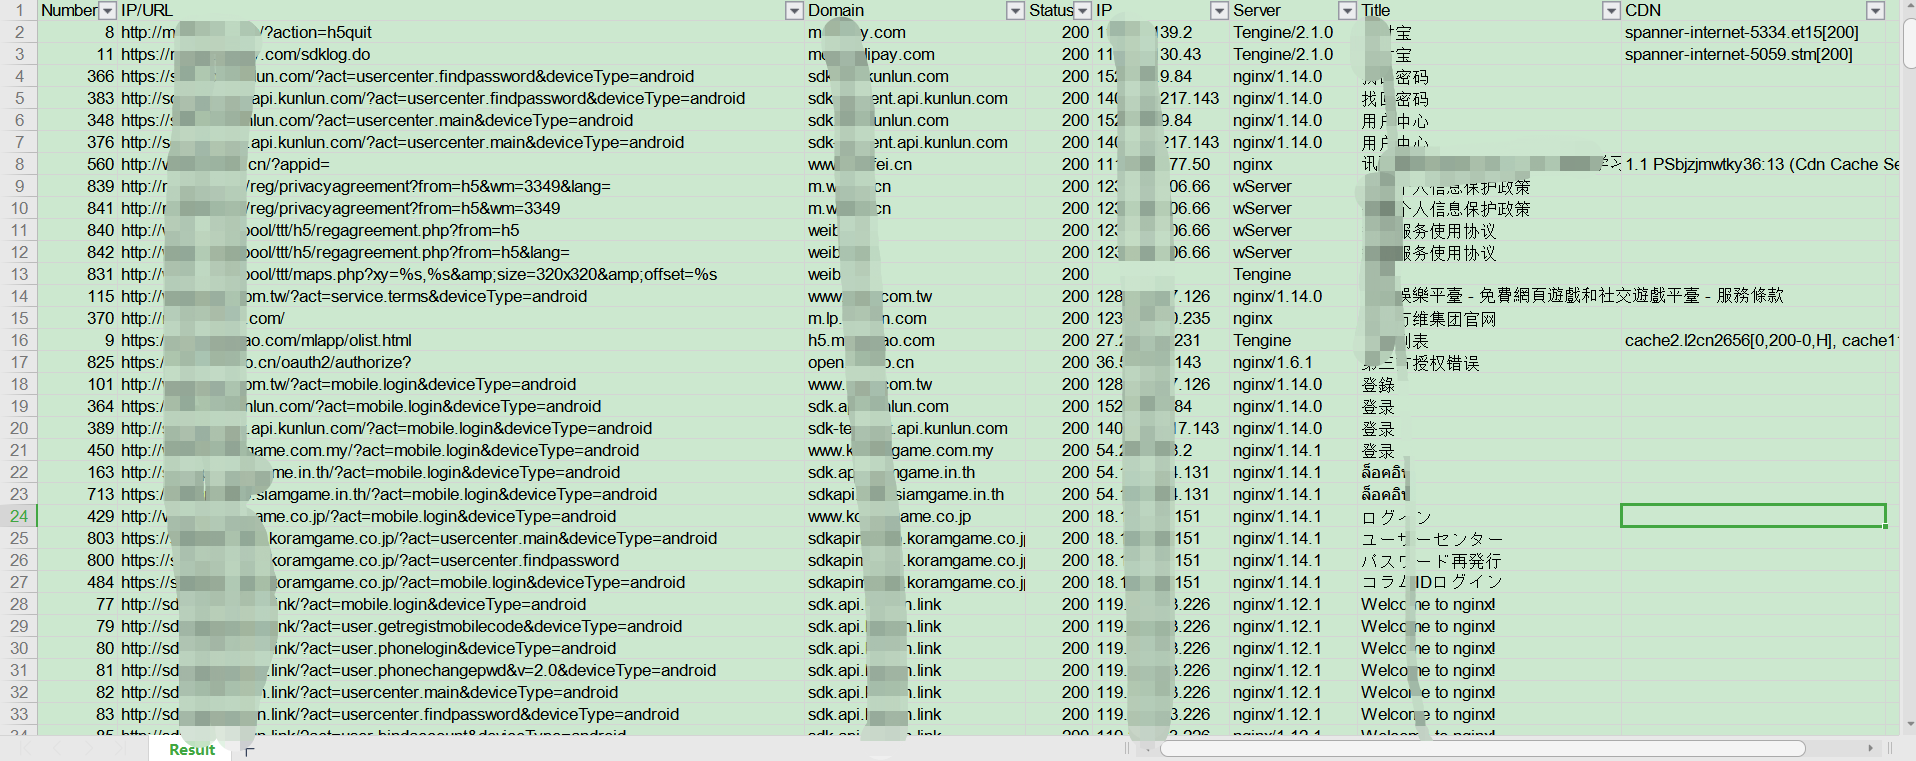
AppInfoScanner — Ein Tool zur mobilen Informationserfassung und -analyse, das für Szenarien von HW-Aktionen, Red Teams und Penetrationstest-Teams konzipiert ist. Es unterstützt mobile Plattformen (Android, iOS, WEB, H5, statische Websites) und hilft Penetrationstestern, Angriffsteammitgliedern und Red Teams, schnell wichtige Asset-Informationen von mobilen oder statischen Webseiten zu sammeln und grundlegende Ausgaben wie Titel, Domain, CDN, Fingerabdruckdaten und Statusinformationen zu liefern. | Kitploit
Ein Tool zur mobilen Informationserfassung und -analyse, das für Szenarien von HW-Aktionen, Red Teams und Penetrationstest-Teams konzipiert ist. Es unterstützt mobile Plattformen (Android, iOS, WEB, H5, statische Websites) und hilft Penetrationstestern, Angriffsteammitgliedern und Red Teams, schnell wichtige Asset-Informationen von mobilen oder statischen Webseiten zu sammeln und grundlegende Ausgaben wie Titel, Domain, CDN, Fingerabdruckdaten und Statusinformationen zu liefern.
Dieses Projekt ist derzeit nur die Spitze des Eisbergs eines geplanten Projekts. Wenn Sie an diesem Projekt interessiert sind oder an der Weiterentwicklung oder Übersetzung nachfolgender Projekte mitwirken möchten, senden Sie bitte eine E-Mail an [email protected] und erläutern Sie Ihre Fähigkeiten und Anforderungen.
AppInfoScanner
Ein Informationssammlungs- und Scan-Tool für mobile Endgeräte (Android, iOS, WEB, H5, statische Websites), das für Szenarien wie HW-Kampagnen/Rote Teams/Penetrationstest-Teams geeignet ist. Es hilft Penetrationstestern, Angriffsteammitgliedern und Mitgliedern Roter Teams, schnell kritische Asset-Informationen aus mobilen Anwendungen oder statischen WEB-Seiten zu sammeln und grundlegende Informationsausgaben bereitzustellen, wie z. B.: Title, Domain, CDN, Statusinformationen usw.
Der Entwickler dieses Projekts ist derzeit Einzelentwickler und hat gleichzeitig einen eigenen Beruf. Neue Funktionen oder Anforderungen werden in der Freizeit entwickelt, BUGs werden vorrangig behandelt.
Wenn Sie bei der Nutzung auf Probleme stoßen oder neue Anforderungen haben, reichen Sie bitte eine BUG-Meldung über issues ein. Bitte lesen Sie vor dem Einreichen einer BUG-Meldung zuerst die abschließenden „Häufig gestellten Fragen".
Wenn Sie dieses Projekt nützlich finden, klicken Sie bitte auf die Schaltfläche „star" oben rechts in diesem Projekt.
Wenn Sie neue Versionsinformationen kontinuierlich verfolgen möchten, klicken Sie bitte auf die Schaltfläche „Watch" oben rechts in diesem Projekt.
Wenn Sie an der Entwicklung dieses Projekts mitwirken möchten, klicken Sie bitte auf die Schaltfläche „Fork" oben rechts in diesem Projekt; andernfalls klicken Sie bitte nicht auf die Schaltfläche „Fork".
Haftungsausschluss
Bitte verwenden Sie die Technologie oder den Code dieses Projekts nicht für illegale Zwecke wie die Erstellung von Malware, die Aneignung von Software-Urheberrechten/geistigem Eigentum oder unrechtmäßige Bereicherung. Die Durchführung der oben genannten Handlungen oder die Nutzung dieses Projekts zum Ausspähen von Daten aus Programmen, deren Urheberrecht nicht bei Ihnen liegt, kann gegen Artikel 217 und Artikel 286 des „Strafgesetzbuchs der Volksrepublik China", das „Cybersicherheitsgesetz der Volksrepublik China", die „Verordnung der Volksrepublik China zum Schutz von Computersoftware" und andere gesetzliche Bestimmungen verstoßen. Die in diesem Projekt erwähnten Technologien dürfen nur in legalen Szenarien wie privatem Lernen und Testen verwendet werden. Jegliche straf- oder zivilrechtliche Haftung, die durch unsachgemäße Nutzung dieser Technologie entsteht, liegt nicht beim Autor dieses Projekts.
Anwendungsszenarien
Sammlung kritischer Asset-Informationen von APPs bei alltäglichen Penetrationstests, z. B. die Erfassung von URL-Adressen, IP-Adressen, Schlüsselwörtern und anderen Informationen.
Sammlung kritischer Asset-Informationen von APPs in großen Angriffs- und Verteidigungsübungen, z. B. die Erfassung von URL-Adressen, IP-Adressen, Schlüsselwörtern und anderen Informationen.
Informationssammlung aus dem Quellcode von WEB-Websites (entweder Open-Source-Code oder als Webseite gespeicherter Quellcode).
Sammlung von Informationen wie URL-Adressen, IP-Adressen, Schlüsselwörtern usw. aus H5-Seiten.
Gezielte Informationssammlung zu einer bestimmten APP usw.
Funktionsübersicht:
Unterstützt Batch-Scans auf Verzeichnisebene
Unterstützt die Informationssammlung aus Dateien wie DEX, APK, IPA, Mach-O, HTML, JS, Smali usw.
Unterstützt das automatische Herunterladen von Dateien wie APK, IPA, H5 usw. und die Informationssammlung mit einem Klick
Unterstützt benutzerdefinierte Request-Header, Request-Bodies und Request-Methoden
Regelanpassung: Arbeitsbereich config.toml
Unterstützt benutzerdefiniertes Ignorieren von Ressourcendateien
Android-Hardening-Erkennung: Identifizierung und Erkennung durch eine einheitliche Signaturbibliothek von Hardening-Anbietern
CVE/RCE-Komponentenerkennung: Unterstützt die Erkennung von CVE- und RCE-Komponenten in 20 Android-Apps und 22 iOS-Apps
Erkennung sensibler Berechtigungen: Unterstützt die Erkennung hochsensibler Berechtigungen in 49 Android-Apps und 22 iOS-Apps
Erkennung sensibler Anmeldedaten (AK/SK): Umfassende Abdeckung der Erkennung gängiger Anmeldedaten wie Alibaba Cloud/Tencent Cloud/AWS/Google/GitHub/GitLab/Slack/Stripe/JWT/private Schlüssel/in URLs eingebettete Passwörter usw.
Erkennung persönlicher/unternehmensbezogener sensibler Informationen: Unterstützt die Erkennung sensibler Informationen wie Mobilfunknummer/Personalausweisnummer/E-Mail/Bankkarte/Kennzeichen/Name/Reisepass/VIN/IMEI/einheitlicher Sozialkreditcode usw.
Erfassung gängiger Protokolle: Unterstützt die Erfassung gängiger Protokolle wie http(s)/ws/jdbc/redis/mysql usw.
Grundlegendes Netzwerk-Sniffing: Unterstützt das Sniffing grundlegender Informationen wie Statuscode/Titel/Server/CDN/aufgelöste IP usw. (--sniffer explizit aktivieren, --scope zur Eingrenzung des autorisierten Bereichs)
Mehrere Ausgabekategorien von Dateien: Unterstützt die Ausgabe von Ergebnisdateien wie json, txt, xlsx usw.
Internationalisierungsunterstützung: Automatische Ausgabe von Hinweisen in Sprachen wie Chinesisch/Englisch je nach Systemsprache
Angepasst an gängige Betriebssysteme wie Windows/macOS/Linux
Unterstützt die automatische Reparatur der Magic Number von APK-Dateien
Komponentenversionserkennung: Extrahiert die Versionsnummer der Komponente und liefert anhand des CVE-Betroffenheitsbereichs ein Ergebnis zu betroffen/sicher
Autorisierungs-Sniffing: Unterstützt eine Domainlisten-Datei zur Eingrenzung des Sniffing-Bereichs (--scope)
Automatische Aktualisierung: Unterstützt die automatische Aktualisierung durch Erkennung/Download/MD5-Prüfung von GitHub Release (update-Unterbefehl)
Konfigurationsversionsverwaltung: config.toml mit Versionsnummer, automatische Migration bei Versionsupgrades unter Beibehaltung benutzerdefinierter Regeln
Abhängige Toolchain und Versionen (bei Fehlen automatische Installation unter macOS/Linux, unter Windows Verwendung der im Repository enthaltenen Binärdateien oder manuelle Installation):

 kelvinben/appinfoscanner