
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen
 gtworek/psbits
Einfache (relativ) Dinge, mit denen du etwas tiefer graben kannst als üblich.
 swisskyrepo/ssrfmap
Automatisches SSRF-Fuzzer- und Exploitation-Tool
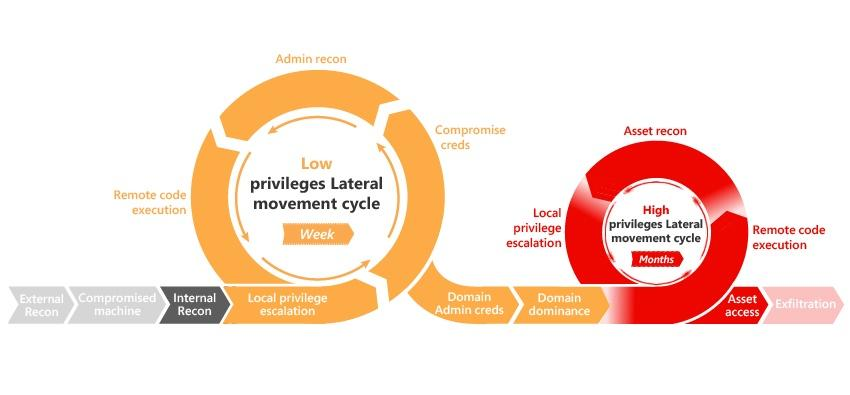 infosecn1nja/ad-attack-defense
Active Directory angreifen und verteidigen mit modernen Post-Exploitation-Techniken der gegnerischen Taktik
 hahwul/dalfox
Schneller XSS-Scanner mit Parameteranalyse, WAF-Fingerprinting und DOM/AST-Verifikation. Unterstützt reflektierte, gespeicherte und DOM-basierte…
 owasp/www-community
OWASP Community Pages sind ein Ort, an dem OWASP Community-Beiträge für sicherheitsbezogene Inhalte annehmen kann.
 zan8in/afrog
Ein Sicherheitstool für Bug Bounty, Pentest und Red Teaming.
 bst04/cybersources
Eine kuratierte Liste von Cybersicherheitswerkzeugen und -ressourcen.

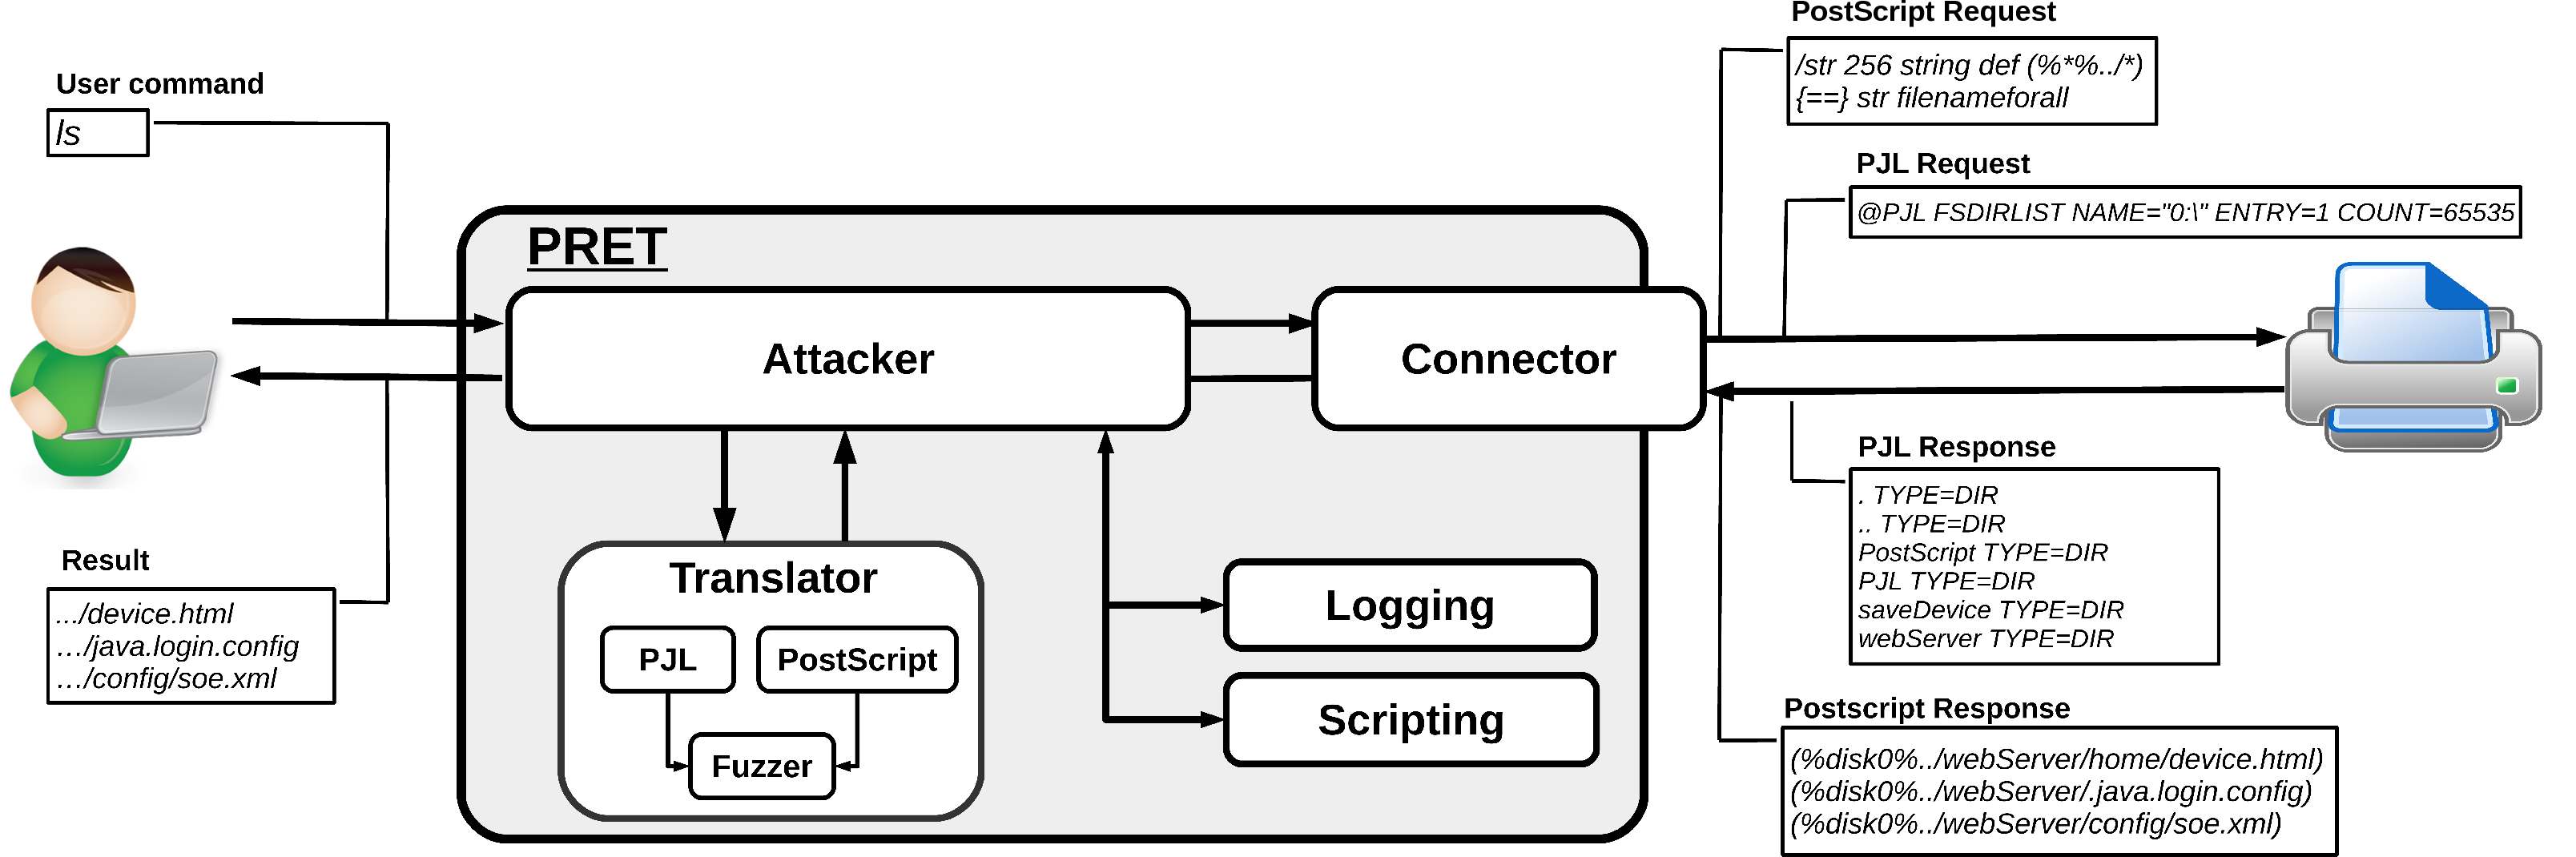 rub-nds/pret
Printer Exploitation Toolkit - Das Tool, das die Müllcontainer-Durchsuchung überflüssig gemacht hat.
 rawfilejson/awesome-osint-arsenal
OSINT- & Reconnaissance-Toolkit // 100+ Tools, Ein-Befehl-Installer, SOCMINT, GEOINT, Netzwerk-Reconnaissance, Dark Web, Forensik & mehr.
 greenwolf/social_mapper
Ein Tool zur Social-Media-Enumeration und -Korrelation von Jacob Wilkin (Greenwolf)
 jonaslejon/malicious-pdf
Erstellt bösartige PDF-Testdateien für Penetrationstests, Bug-Bounty-Jagd und Red Teaming. Testet SSRF, XSS, XXE, NTLM-Credential-Diebstahl und…
 hhhrrrttt222111/ethical-hacking-tools
Vollständige Auflistung und Verwendung von Werkzeugen für ethisches Hacking
 chybeta/web-security-learning
Web-Security-Learning
 rhinosecuritylabs/cloudgoat
CloudGoat ist das "Vulnerable by Design" AWS-Bereitstellungstool von Rhino Security Labs.
 chipsec/chipsec
Framework zur Plattform-Sicherheitsbewertung
 theori-io/copy-fail-cve-2026-31431
Nutzt eine 9 Jahre alte lokale Linux-Kernel-Privilegienausweitung (CVE-2026-31431) aus; bietet getestete Exploit-Logik für Ubuntu, Amazon Linux, RHEL…
 zhzyker/exphub
Exphub[Exploit-Skriptbibliothek] umfasst Exploit-Skripte für Webloigc, Struts2, Tomcat, Nexus, Solr, Jboss und Drupal. Zuletzt hinzugefügt:…








