
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen
 0x90n/infosec-black-friday
Alle Angebote für InfoSec-bezogene Software/Tools an diesem Black Friday
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 may215/awesome-termux-hacking
⚡️Eine großartige Liste der besten Termux-Hacking-Tools
 ghostpack/seatbelt
Seatbelt ist ein C#-Projekt, das eine Reihe von sicherheitsorientierten Host-Umfrage-„Sicherheitschecks“ durchführt, die sowohl aus offensiver als…
 ottosulin/awesome-ai-security
A collection of awesome resources related AI security
 drk1wi/modlishka
Modlishka. Reverse-Proxy.
 ihebski/defaultcreds-cheat-sheet
Ein Ort für alle Standard-Anmeldedaten, um Blue/Red-Teams bei der Identifizierung von Geräten mit Standardpasswort zu unterstützen 🛡️
 lgandx/responder
Responder ist ein LLMNR-, NBT-NS- und MDNS-Vergifter mit integriertem HTTP/SMB/MSSQL/FTP/LDAP-Rogue-Authentifizierungsserver, der NTLMv1/NTLMv2/LMv2,…
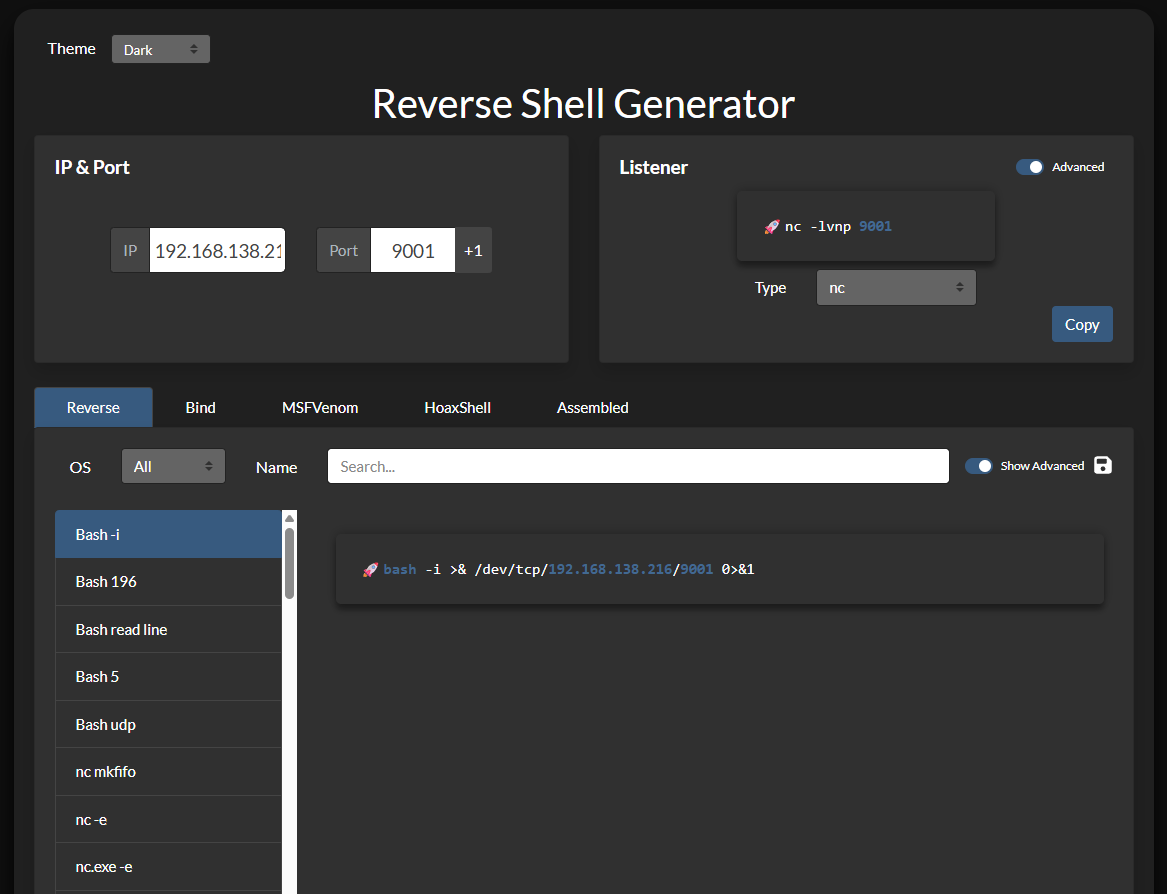 0dayctf/reverse-shell-generator
Gehosteter Reverse-Shell-Generator mit einer Menge an Funktionen. -- (Großartig für CTFs)
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Verschiedene Tipps & Tricks
 foospidy/payloads
Git All the Payloads! Eine Sammlung von Web-Angriffs-Payloads.
 xmendez/wfuzz
Modularer Web-Fuzzer für automatisierte Sicherheitstests. Injiziert Payloads in beliebige HTTP-Anforderungsfelder, um Schwachstellen zu entdecken,…
 entysec/ghost
Ghost Framework ist ein Post-Exploitation-Framework für Android, das den Android Debug Bridge ausnutzt, um aus der Ferne auf ein Android-Gerät…
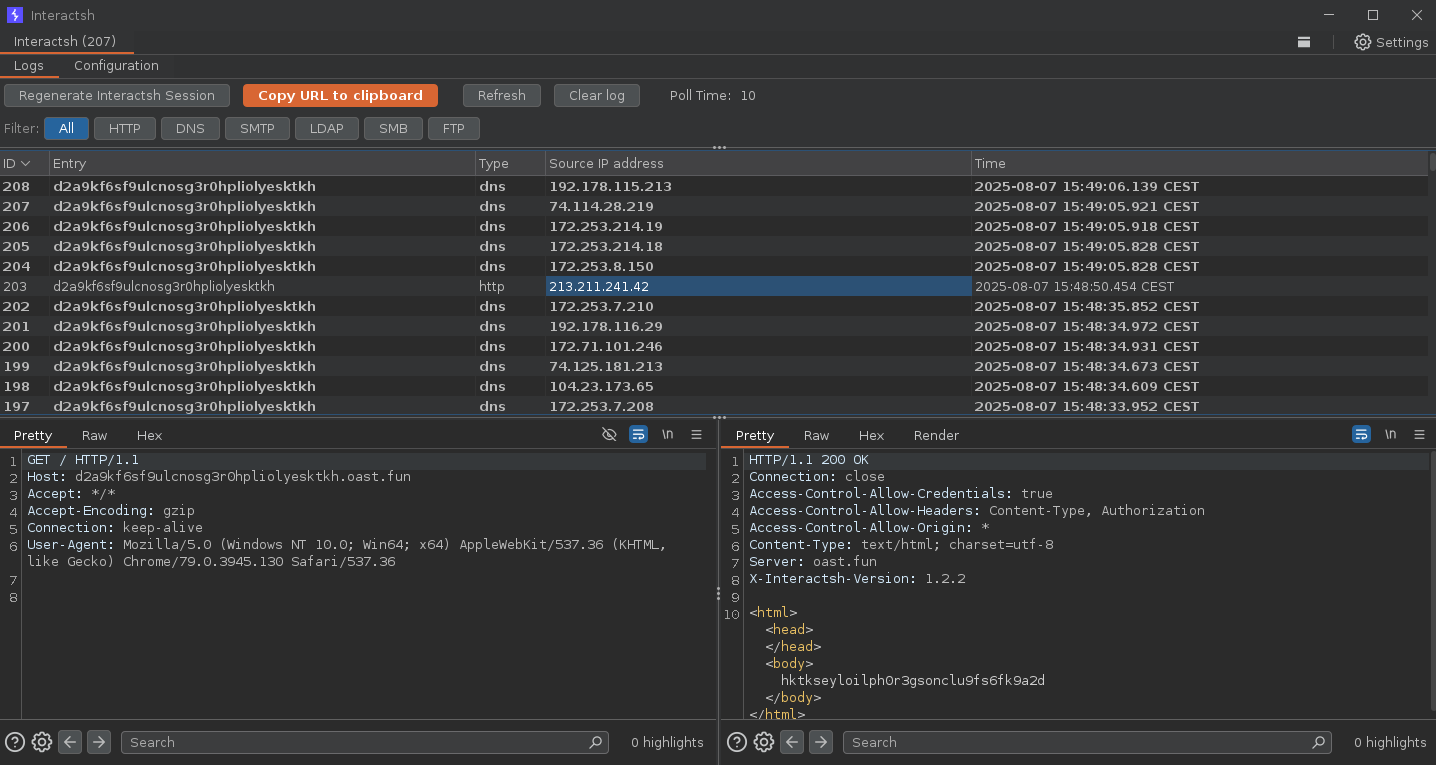 projectdiscovery/interactsh
Ein Server und eine Client-Bibliothek zum Sammeln von OOB-Interaktionen
 1n3/intruderpayloads
Eine Sammlung von Burpsuite Intruder payloads, BurpBounty payloads, fuzz lists, bösartigen Dateiuploads und Web-Pentesting-Methodiken und Checklisten.
 masterking32/masterhttprelayvpn
Domain-fronted HTTP/SOCKS5-Proxy-Tunnelverkehr durch Google Apps Script mit MITM-TLS-Abfangen, HTTP/1-2-Multiplexing und DPI-Umgehung.
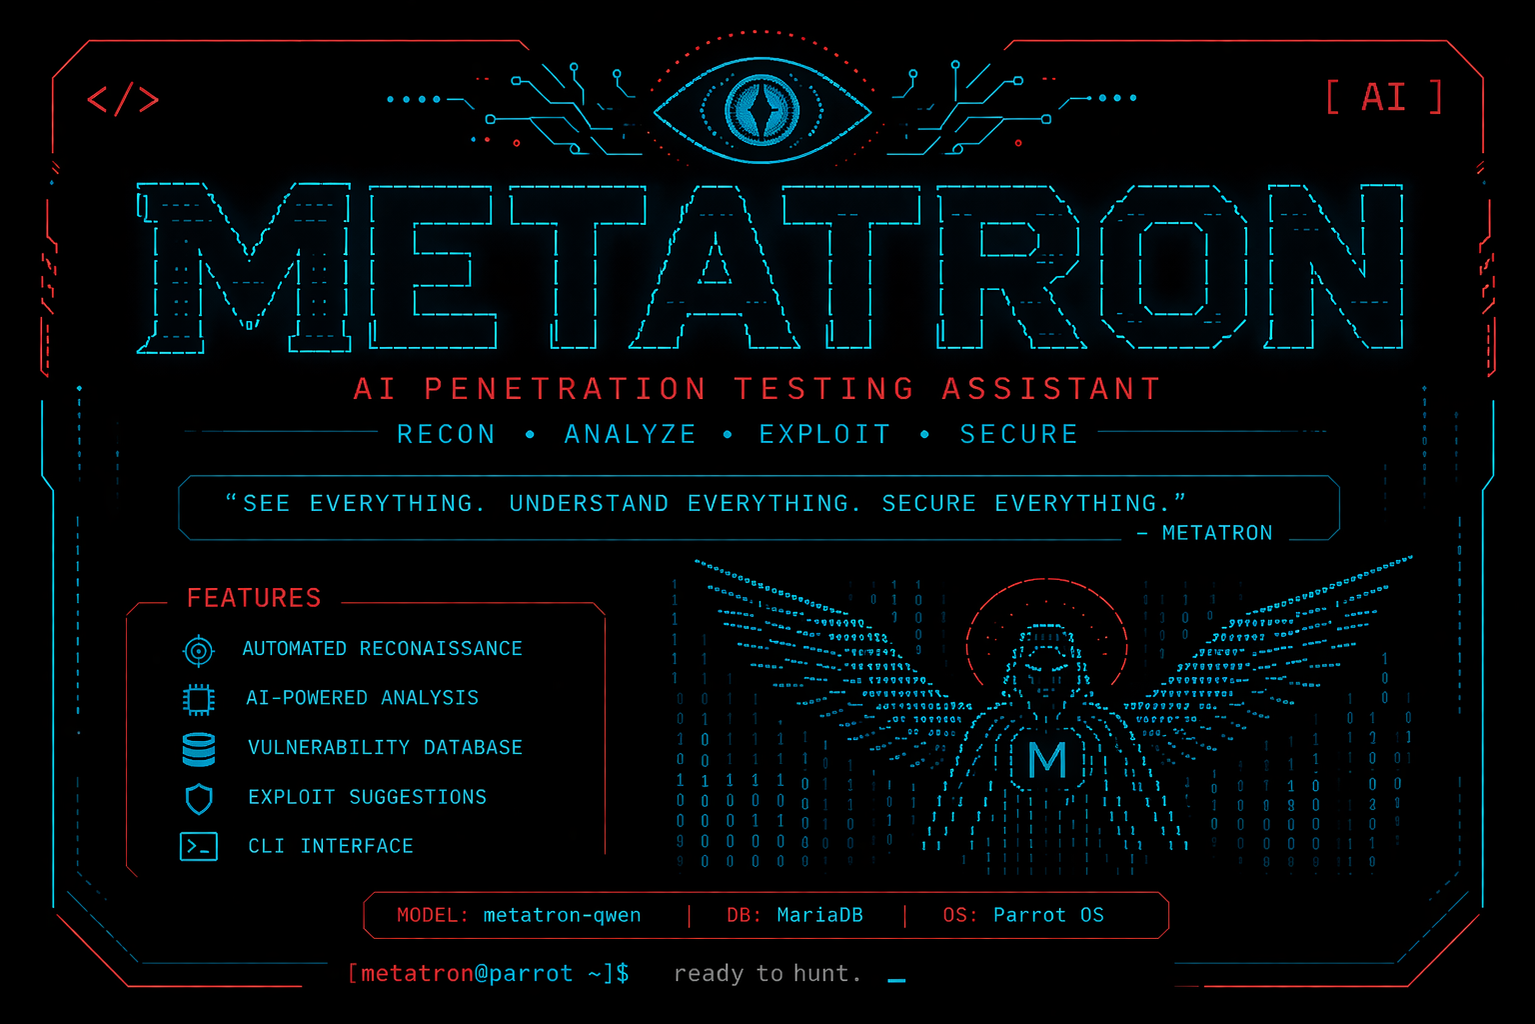 sooryathejas/metatron
KI-gestützter Penetrationstest-Assistent unter Verwendung eines lokalen LLM auf Linux (Parrot OS)
 palahsu/ddos-ripper
Python-basiertes DDoS-Angriffswerkzeug zum Überfluten von Zielen mit Traffic über IP- und Portspezifikation. Entwickelt für Bildungs-Stresstests und…








