
 #1
Integrierte Plattformen für die Entwicklung, Ausführung und Verwaltung von Penetrationstests.
Kitploit empfohlen
 ruped24/killchain
Eine einheitliche Konsole zur Durchführung der Phasen der „Kill-Chain“ von Angriffen.
 shipsecai/studio
Workflow-Automatisierung für Sicherheitsteams
 redsiege/persistassist
Vollständig modulares Persistenz-Framework
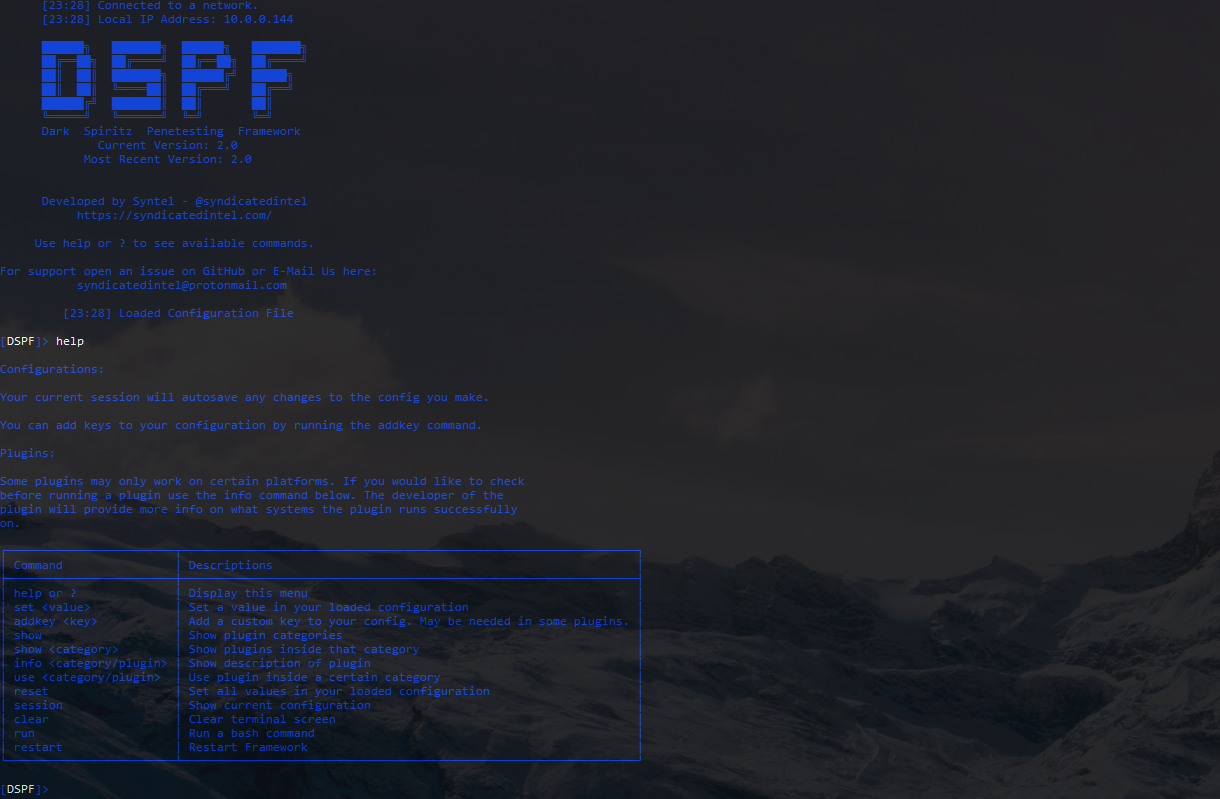 m4cs/darkspiritz
🌔 Offizielles Repository für DarkSpiritz Penetration Framework | Geschrieben in Python 🐍
 crossc2/crossc2kit
CrossC2, entwickelt auf Basis des Cobalt Strike Frameworks, kann für andere plattformübergreifende Systemsteuerung verwendet werden. CrossC2Kit…
 risksense-ops/cve-2016-6366
Öffentliches Repository für Verbesserungen am EXTRABACON-Exploit
 andromeda1957/netpwn
Werkzeug zur Automatisierung von Pentesting-Aufgaben.
 sliverarmory/sliver-gui
Plattformübergreifende Electron-GUI für das Sliver-C2-Framework, die Session- und Beacon-Dashboards, Payload-Generierung, Listener, Loot und…
 canuk40/xpfarm
Automatisiertes Bug-Bounty- und Recon-Framework — kapselt Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana und mehr hinter einer…
 devzero-security/redstackpro
Eine Canvas für Red-Team-Infrastruktur und Cyber-Ranges. Stelle eine Topologie zusammen, exportiere ausführbares Terraform und Ansible und deploye es…
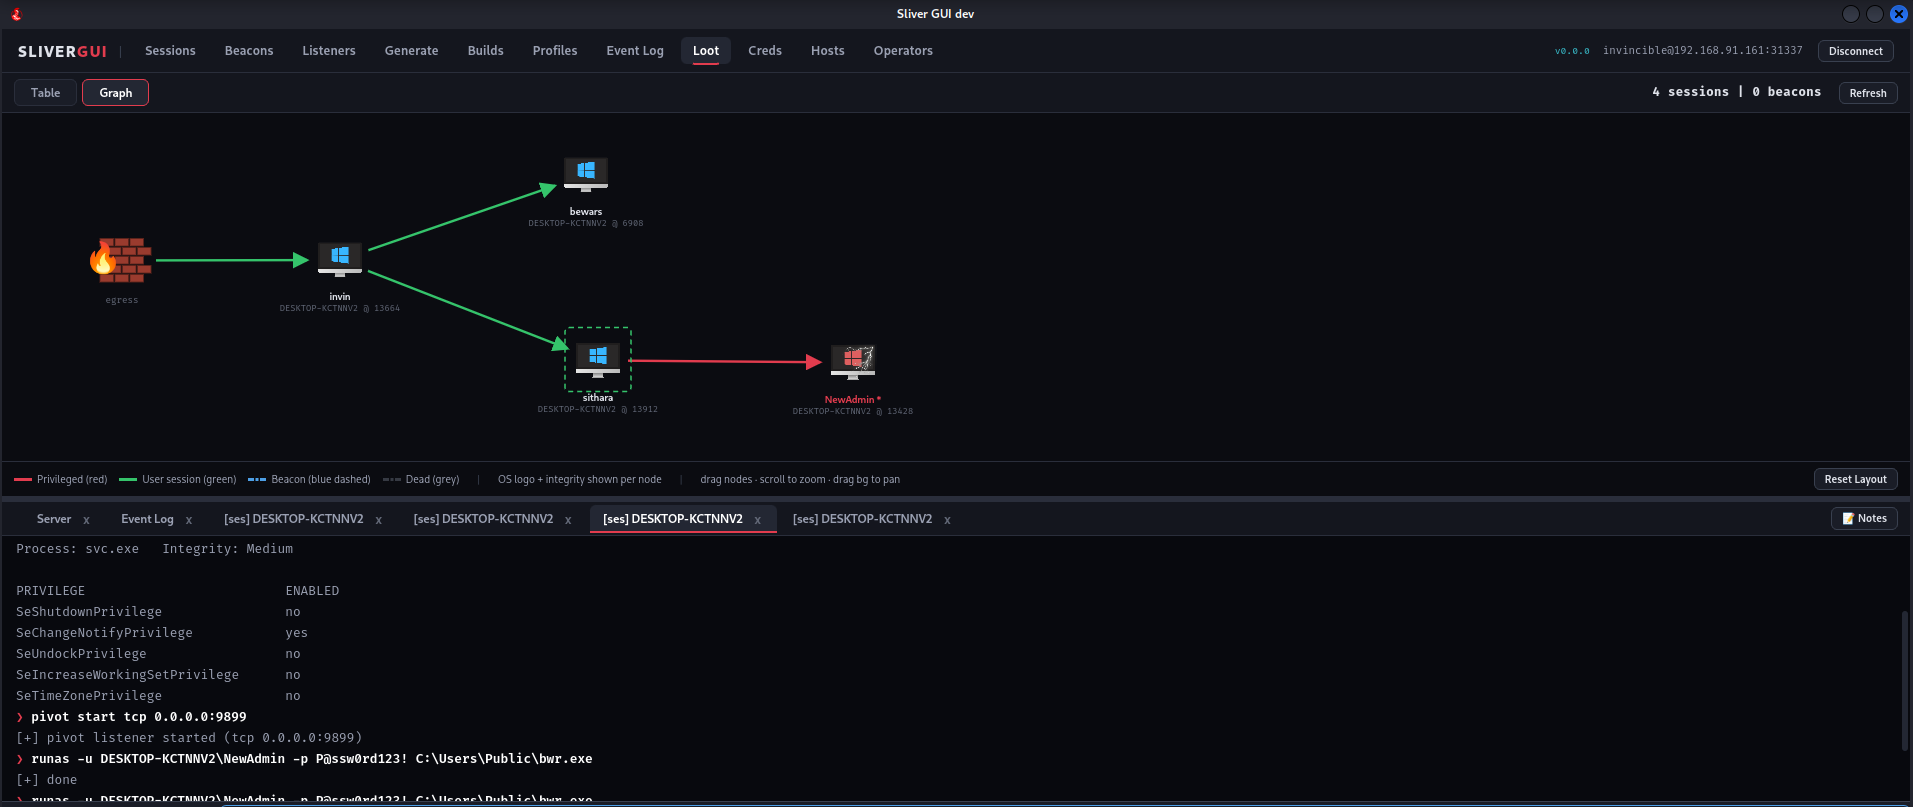 mr-in4inci3le/sliver-gui
Eine Desktop-Operator-Konsole für Sliver C2, erstellt mit Wails. Bietet eine native, leichtgewichtige GUI-Oberfläche für Sliver, indem sie direkt mit…
 rasta-mouse/crystal-loaders
Eine kleine Sammlung von Crystal Palace PIC-Loadern, die für die Verwendung mit Cobalt Strike entwickelt wurden.
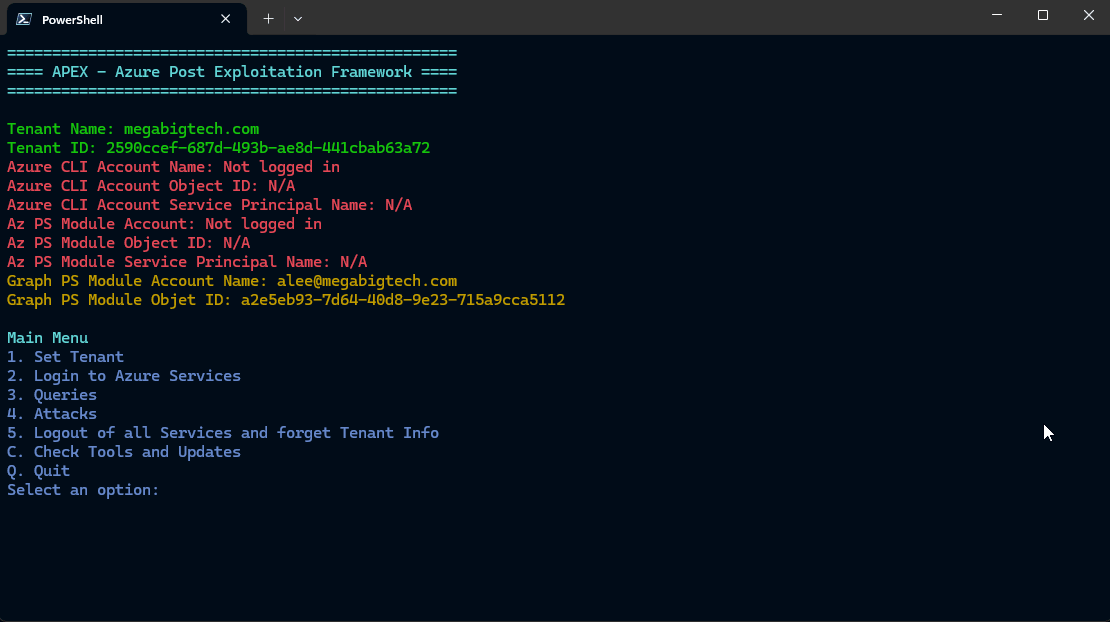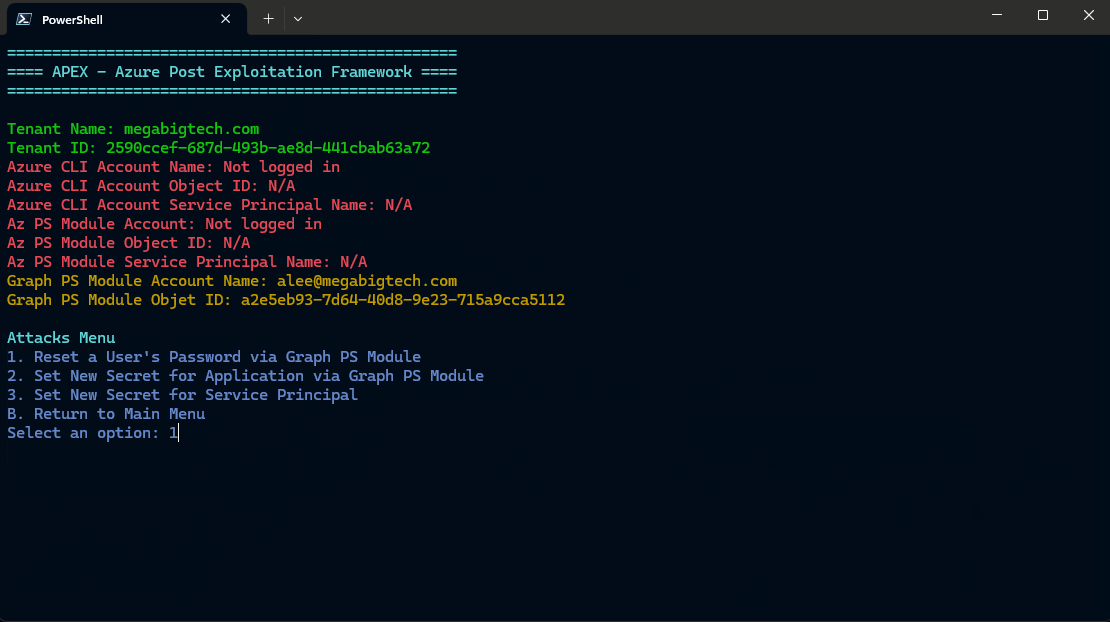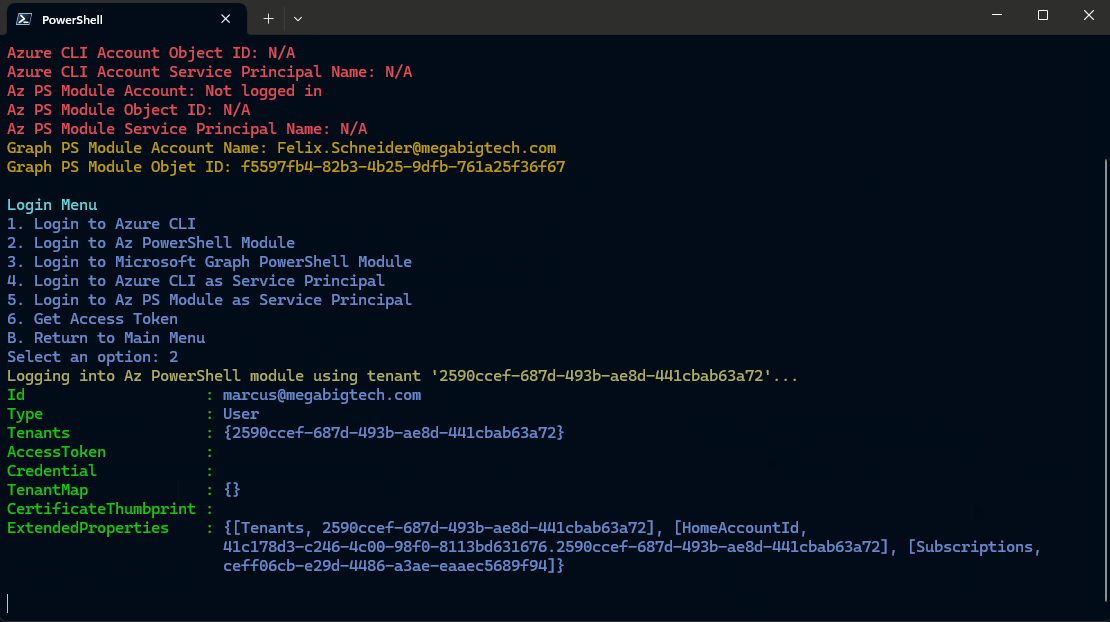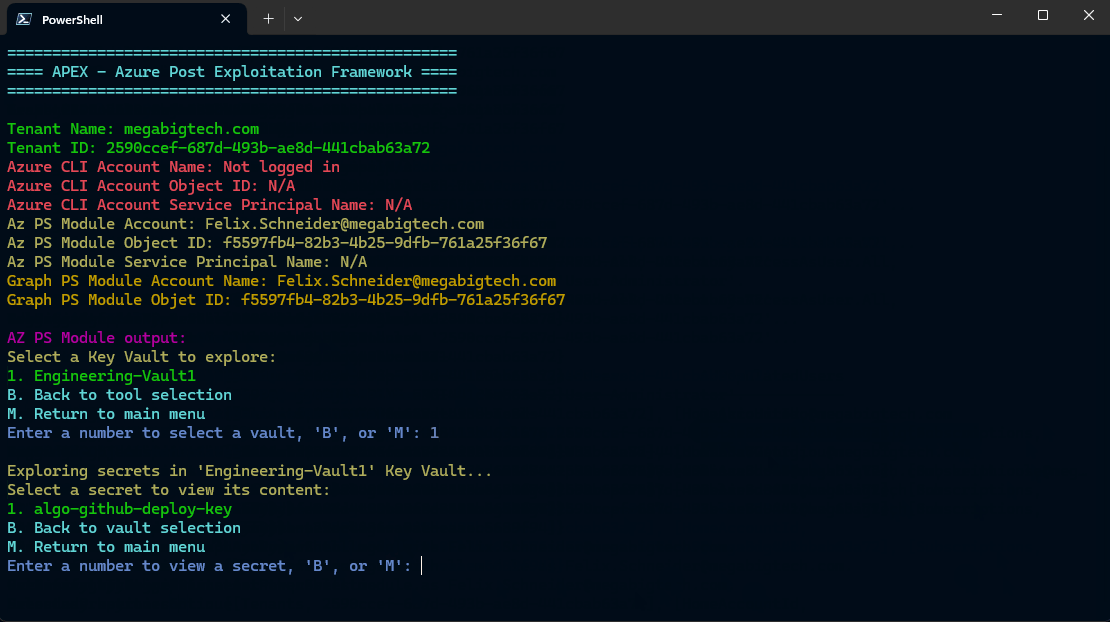 luemmelsec/apex
Azure Post-Exploitation-Framework
 cobbr/elite
Elite ist die clientseitige Komponente des Covenant-Projekts. Covenant ist ein .NET-Command-and-Control-Framework, das darauf abzielt, die…
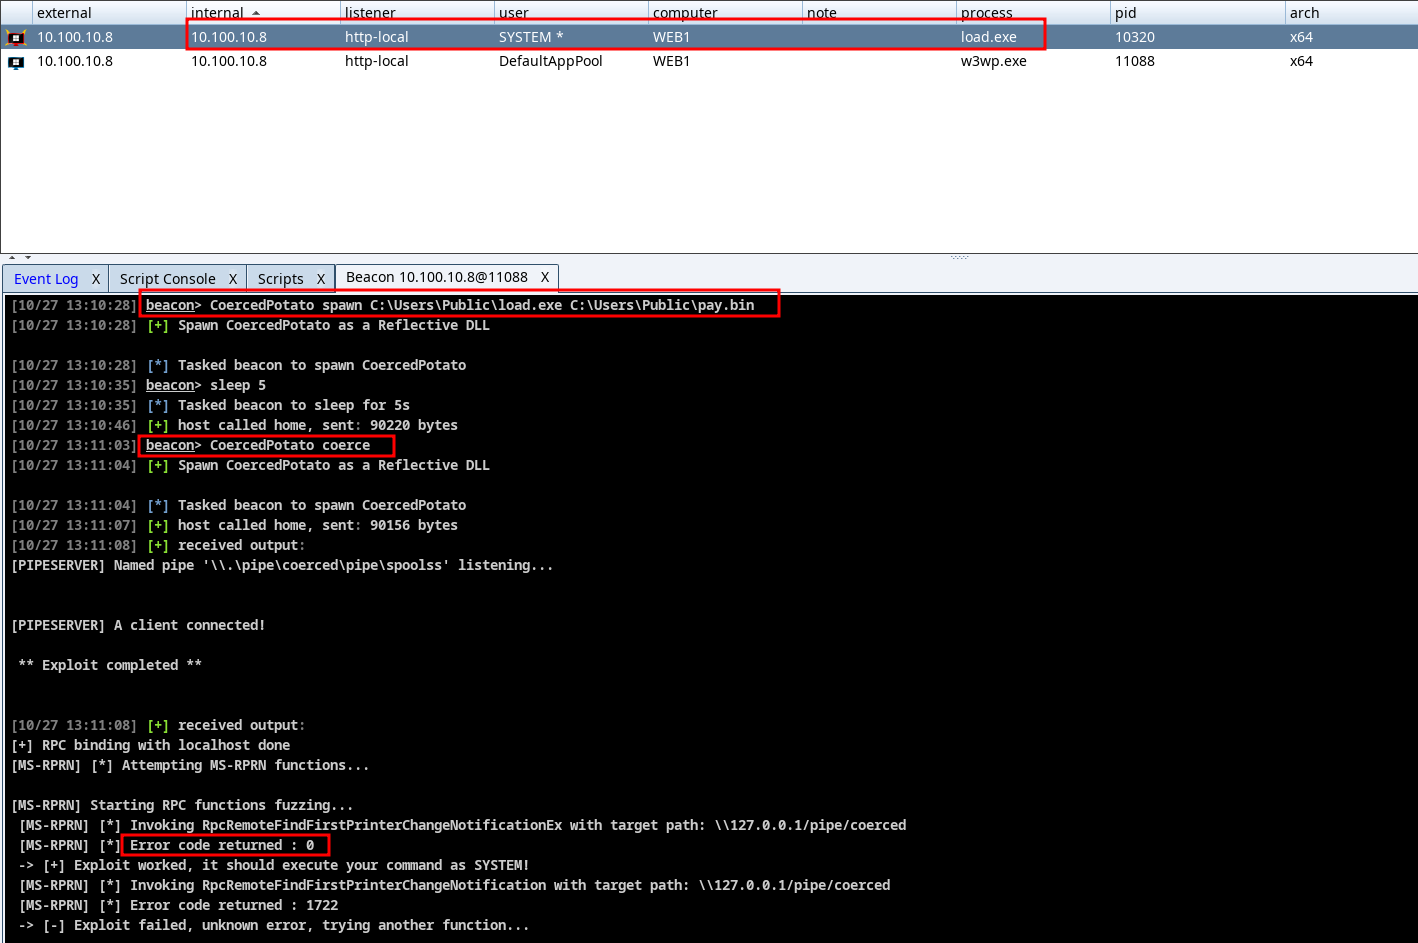 sokarepo/coercedpotatordll
Reflektive DLL zur Privilegienerweiterung von NT-Dienst auf SYSTEM mithilfe des SeImpersonateToken-Privilegs
 pimps/ysoserial-modified
Dieses Repository enthält meine Aktualisierungen für das bekannte Java-Deserialisierungs-Exploitation-Tool ysoserial.
 nvisosecurity/pycobalthound
pyCobaltHound ist eine Aggressor-Skripterweiterung für Cobalt Strike, die eine tiefe Integration zwischen Cobalt Strike und Bloodhound bieten soll.
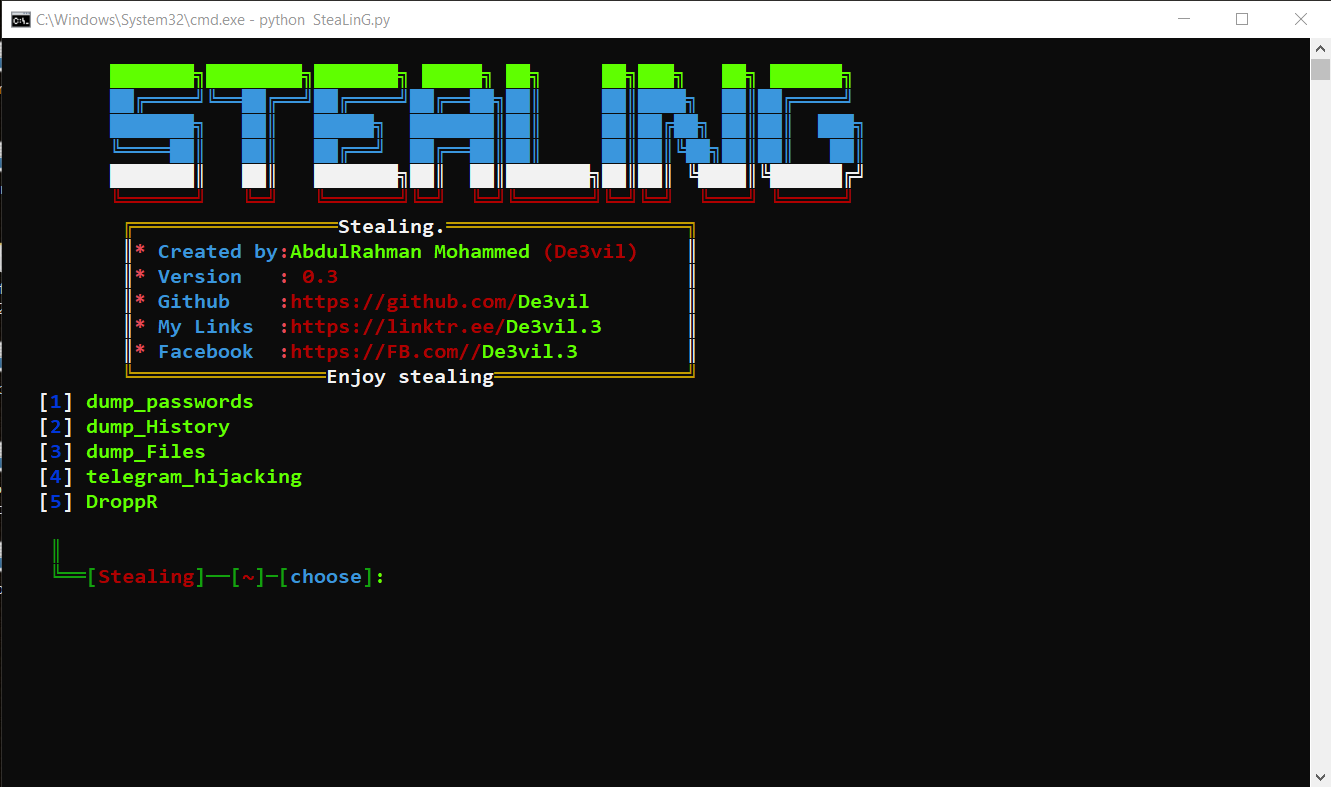 de3vil/stealing
The SteaLinG ist ein Open-Source-Penetrationstest-Framework, das für Social Engineering entwickelt wurde.








