
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 ac8999/cve-2025-27636-rce-in-apache-camel
Python-PoC zur Ausnutzung von CVE-2025-27636, einer Apache Camel Header-Injection-RCE, mit Unterstützung für Befehlsausführung, Dateilesevorgänge und…
 xen0bit/cve-2022-37434_poc
du denkst, dass es nicht tut, aber es tut
 mrmtwoj/cve-2025-2005
WordPress FEUP Exploit für beliebigen Datei-Upload (CVE-2025-2005)
 mohwahyudi/poc-cve-2026-64638-
PoC-Exploit-Kette für WordPress-Pre-Auth-XSS zu RCE über DOM-Clobbering, REST-JSONP/SOME und Plugin-Upload, mit Docker-Lab-Verifizierung und…
 0xdak/cve-2026-53595_exploit
Exploit-Skript, das CVE-2026-53595 (anonymer Account-Übernahme) und CVE-2026-53593 (.pht-Upload) für nicht authentifizierte Remote-Codeausführung auf…
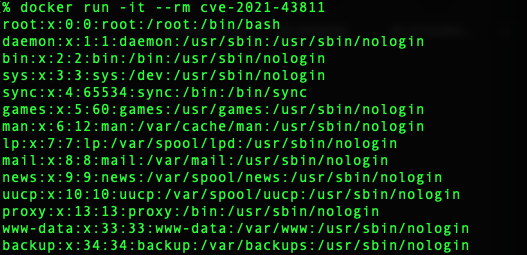 s-index/cve-2021-43811
awslabs/sockeye Code-Injection durch unsicheres YAML-Laden CVE-2021-43811
 izzz0/cve-2023-27372-poc
Python-PoC zum Erkennen von CVE-2023-27372 in SPIP-CMS. Scannt einzelne oder mehrere URLs auf die Schwachstelle und gibt die Ergebnisse im Terminal…
 afaq1337/cve-2022-36200
CVE-2022-36200 PoC
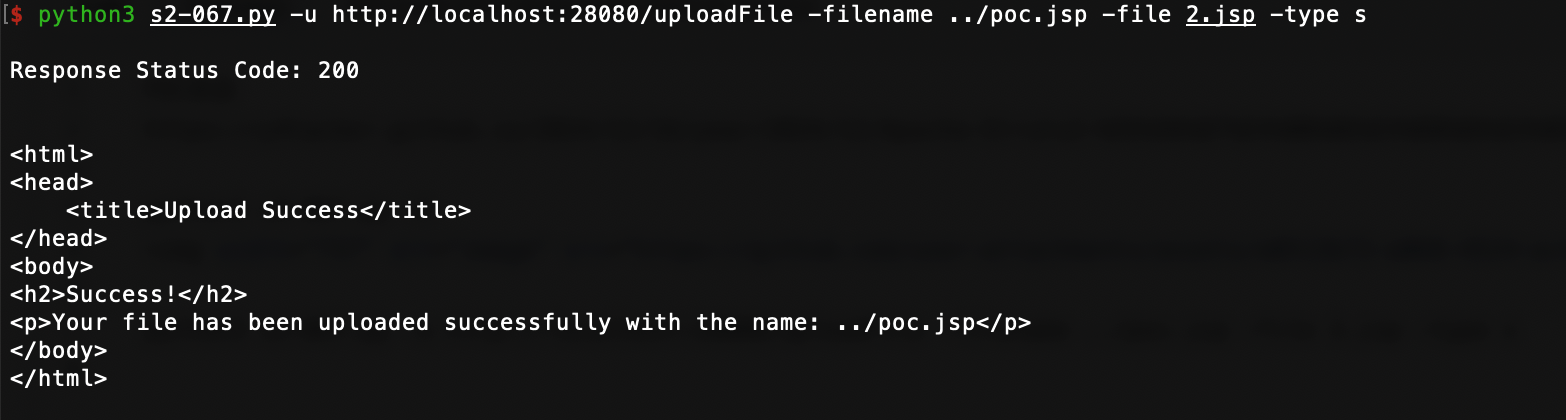 yangyanglo/cve-2024-53677
Proof-of-Concept-Exploit für CVE-2024-53677 (S2-067), einen Apache Struts2 Datei-Upload-Logik-Bypass, der Remote-Codeausführung über manipulierte…
 cillian-collins/cve-2025-55182
Ein Proof-of-Concept-Exploit-Skript für CVE-2025-55182
 krn966/cve-2023-6634
CVE-2023-6634
 vickyaryan7/text4shell-exploit
Python-Skript zur Ausnutzung der RCE von CVE-2022-42889
 gbuyssens/cve-2026-39987
Marimo-Exploit vor Version 0.23.0. Pre-Auth-RCE-Schwachstelle über den Websocket-Endpunkt: /terminal/ws.
 far00t01/cve-2026-59941
Dompdf: Denial of Service (DoS) via Resource Exhaustion using Oversized Image Bitmaps
 liaomilk/cve-2025-69212-for-myself
just record for myself
 moi404/cve-2026-22686-remotecodeexecution-rce-poc
Proof-of-Concept-Exploit und Payload-Generator für CVE-2026-22686, einen Sandbox-Escape in enclave-vm <2.7.0, der beliebige Codeausführung und…
 ezramansor/cve-2025-32432-poc
Ein einfacher PoC für die Remote Code Execution (RCE)-Sicherheitslücke von CraftCMS, bekannt als CVE-2025-32432, geschrieben in Go.
 0xdak/cve-2026-69098_exploit
Exploit für nicht authentifizierte Remote-Codeausführung, der unsichere YAML-Deserialisierung in LLM-Verbindungsprüfungen ausnutzt; unterstützt…








