
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 shelld3v/cve-2019-11580
Eine CVE-2019-11580-Shell
 c5z54/cve-2026-62911-poc
CVE-2026-62911 — Exchange MRSProxy Pre-Auth-RCE-PoC | Scanner + Exploit | NTLM-Relay → Webshell → SYSTEM
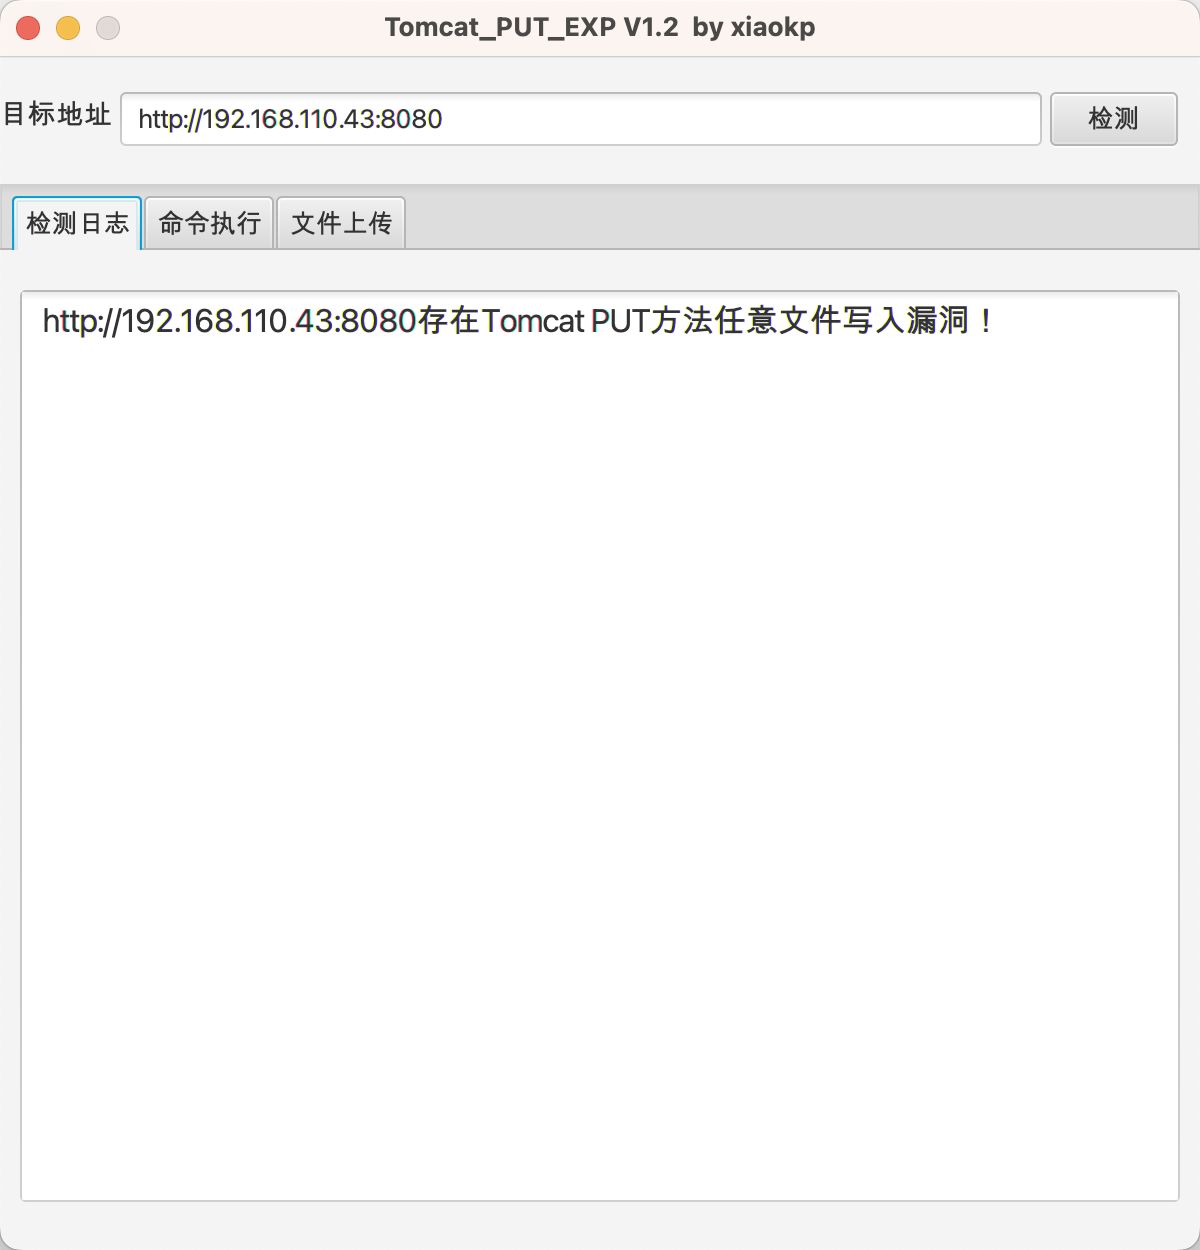 xiaokp7/tomcat_put_gui_exp
Exploit für beliebiges Dateischreiben per PUT-Methode bei Tomcat (CVE-2017-12615)
 donofly/cve-2025-22457-vulnserver-lab
Praktisches Labor zur Reproduktion von CVE-2025-22457: richtet Docker-Angreifer-/Opfer-Container ein, findet Stack-Adressen mit GDB und liefert einen…
 rburrito/payloadgenerator
Ein Wrapper für MSFvenom, der eine einfache Generierung von Payloads ermöglicht.
 elitexspam/def4cer
Eine sichere Version des Exploits CVE-2026-53787 für den Datei-Upload des Amasty Order Attribute, mit der Änderung des Datei-Uploads von txt zu html.
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Nicht authentifiziertes Hochladen beliebiger Dateien
 tonixtoolkitofficial-afk/esp32-blue-ducky
ESP32-Firmware, die eine Bluetooth-HID-Tastatur emuliert, um sich automatisch mit Android-Smartphones zu koppeln und für autorisierte…
 ktn1990/cve-2019-9978
Wordpress Social Warfare Remotecodeausführung (Automatischer Shell-Upload)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
Automatisiertes Tool zur Ausnutzung von SharePoint CVE-2019-0604
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automatisiert die Erstellung und das Hosting eines JavaScript XSS Payloads, um ein bösartiges Themenmodul zu installieren, das eine Reverse Shell…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 und CVE-2017-12615 für Tomcat-Server
 0x00-0x00/cve-2018-10517
CMS Made Simple 2.2.7 RCE-Exploit
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow von timwr automatisiertes Multi-Datei-Patch-Tool
 jimidk/better-cve-2022-29464
Proof-of-Concept-Exploit für CVE-2022-29464, der uneingeschränkten Datei-Upload und Remote-Code-Ausführung auf verwundbaren WSO2-Produkten…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 Schwachstelle für Remote-Codeausführung POC&EXP
 grimlockx/cve-2019-9978
Remote Code Execution im Social Warfare Plugin vor Version 3.5.3 für WordPress.








