
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
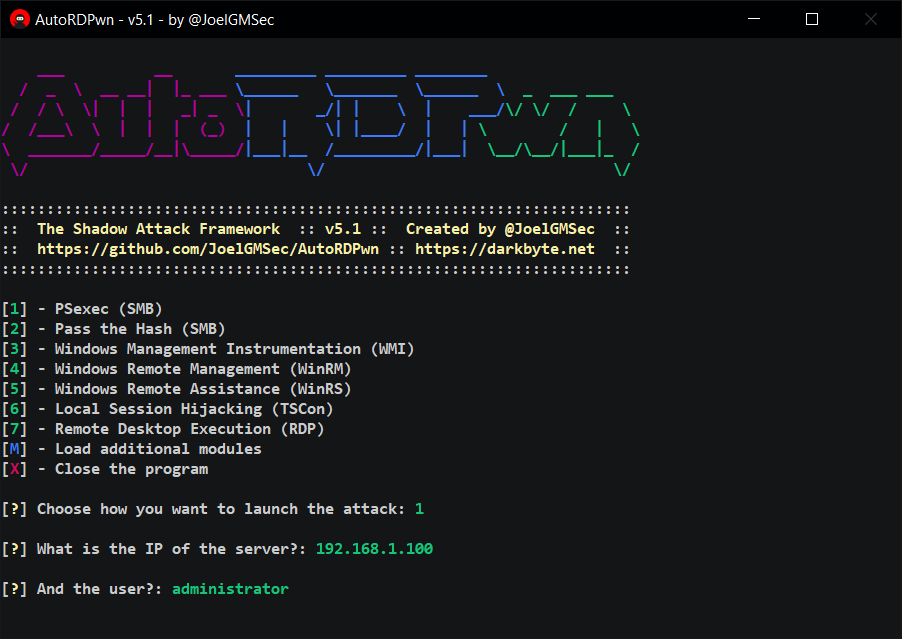
 joelgmsec/autordpwn
Das Shadow Attack Framework
 vladko312/sstimap
Automatisches SSTI-Erkennungstool mit interaktiver Oberfläche
 nettitude/poshc2
Ein proxy-bewusstes C2-Framework, das Red Teamer bei Post-Exploitation und lateraler Bewegung unterstützt.
 nccgroup/redsnarf
RedSnarf ist ein Pen-Test-/Red-Teaming-Tool für Windows-Umgebungen.
 hakluke/weaponised-xss-payloads
XSS-Payloads, die darauf ausgelegt sind, alert(1) in P1 zu verwandeln
 christophetd/log4shell-vulnerable-app
Spring Boot-Webanwendung, anfällig für Log4Shell (CVE-2021-44228).
 sweetsoftware/ares
Python-Botnet und Backdoor
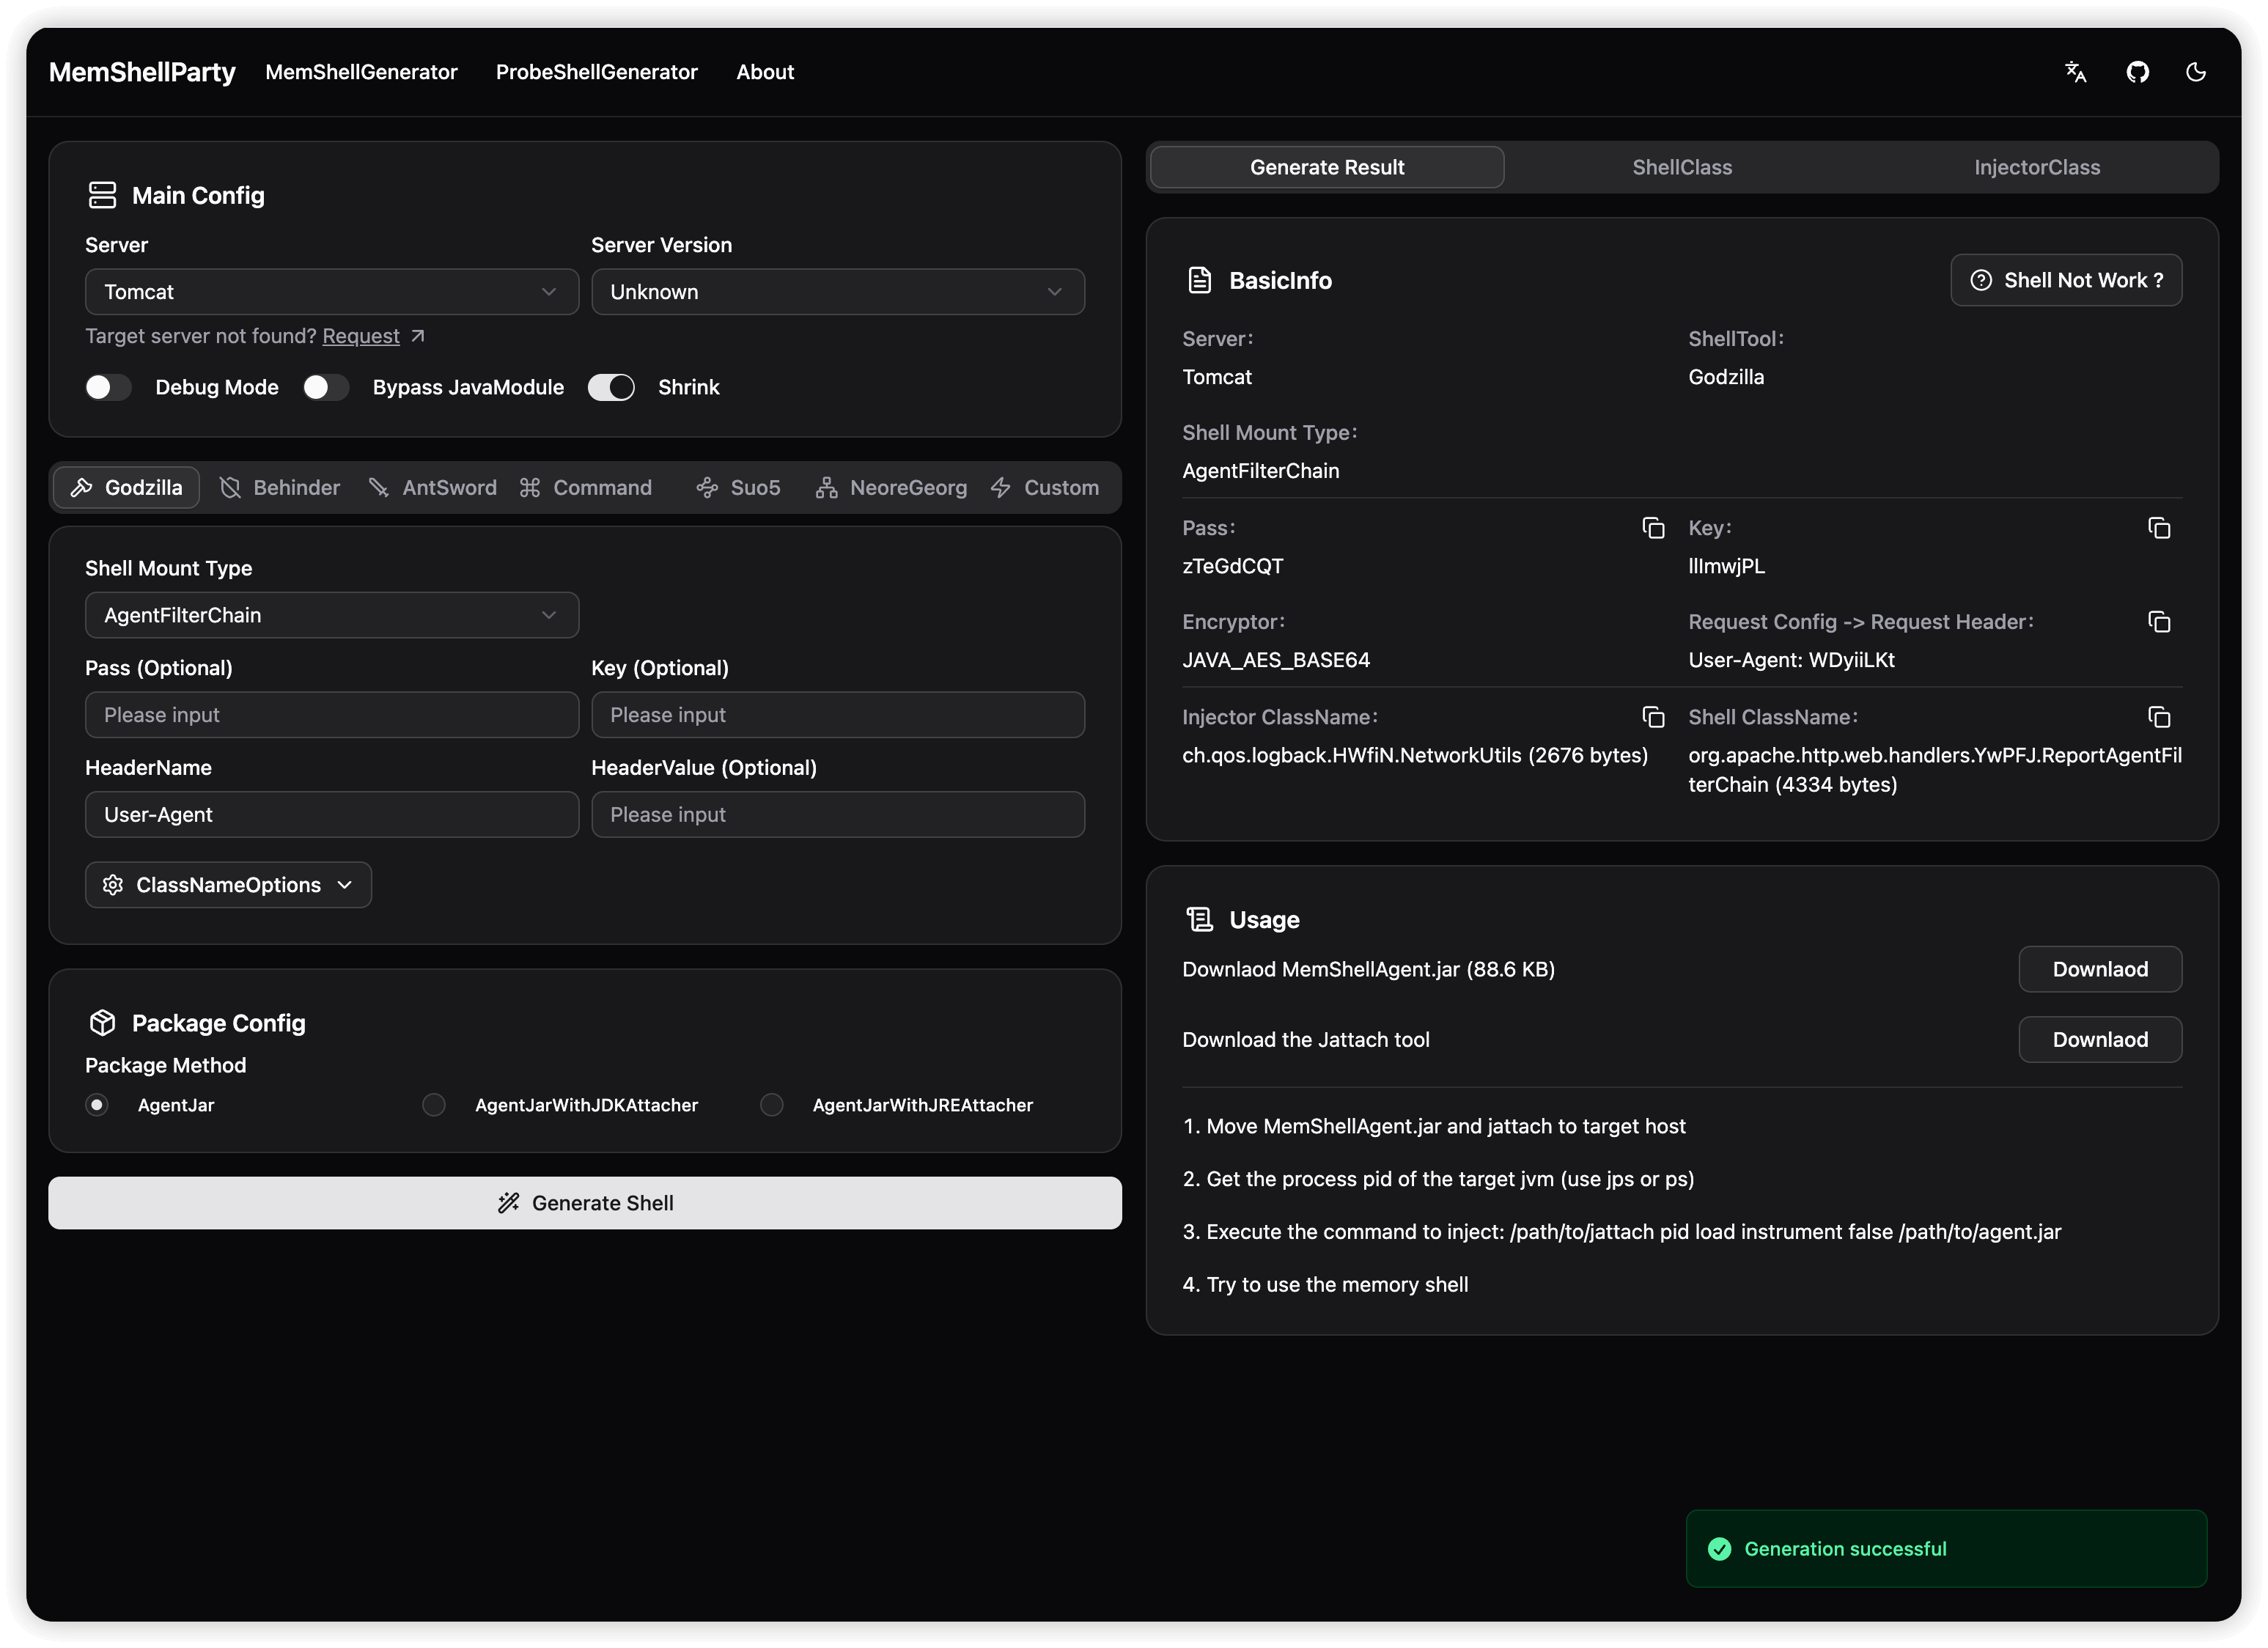 reajason/memshellparty
Ein Tool, das sich auf die schnelle Generierung von Memory-Shells für gängige Java-Web-Middleware konzentriert, um den Workflow von…
 bats3c/shad0w
Ein Post-Exploitation-Framework, das entwickelt wurde, um verdeckt in stark überwachten Umgebungen zu operieren.
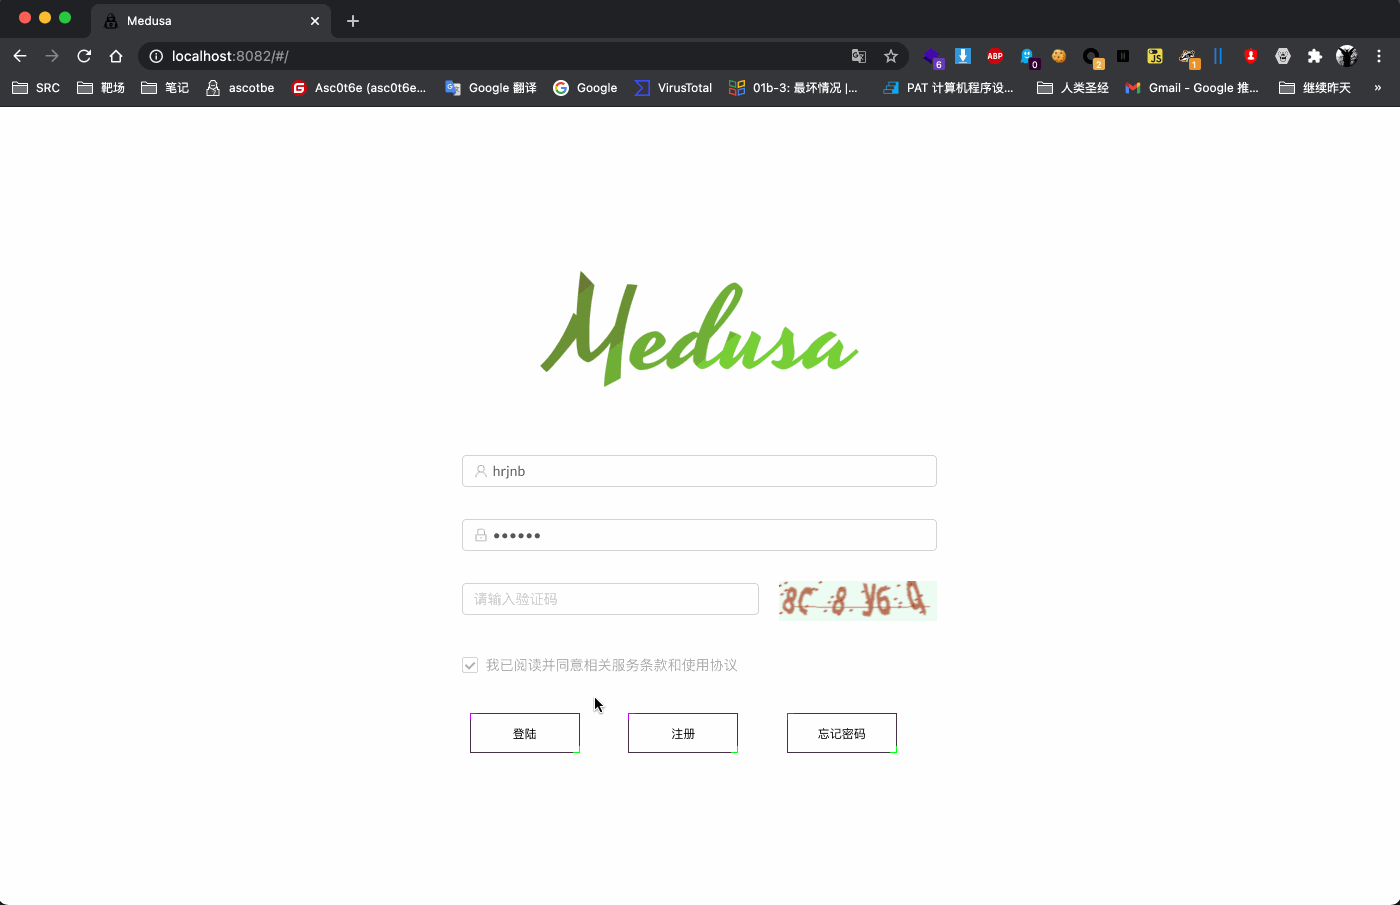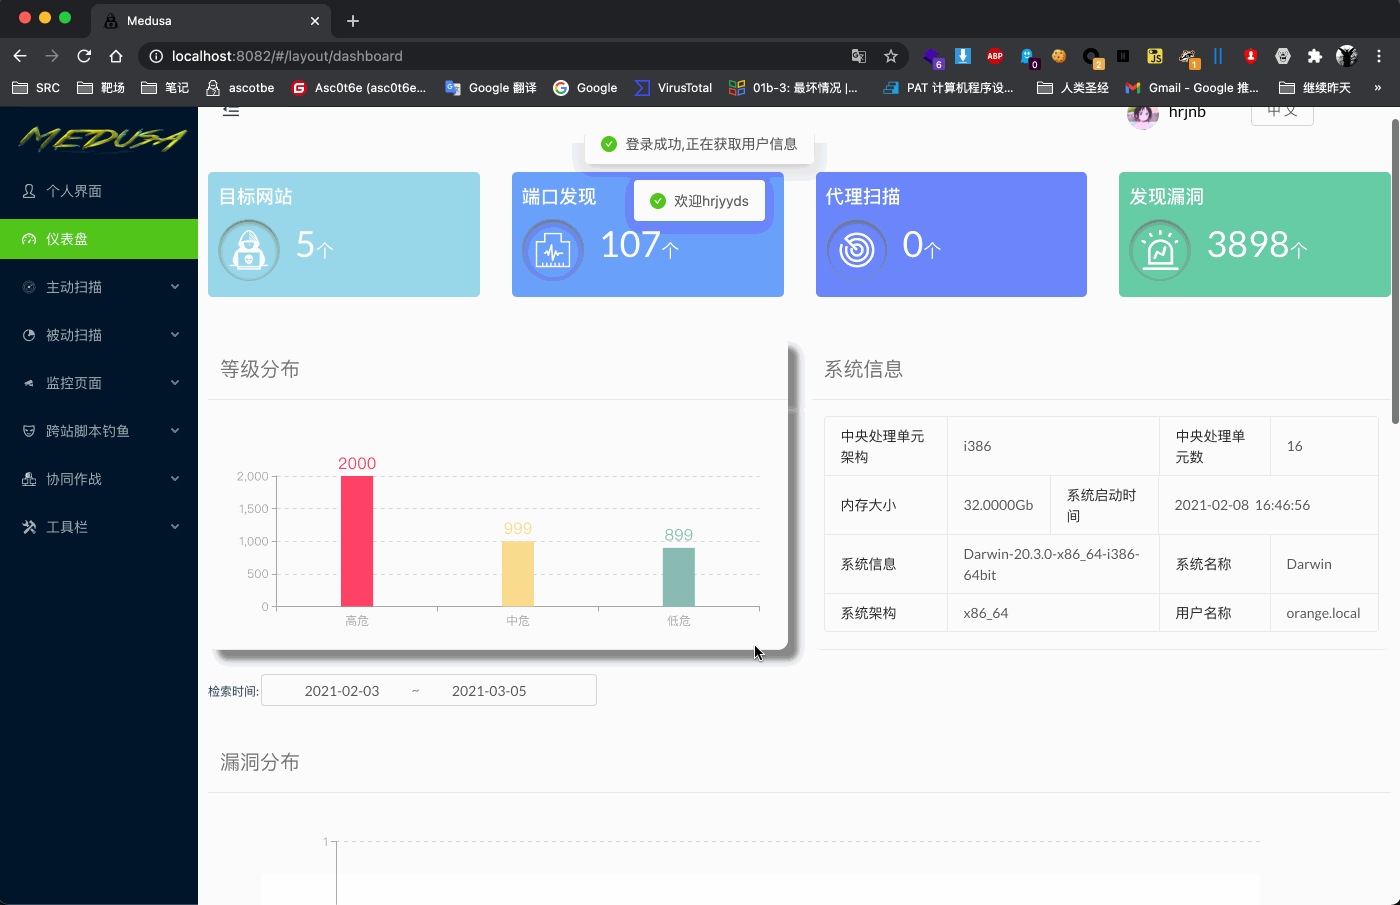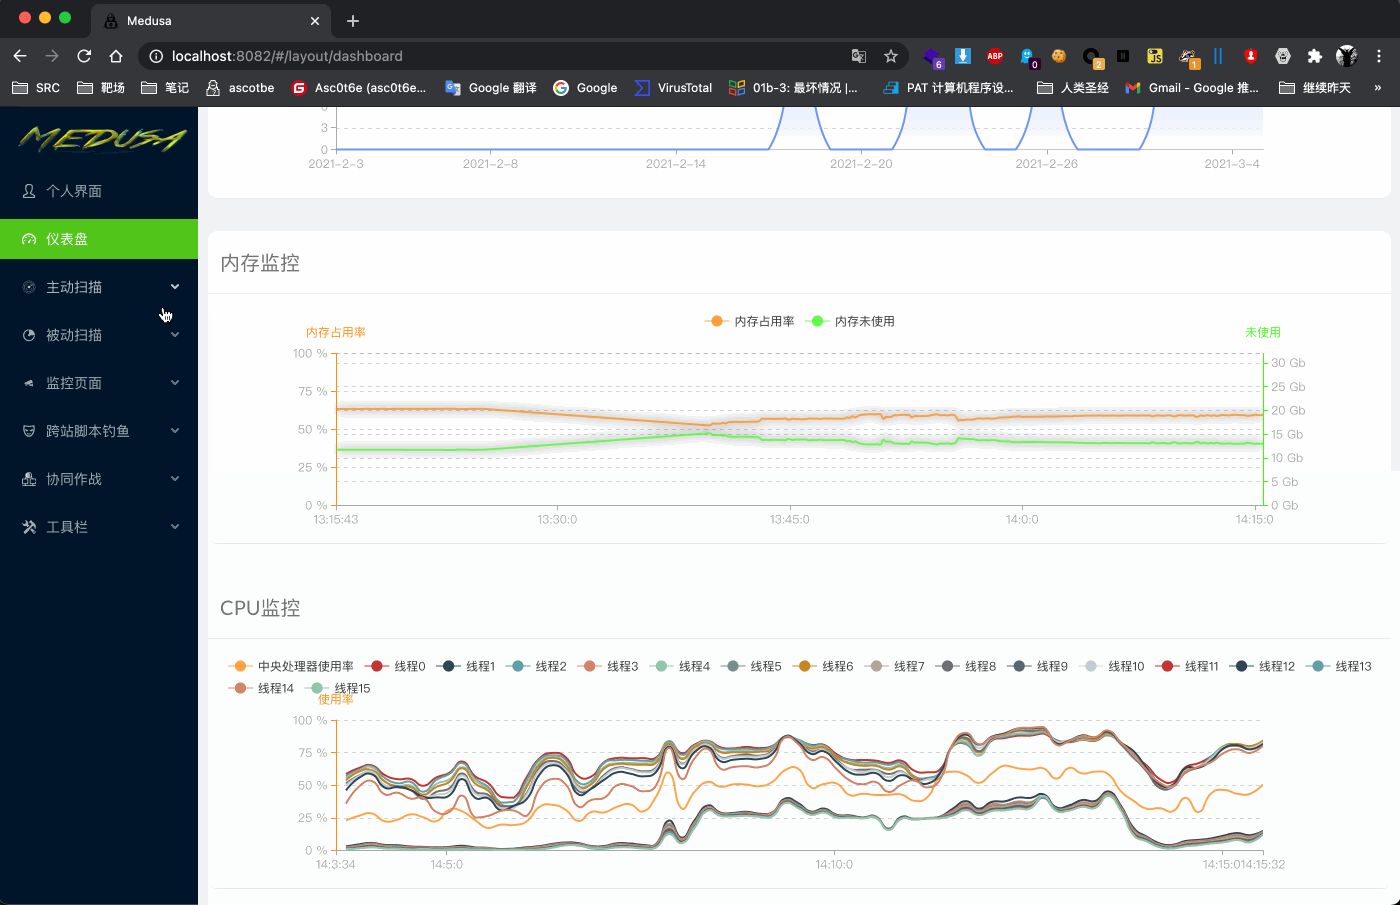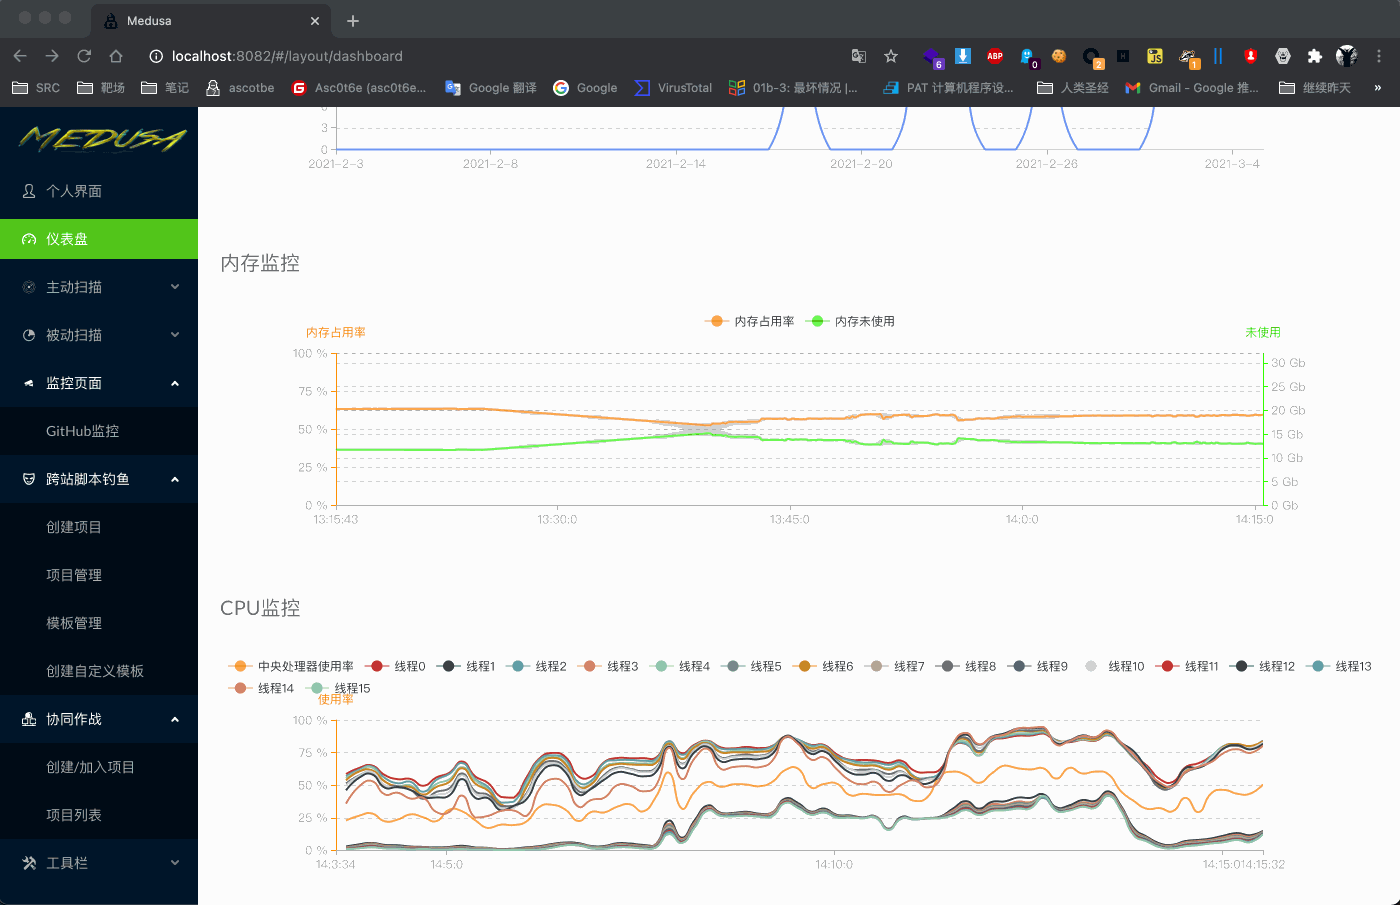 ascotbe/medusa
🐈Medusa ist eine Waffenarsenal-Plattform für Red Teams. Sie umfasst derzeit Funktionen wie XSS-Plattform, Kollaborationsplattform, CVE-Überwachung,…
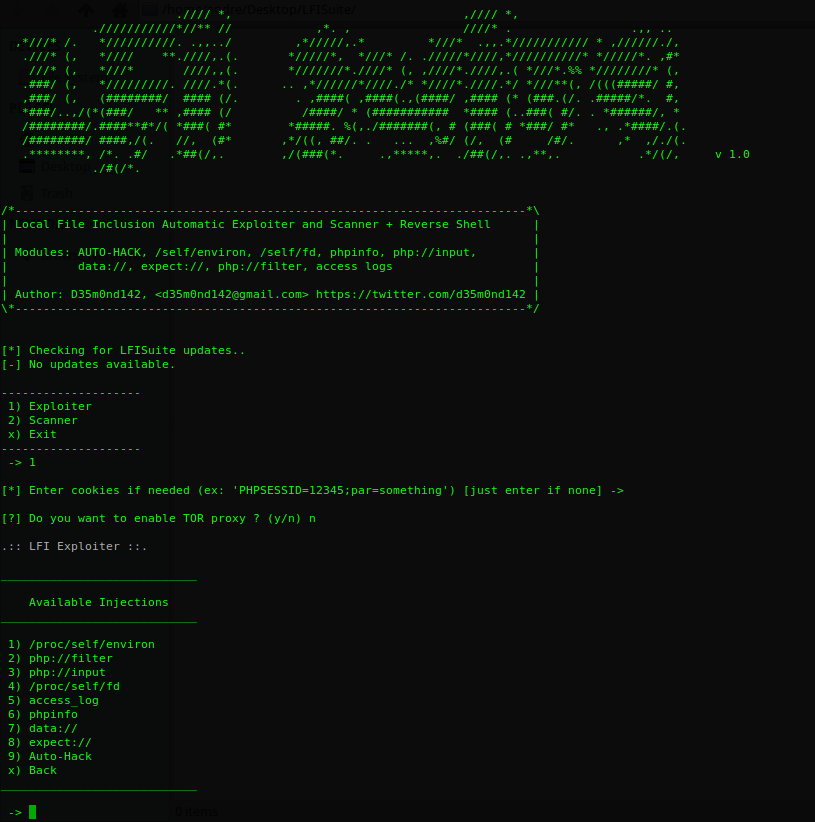 d35m0nd142/lfisuite
Vollautomatischer LFI-Exploiter (+ Reverse Shell) und Scanner
 t3l3machus/toxssin
Eine XSS-Exploitation-Kommandozeilen-Schnittstelle und ein Payload-Generator.
 the-xentropy/xencrypt
Ein PowerShell-Skript-Tool zur Antivirus-Umgehung
 adrmxr/kithack
Hacking-Tools-Paket & Backdoor-Generator.
 r00t-3xp10it/fakeimageexploiter
Nutzen Sie eine Fake image.jpg, um Ziele auszunutzen (bekannte Dateierweiterungen verstecken)
 s3cur3th1ssh1t/offensivevba
Dieses Repository behandelt einige Methoden zur Codeausführung und AV-Umgehung für Makros in Office-Dokumenten.
 ne0nd0g/go-shellcode
Ein Repository von Windows Shellcode-Runnern und unterstützenden Hilfsprogrammen. Die Anwendungen laden und führen Shellcode mithilfe verschiedener…
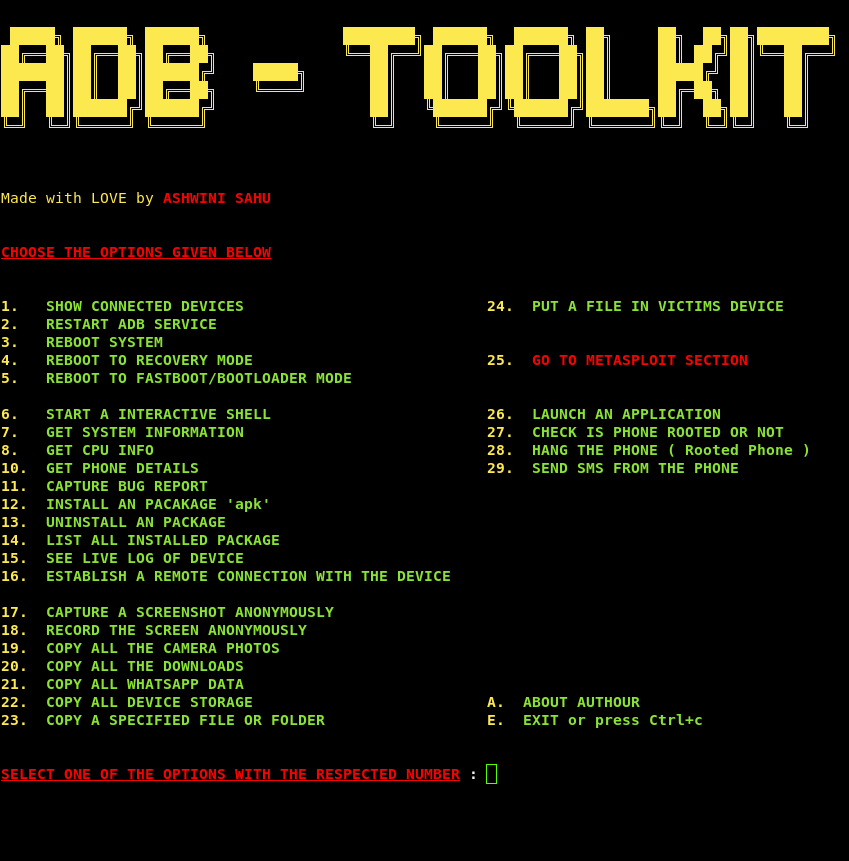 ashwin990/adb-toolkit
ADB-Toolkit V2 für einfache ADB-Tricks mit vielen Vorteilen in einem. VIEL SPASS!








