
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 gryfman/dlpwn
Red Team-Tool zur verdeckten Datei-Exfiltration über Bluetooth-Audioübertragung, das Binärdaten in FLAC-Signale codiert, um EDR-, XDR- und…
 r3dxpl0it/secrep
SecRep ist ein Repository, das ein nützliches Archiv für Intrusion, Penetration und Hacking enthält, einschließlich Werkzeuglisten, Spickzettel und…
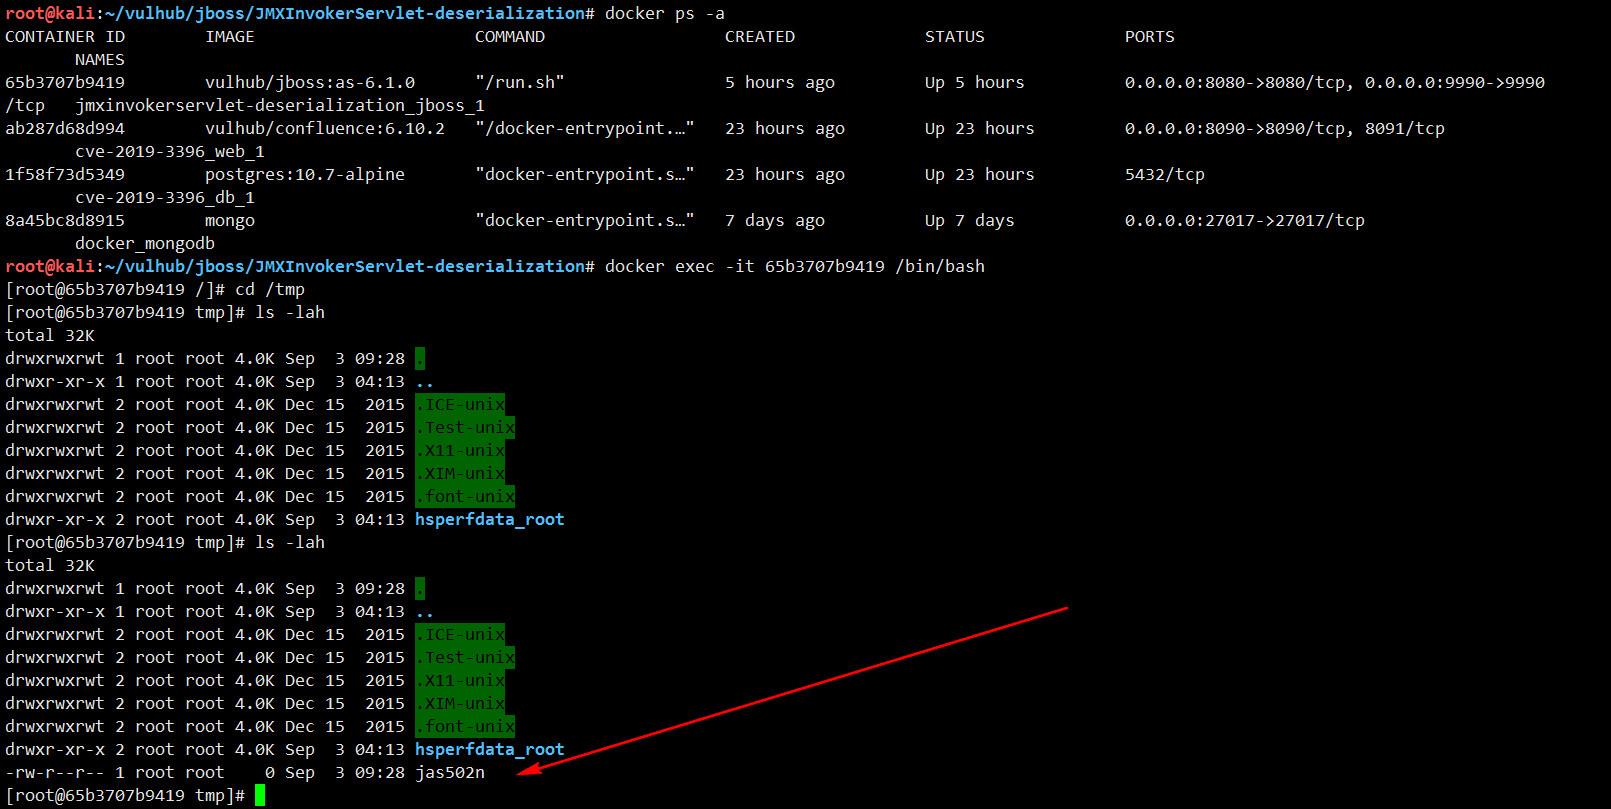 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 ill-deed/cve-2025-34085-multi-target
Multi-target unauthenticated RCE scanner für CVE-2025-34085, der das WordPress Simple File List Plugin betrifft. Lädt hoch, benennt um und löst…
 maskhe/cve-2020-2555
CVE-2020-2555
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce Schwachstellen-Batch-Erkennung poc
 baguette168/nmg
Erzeugt parametrisierte .NET-Memory-Shell-Payloads (VPP, MVC-Route, HttpListener), die mit Godzilla-, Behinder- und AntSword-Clients für…
 alt3kx/cve-2022-22965_poc
# Spring Framework RCE (Schnelle Pentest-Notizen)
 e1a/cve-2023-4596
PoC-Skript für CVE-2023-4596, nicht authentifizierte Remote-Befehlsausführung durch beliebige Datei-Uploads.
 ap0dexme0/cve-2023-34960
Durchführen mit massiver Befehlseinschleusung (Chamilo)
 tiepologian/cve-2023-23397
Proof-of-Concept für CVE-2023-23397 in Python
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
Proof-of-Concept-Exploit für CVE-2025-34028, das eine vorauthentifizierte Remote-Codeausführung auf Commvault-Weboberflächen über einen bösartigen…
 sfewer-r7/cve-2026-63077
Nicht authentifizierte Remote-Codeausführung in JetBrains TeamCity (CVE-2026-63077)
 skimask1690/cve-2025-6218-poc
Proof of Concept für CVE-2025-6218, der die Ausnutzung einer Sicherheitslücke in WinRAR-Versionen 7.11 und älter demonstriert, die eine unsachgemäße…
 zo1ro/cve-2019-2890
CVE-2019-2890 Exploit für WebLogic mit T3
 jbaines-r7/overkill
QNAP N-Day (Wahrscheinlich nicht CVE-2020-2509)
 watchtowrlabs/cve-2024-50623
Cleo Unrestricted File Upload and Download PoC (CVE-2024-50623)
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 Exploit








