
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 xteam-wing/cve-2021-22205
Pocsuite3 für CVE-2021-22205

 jas502n/cve-2018-3191
Exploit für CVE-2018-3191, der Oracle WebLogic Server über das T3-Protokoll angreift und nicht authentifizierte Remote-Codeausführung mit…
 vainlystrain/vailyn
Ein phasenweises, ausweichendes Tool zum Scannen und Ausnutzen von Path Traversal und LFI in Python
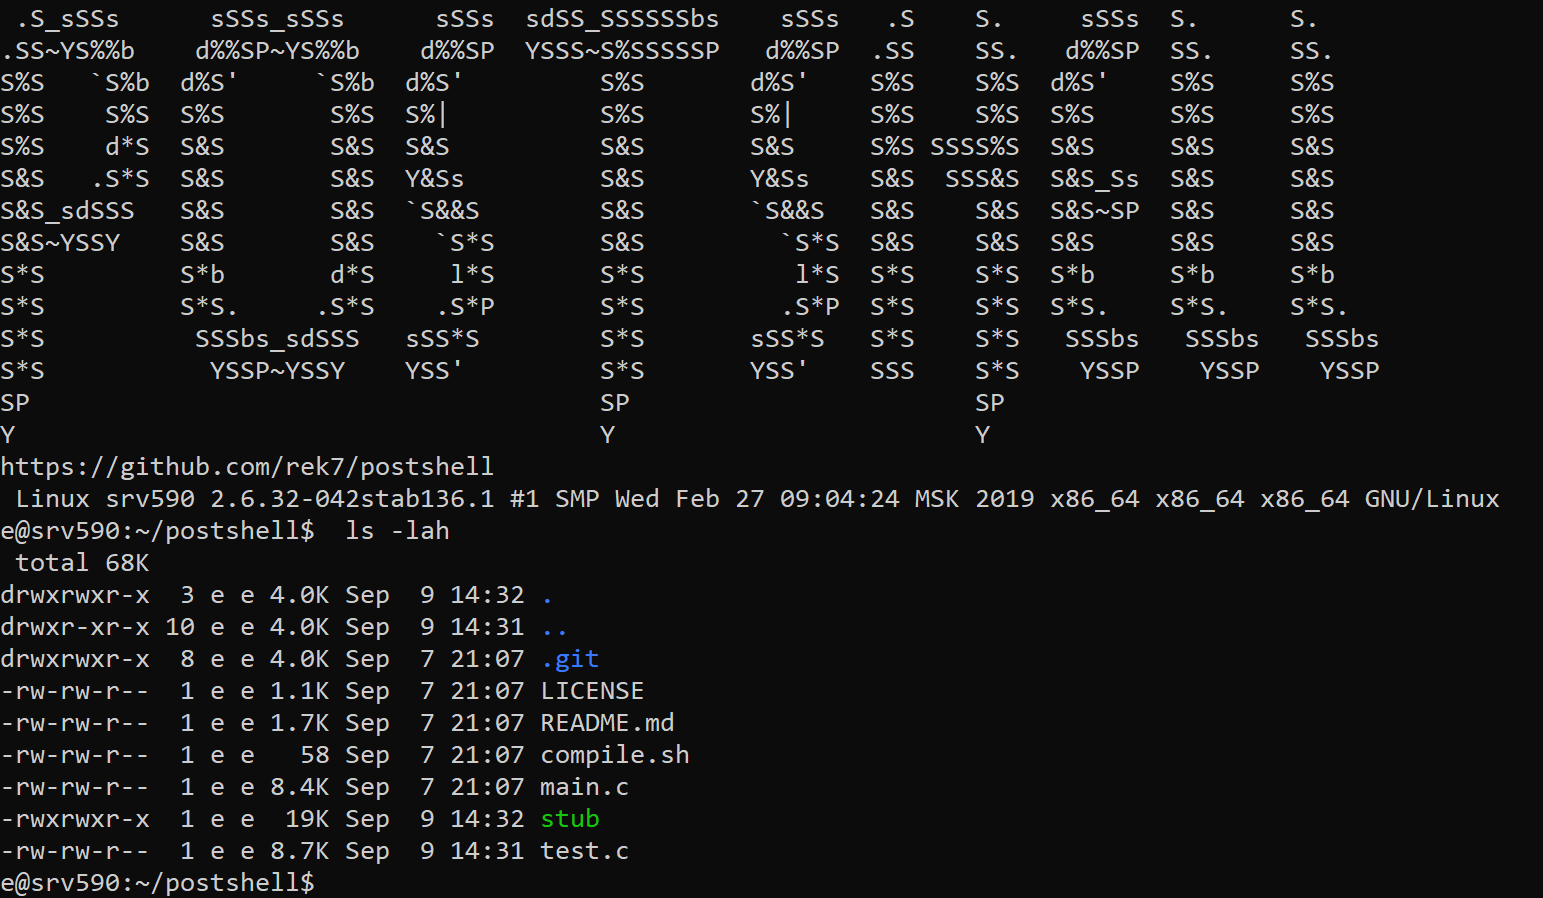 rek7/postshell
PostShell - Post-Exploitation-Bind/Backconnect-Shell
 malqr/malqr.github.io
MalQR ist eine Sammlung bösartiger QR-Codes und Barcodes, mit denen Sie die Sicherheit Ihrer Scanner testen können.
 0x09al/cve-2017-11882-metasploit
Dies ist ein Metasploit-Modul, das CVE-2017-11882 mithilfe des hier veröffentlichten POC ausnutzt:…
 huntergregal/scansploit
Exploit unter Verwendung von Barcodes, QRcodes, earn13, datamatrix
 ariary/notionterm
Bette eine Reverse Shell in Notion-Seiten ein, indem die Notion-API als Proxy genutzt wird. Dies ermöglicht verdeckte Remote-Shell-Sitzungen mit…
 mstxq17/cve-2021-1675_rdl_lpe
CS-Reflexionslade-Plugin für die PrintNightMare LPE-Privilegienausweitungsschwachstelle. Einsatzbereit, lädt über den Speicher, verschleiert den…
 nytrorst/xssfuzzer
XSS Fuzzer ist ein Tool, das XSS-Payloads basierend auf benutzerdefinierten Vektoren und Fuzzing-Listen generiert.
 d4rk007/sak1to-shell
Multithreaded, Multi-Betriebssystem/Plattform (Linux/Windows) C2-Server und Windows Reverse-TCP-Shell-Client, beide in C geschrieben.
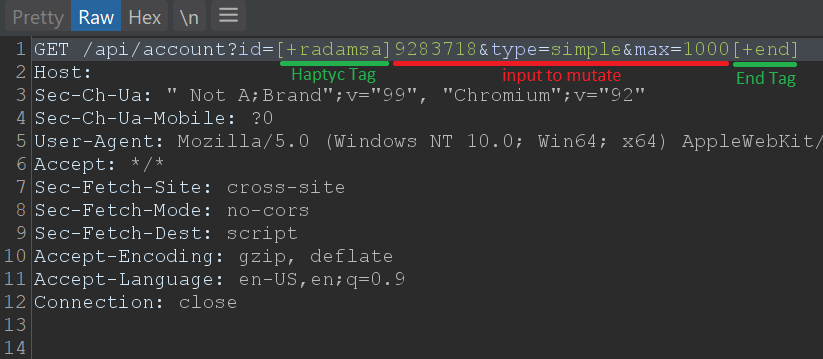 defparam/haptyc
Python-Bibliothek für Turbo Intruder, die Unterstützung für Payload-Positionen und die Angriffstypen Sniper/Clusterbomb/Pitchfork mit tag-basierter…
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE nach Authentifizierung
 ricardojoserf/sharpcoverttube
YouTube als C2-Kanal – Windows-Systeme durch Hochladen von QR-Videos auf YouTube steuern
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 jfmaes/gg-aesy
Verstecke coole Sachen in Bildern :)
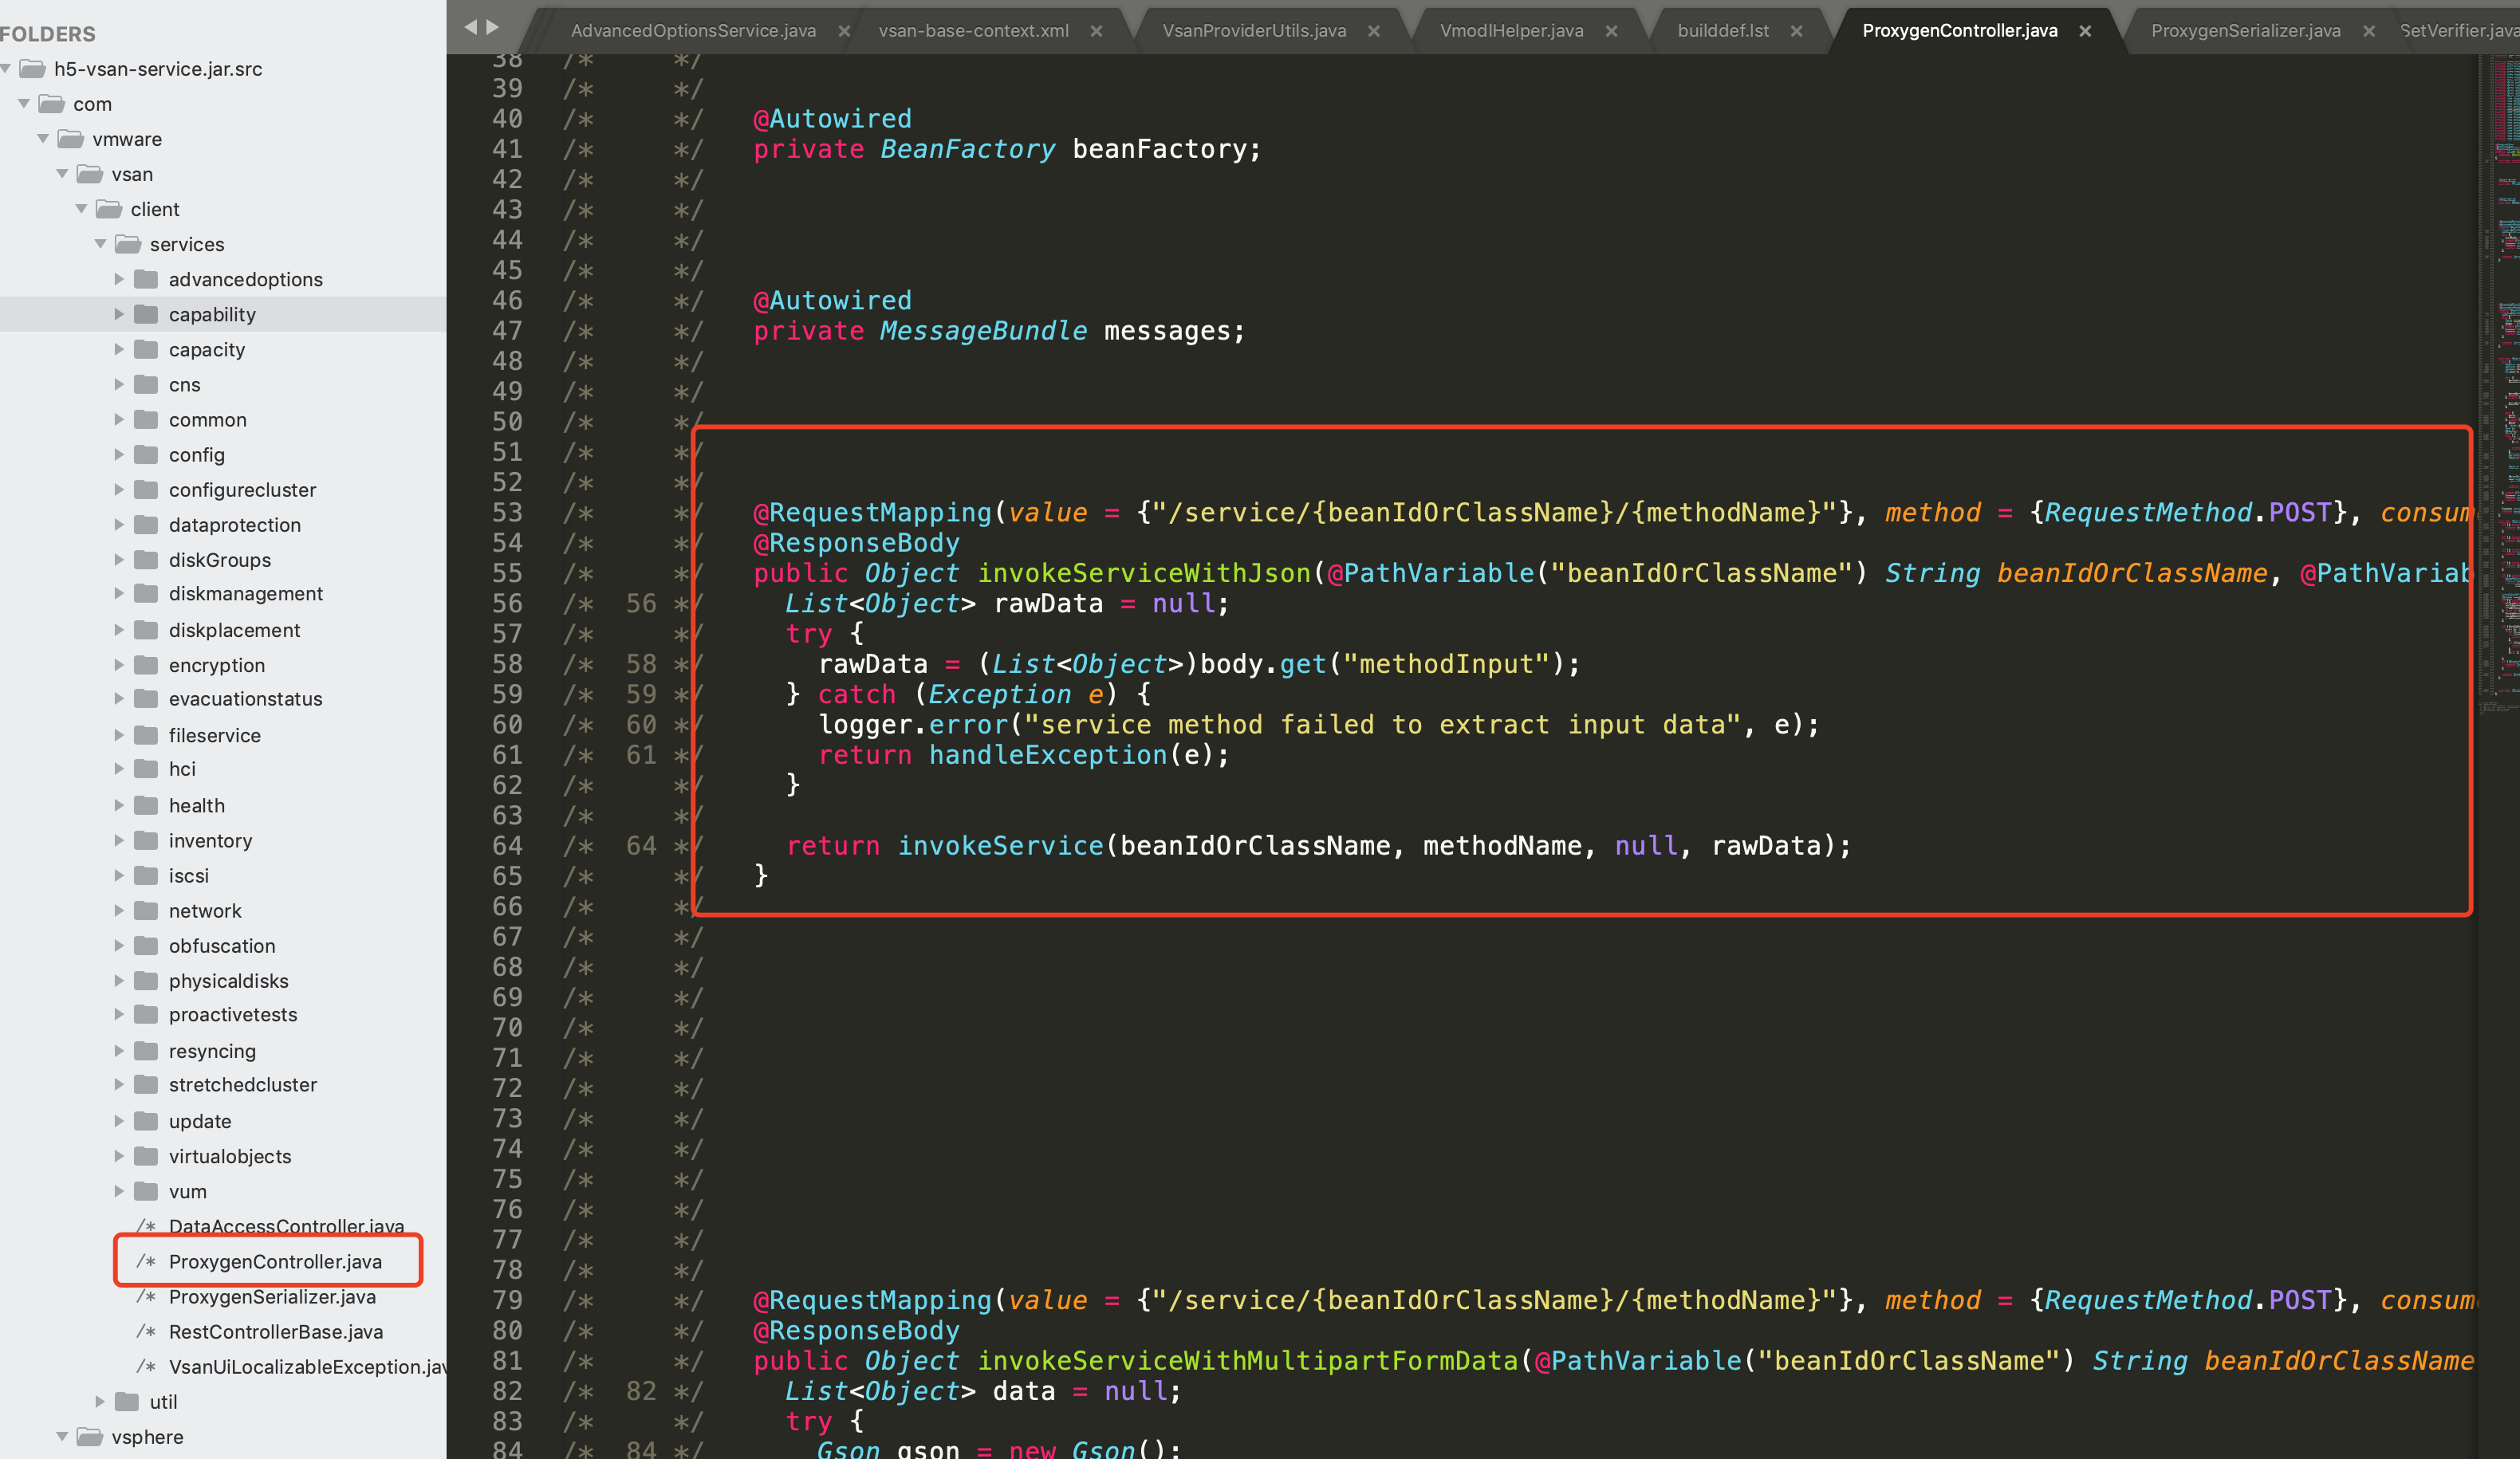 xnianq/cve-2021-21985_exp
cve-2021-21985 Exploit








