
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 w01fh4cker/cve-2020-0688-gui
GUI-Exploit-Tool für CVE-2020-0688(Microsoft Exchange Standard-MachineKeySection-Deserialisierungs-Schwachstelle)
 jiguangsdf/cve-2018-11776
Python-Exploit für die Apache Struts2 S2-057 (CVE-2018-11776) Schwachstelle zur Remote-Codeausführung. Ziel ist ein nicht gesetzter oder…
 fuzzlove/soplanning-1.52-exploits
SOPlanning 1.52.00 CSRF/SQLi/XSS (CVE-2024-33722, CVE-2024-33724)
 rvzsec/cve-2023-26035
Unauthentifizierte RCE in ZoneMinder Snapshots - Poc Exploit
 svchostmm/cve-2024-25600-mass
Massen-Exploit für CVE-2024-25600, das Webshells auf verwundbare WordPress-Seiten über eine Liste von Zielen hochlädt.
 sec13b/ms09-050_cve-2009-3103
CVE-2009-3103 ms09-050
 julio-cfa/cve-2024-33438
CubeCart <= 6.5.4 ist anfällig für einen beliebigen Dateiupload, der zu Remote Code Execution (RCE) führt.
 jolynngsc/efs_cve-2021-43217
Lehrlabor zur Demonstration von EFS-Bypass (CVE-2021-43217) auf Windows 10 mit Kali Linux, Metasploit und benutzerdefiniertem Python-Shellcode für…
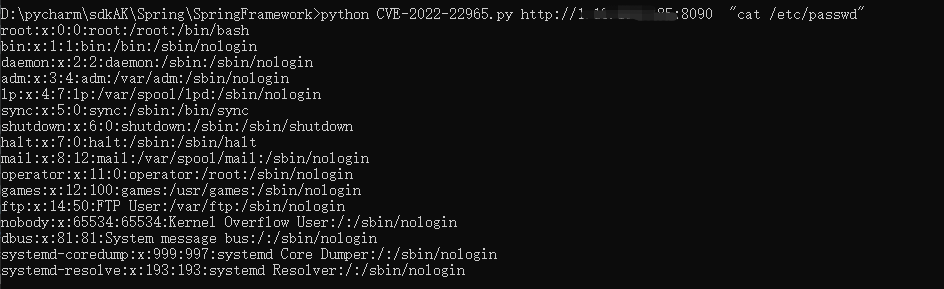 xsxtw/springframework_cve-2022-22965_rce
Python-Exploit für Spring Framework CVE-2022-22965 Remote Code Execution mit Webshell-Bereitstellung und Burp-Payload-Unterstützung für…
 puvipavan/cve-2024-2667
Dies ist ein POC für CVE-2024-2667 (InstaWP Connect – 1-Klick-WP-Staging & Migration <= 0.1.0.22 - Unauthentifizierter beliebiger Datei-Upload)
 libertycityhacker/cve-2023-43364-exploit-cve
Python-Exploit-Skript, das auf CVE-2023-43364 in Searchor 2.4.0 abzielt und die unsichere eval()-Funktion für Remote-Code-Ausführung mit einem…
 lamsonbinh/cve-2018-20250
Exploit-Skript für CVE-2018-20250 (WinRAR-ACE-Pfad traversal) mit integrierter Metasploit-Payload-Generierung und Reverse-Shell-Zustellung für…
 neo-okami/cve-2022-35411
rpc.py 0.6.0 - Remote Code Execution (RCE)
 schira4396/vcenterkiller
Ein umfassendes Tool zur Ausnutzung von Vcenter, das die derzeit gängigsten CVEs abdeckt: CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, One Access…
 buiduchoang24/cve-2023-33733
Dieses Projekt zielt auf eine erneute Analyse und einen PoC zu CVE-2023-33733 ab. Reportlab bis Version 3.6.12 ermöglicht Angreifern die Ausführung…
 vabold/ds-wireless-communication-remote-code-execution
Injiziert beliebigen Code in das Spiel eines Clients.
 estamelgg/cve-2023-0386-libs
CVE-2023-0386 enthält die erforderlichen Laufzeitbibliotheken.
 grampae/mqxss
Hooked-Browser-Kommunikation über MQTT








