
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 basim-ahmad/follina-cve-and-cve-2021-40444
Dieses Repository enthält Skripte und Ressourcen zur Ausnutzung der Follina CVE- und CVE-2021-40444-Sicherheitslücken in Microsoft Office. Die…
 cc3305/cve-2021-3129
Ein Exploit-Skript für CVE-2021-3129
 l41kaa/cve-2023-33733-exploit-poc
Python-Exploit-Skript für CVE-2023-33733, das auf Webanwendungen abzielt. Automatisiert Authentifizierung, Sitzungsextraktion und…
 a-roshbaik/cve-2024-4577-php-rce
Exploit für CVE-2024-4577 PHP-CGI-RCE unter Windows, mit WAF-Bypass und SSRF-Unterstützung. Bietet mehrere Exploit-Varianten für Standard-, WAF- und…
 griffinsectio/cve-2023-30800_poc_go
Proof-of-Concept-Exploit für CVE-2023-30800, das eine Webanwendungssicherheitslücke mit einem Go-basierten Payload-Generator für Sicherheitstests und…
 sajibuu/upload_bypass
Ein einfaches Tool, um Datei-Upload-Beschränkungen zu umgehen.
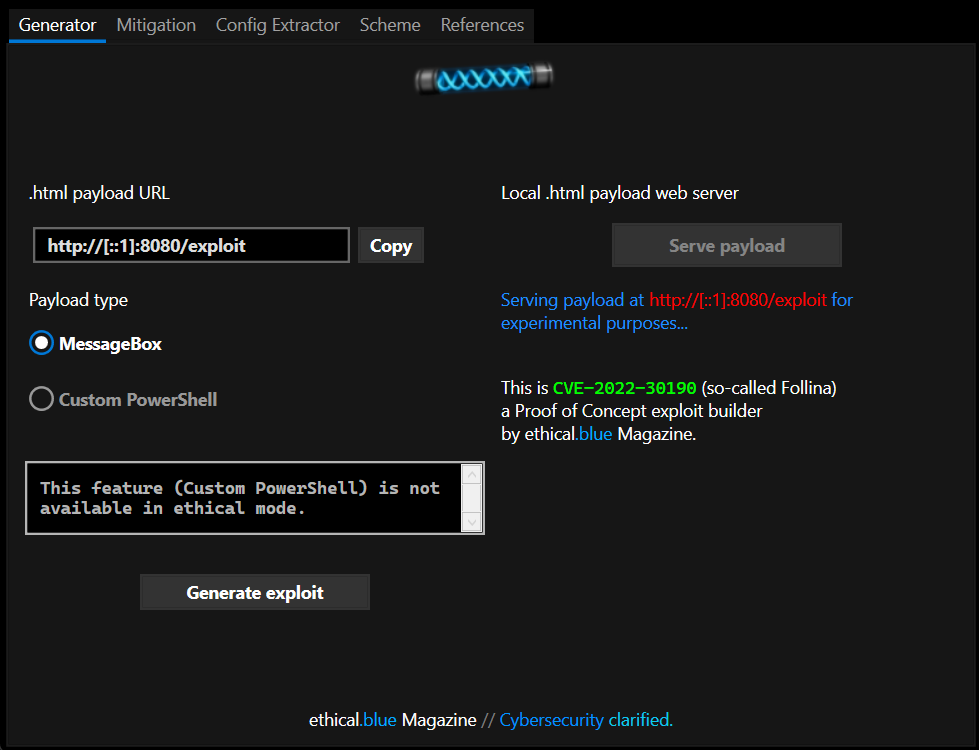 ethicalblue/follina-cve-2022-30190-sample
Bildungsbezogener C#-Exploit für CVE-2022-30190 (Follina), der die Schwachstelle im Microsoft Support Diagnostic Tool angreift und Funktionen zur…
 robiot/rustcat
Rustcat(rcat) - Der moderne Port-Listener und Reverse-Shell
 wytchwulf/cve-2015-1397-magento-shoplift
Exploit-Skripte für CVE-2015-1397 im Magento-CMS, einschließlich eines Pre-Auth-Exploits zur Erlangung von Admin-Zugangsdaten sowie eines…
 coana-tech/cve-2022-0155-poc
Proof-of-Concept, der CVE-2022-0155 Cookie-Diebstahl über HTTP-Weiterleitung im npm-Paket follow-redirects demonstriert, einschließlich…
 karma9874/androrat
Ein einfaches Android-Fernverwaltungstool, das Sockets verwendet. Es nutzt Java auf der Client-Seite und Python auf der Server-Seite.
 icyguider/lightsout
Generiere eine obfuskierte DLL, die AMSI & ETW deaktiviert.
 ap0dexme0/cve-2024-27956
Ausführen mit massivem Wordpress SQLI 2 RCE
 phuchaudeveloper/badblue
CVE-2024-21306 BadBlue-Implementierung (mit DuckyScript)
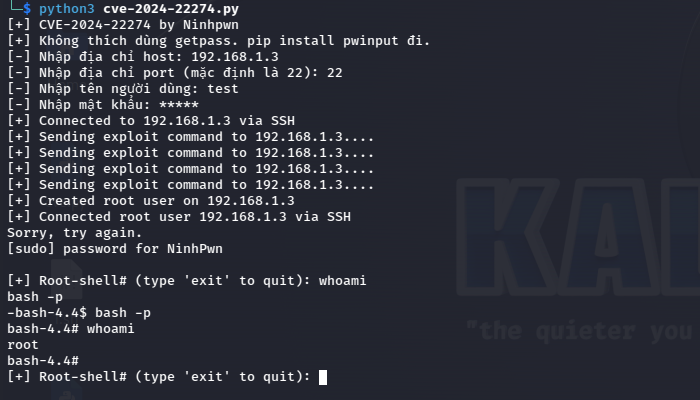 ninhpn1337/cve-2024-22274
Exploit für CVE-2024-22274, der einen privilegierten Benutzer erstellt und eine Root-SSH-Shell auf einem Zielhost unter Verwendung bereitgestellter…
 cappricio-securities/payloadallthethings
Dieses Repository enthält alle Payloads
 pradeepboo/rejetto-hfs-2.x-rce-cve-2024-23692
Rejetto HTTP File Server (HFS) 2.x - Exploit-Modul für nicht authentifizierte RCE (CVE-2024-23692)
 krishnan-tech/cve-2023-4226-poc
POC für CVE-2023-4220 - Chamilo LMS Unauthenticated Big Upload File Remote Code Execution








