
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 sec13b/cve-2021-44228-poc
Exploit CVE-2021-44228
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Nicht authentifizierter beliebiger Datei-Upload
 bl4ckarch/cve-2023-42326
Dies ist ein einfacher POC, der die pfsense 2.7 Command-Injection-Schwachstelle (CVE-2023-42326) zeigt.
 randomrobbiebf/cve-2024-50498
WP Query Console <= 1.0 - Nicht authentifizierte Remote-Codeausführung
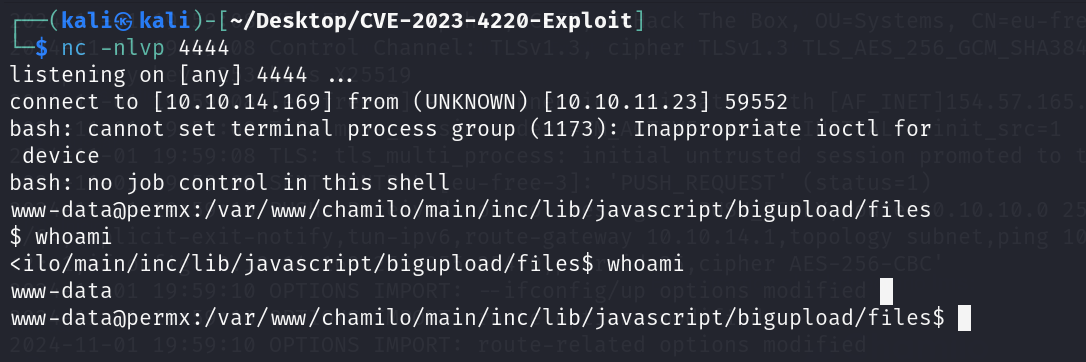 h4cking4all/cve-2023-4220
CVE-2023-4220 Chamilo Exploit
 refr4g/cve-2024-51378
Exploit für CyberPanel Pre-Auth RCE durch Command Injection

 jeppojeps/cve-2024-40457-poc
Proof-of-Concept-Exploit für CVE-2024-40457 mit Unterstützung für Payload-Generierung über Befehlszeilenflags. Für Sicherheitstests und…
 h3athen/cve-2023-41425
Schreibe eine, weil die, die ich gefunden habe, nicht funktioniert.
 0xislamtaha/python-rootkit
Python Remote Administration Tool (RAT) zum Erhalten einer Meterpreter-Sitzung
 einstein2150/cve-2022-48565-poc
Ein Proof-of-Concept für CVE-2022-48565 - Python plistlib XML-Deserialisierungsangriff
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Beschreibung und Exploit von CVE-2023-33831, der die webbasierte Prozessvisualisierungssoftware FUXA (SCADA/HMI/Dashboard) betrifft.
 d0n601/cve-2024-9162
All-in-One WP Migration and Backup <= 7.86 - Authentifiziert (Administrator+) Beliebige PHP-Code-Injektion
 tiagorlampert/chaos
🔥 CHAOS ist ein kostenloses Open-Source-Fernverwaltungstool, mit dem Binärdateien zur Steuerung entfernter Betriebssysteme generiert werden können.
 k1nakoo/cve-2024-10410
Proof-of-Concept-Exploit für CVE-2024-10410: uneingeschränkter Dateiupload im Online Hotel Reservation System. Demonstriert die Umgehung der…
 thewover/donut
Generiert positionsunabhängigen Shellcode für x86, x64 oder AMD64+x86, der .NET-Assemblies, PE-Dateien und andere Windows-Payloads aus dem Speicher…
 czs108/windows-pe-packer
🗜️ Ein Packer für Windows x86 ausführbare Dateien, geschrieben in C und Intel x86 Assembly. Die neue Datei nach dem Packen kann Reverse Engineering…
 fazilbaig1/cve-2021-32708
Betroffene Versionen dieses Pakets sind anfällig für Race Condition. Die Whitespace-Normalisierung, die in 1.x und 2.x verwendet wird, entfernt…







