
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 watchtowrlabs/cve-2024-50623
Cleo Unrestricted File Upload and Download PoC (CVE-2024-50623)
 danyw24/cve-2004-1561-icecast-header-overwrite-buffer-overflow-rce-2.0.1-win32-
Exploit für CVE-2004-1561 Icecast Header-Overwrite-Pufferüberlauf unter Windows, der Remote-Codeausführung mit einem Reverse-Shell-Payload ermöglicht.
 piyush-bhor/cve-2024-11394
Technische Details und Exploit für CVE-2024-11394
 amirzargham/cve-2024-37383-exploit
Roundcube-Mailserver-Exploit für CVE-2024-37383 (Stored XSS)
 brosck/cve-2022-4944
「💥」CVE-2022-4944: KodExplorer <= 4.49 - CSRF zu beliebigem Datei-Upload
 pr1or95/cve-2023-4220-exploit
Uneingeschränkter Datei-Upload in der Funktion zum Hochladen großer Dateien in `/main/inc/lib/javascript/bigupload/inc/bigUpload.php` in Chamilo LMS…
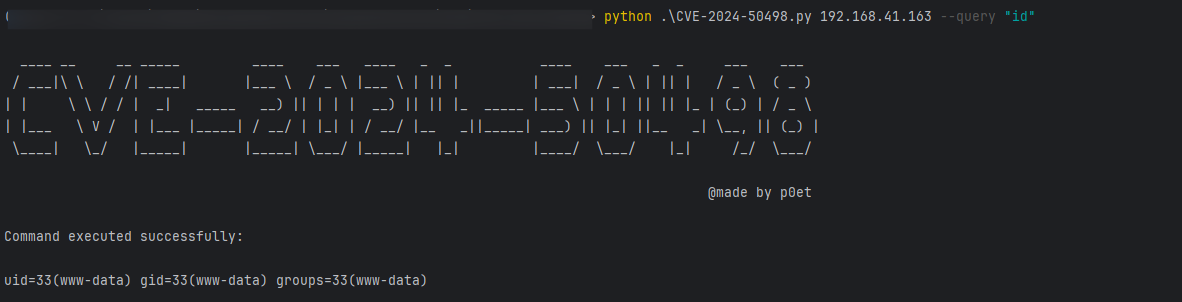 p0et08/cve-2024-50498
Dies ist ein Exploit für CVE-2024-50498
 0x0d3ad/cve-2023-41425
Automatisierter Python-Exploit für CVE-2023-41425, der gespeichertes XSS mit Remote-Code-Ausführung in Wonder CMS 3.2.0 bis 3.4.2 verknüpft.…
 raeezrbr/cve-2024-5084
Exploit für CVE-2024-5084: nicht authentifizierter beliebiger Datei-Upload im Hash Form WordPress-Plugin, der Remote-Codeausführung über ein…
 terjanq/tiny-xss-payloads
Eine Sammlung winziger XSS-Payloads, die in verschiedenen Kontexten verwendet werden können. https://tinyxss.terjanq.me
 thomaspatzke/log4pot
Ein Honeypot für die Log4Shell-Sicherheitslücke (CVE-2021-44228).
 d0ge/sign-saboteur
SignSaboteur ist eine Burp Suite Erweiterung zum Bearbeiten, Signieren und Verifizieren verschiedener signierter Web-Tokens.
 ghostwirez/cve-2024-39090-poc
Dieses PoC-Skript nutzt CVE-2024-39090 aus, eine CSRF-zu-Stored-XSS-Schwachstelle im PHPGurukul Online Shopping Portal v2.0. Es automatisiert…
 verylazytech/cve-2024-21534
POC - CVE-2024-21534 Jsonpath-plus anfällig für Remote Code Execution (RCE) aufgrund unsachgemäßer Eingabebereinigung
 avento/cve-2023-43208_detection_poc
Nutze java.net.InetAddress für die Erkennung
 mbadanoiu/jvmtiagentload-exploit
Tools und Code zum Generieren einer bösartigen JAR-Datei, um jvmtiAgentLoad auszunutzen.
 jayryz/cve-2023-38646-poc-metabase
Proof-of-Concept-Skript zur Ausnutzung von CVE-2023-38646. Nur für Bildungs- und Forschungszwecke vorgesehen.
 randomrobbiebf/cve-2024-52380
Picsmize <= 1.0.0 – Nicht authentifizierter, beliebiger Datei-Upload








