
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 sieger05/cve-2012-2982-webmin-exploit
PoC-Exploit für CVE-2012-2982 (Webmin RCE), zu Bildungszwecken.
 lexfo/sshimpanzee
SSHD-basiertes Implantat mit Unterstützung für Tunneling-Mechanismen zum Erreichen des C2 (DNS, ICMP, HTTP-Kapselung, HTTP/Socks-Proxies, UDP...)
 momika233/loxs-optimized
Web-Schwachstellenscanner, der sich auf automatisiertes XSS-/CSP-Bypass-Payload-Testen und die Batch-Erkennung von SQL-Injection konzentriert, SQLMap…
 bhanunamikaze/cve-2024-42009
Dieses Proof of Concept (PoC) demonstriert einen Exploit für CVE-2024-42009, der eine Cross-Site-Scripting-(XSS)-Schwachstelle ausnutzt, um E-Mails…
 sternstundes/cve-2023-1545-poc-python
CVE-2023-1545-POC mit python
 claesmnyberg/sdc
Generator für selbstentschlüsselnde Binärdateien
 tegal1337/shelly
Einfacher Backdoor-Manager mit Python (basiert auf weevely)
 cojoben/cve-2018-13382
Python-basierter Proof-of-Concept-Exploit für CVE-2018-13382, der die Schwachstelle mit einem funktionalen PoC-Skript für Sicherheitstests und…
 eqstlab/cve-2025-1302
JSONPath-plus: Remotecodeausführung
 nxploited/cve-2025-23942-poc
WP Load Gallery <= 2.1.6 - Authentifiziert (Autor+) Beliebiger Datei-Upload
 nxploited/cve-2024-56264
WordPress ACF City Selector plugin <= 1.14.0 - Schwachstelle für beliebigen Datei-Upload
 shishirghimir/cve-2024-53677-exploit
Automatisiertes Python-Exploit-Skript für CVE-2024-53677 mit JSP-Web-Payload-Zustellung, das gezielte Schwachstellenausnutzung und Penetrationstests…
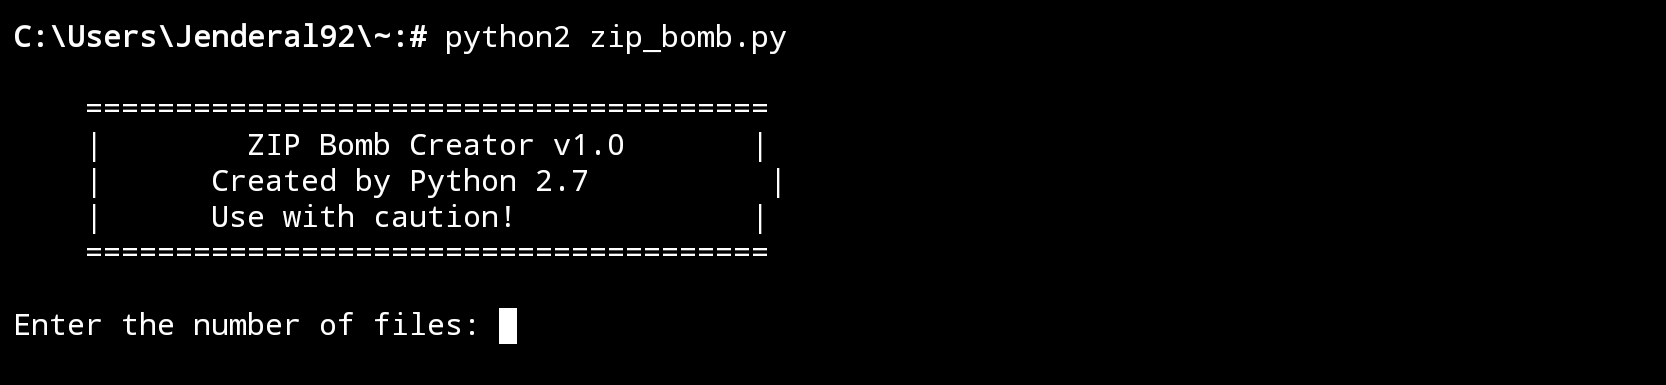 jenderal92/zip_bomb
ZIP Bomb Creator ist ein Tool, das zum Erstellen einer ZIP-Datei verwendet wird, die klein ist, sich beim Extrahieren jedoch drastisch vergrößert.
 gl1tch0x1/ghost-cms-exploit
Python-Skript, das Ghost-CMS-Zugangsdaten per Brute-Force angreift, anschließend auf CVE-2024-23724 prüft und für bestätigt verwundbare Ziele einen…
 lychi3/vsftpd-backdoor
Exploit in Python für vsftpd 2.3.4 | CVE-2011-2523
 0xjessie21/cve-2025-24016
# Eigenständiger CLI-Exploit für Wazuhs unsichere Deserialisierungs-Schwachstelle, der Remote-Codeausführung durch das Injizieren präparierter…
 adrmxr/kithack
Hacking-Tools-Paket & Backdoor-Generator.
 caesarovich/rome-webshell
Eine leistungsstarke und erfreuliche PHP WebShell








