
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 steampunk424/cve-2025-49113-roundcube-rce-php
Dies ist ein umgeschriebener Exploit, der mit php funktioniert.
 onlytoxi/cve-2025-8088-winrar-tool
Erweitertes WinRAR Path-Traversal-Exploit-Tool für CVE-2025-8088
 harutomo-jp/cve-2024-28397-rce
Python-Exploit-Skript für CVE-2024-28397, das auf js2py <= v0.74 abzielt. Unterstützt Reverse Shell und benutzerdefinierte Befehlsausführung über…
 innocentx0/cve-2015-6967-exploit
CVE-2015-6967 PoC-Exploit
 grodolphe/cve-2025-49132_poc
Dies ist eine verbesserte Version des CVE-2025-49132 Proof-of-Concept-Exploits.
 norvethil/cve-2013-3900-powershell-poc
CVE-PoC
 lipeozyy/cve-2017-14980_syncbreeze_10.0.28_bof
Proof-of-concept-Exploit für einen Buffer Overflow in Sync Breeze Enterprise v10.0.28 (CVE-2017-14980). Sendet eine präparierte HTTP-POST-Nutzlast,…
 00xcanelo/cve-2025-32778
PoC-Exploit für CVE-2025-32778: Befehlsinjektion im OSINT-Tool Web-Check
 cristibtz/cve-2025-49619
Dieses Skript nutzt CVE-2025-49619 in Skyvern aus, um einen Reverse-Shell-Befehl auszuführen.
 0xabolfazl/cve-2025-8088-winrar-pathtraversal-poc
Proof-of-Concept-Exploit-Generator für WinRAR-Pfad-Traversal (CVE-2025-8088), der bösartige RAR-Archive mit ADS-Payloads zur Extraktion in beliebige…
 seifelsallamy/blind-xss-manager
Vergiss nie, wo du injizierst.
 cmassa/cve-2025-24893
PoC-Exploit für die XWiki-Sicherheitslücke zur Remote-Codeausführung (CVE-2025-24893)
 bytereaper77/cve-2025-8971
SQL-Injection in itsourcecode Online Tour and Travel Management System 1.0.
 anchor0221/cve-2025-50461
Technische Details und Exploit für CVE-2025-50461
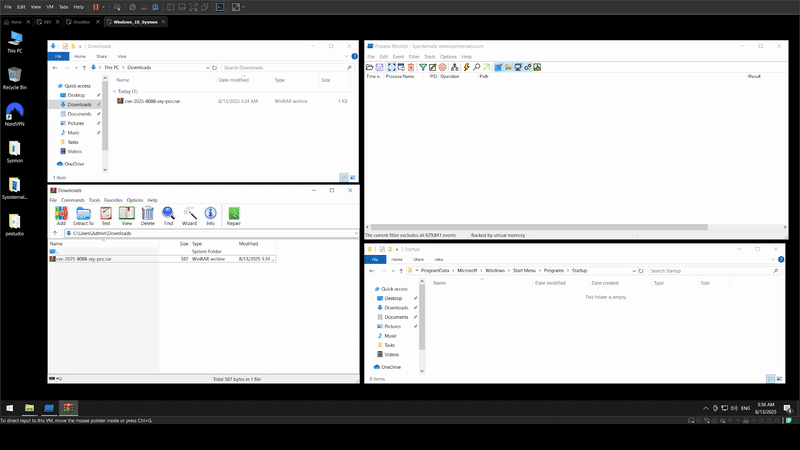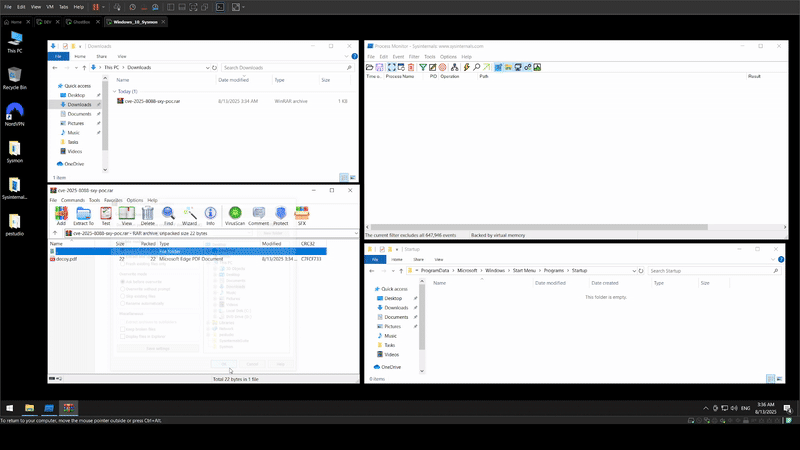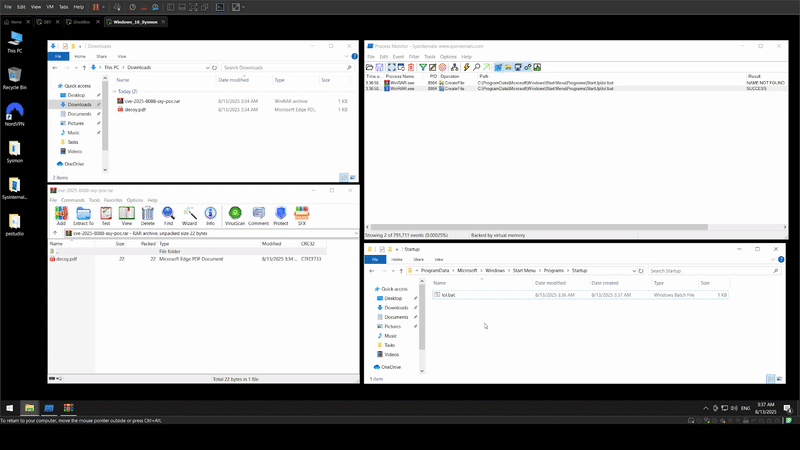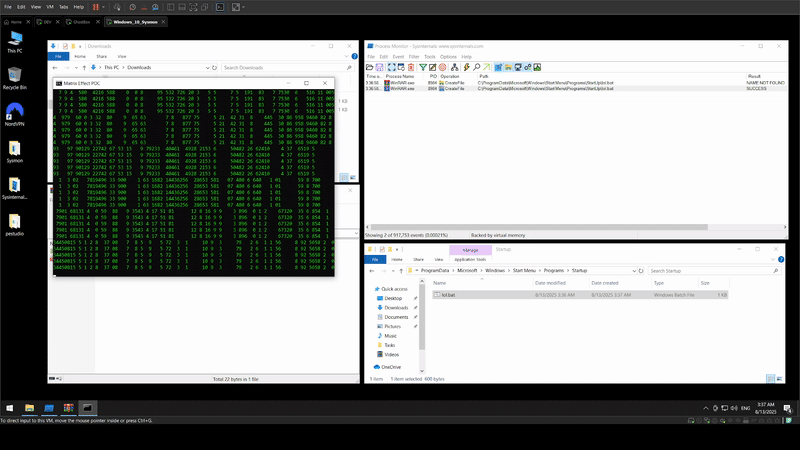 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Proof of Concept (PoC-Exploit)
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 ist eine kritische Schwachstelle zur Umgehung der Authentifizierung in Cobbler (Versionen 3.0.0 bis vor 3.2.3 und 3.3.7), die eine…
 knight0x07/winrar-cve-2025-8088-poc-rar
WinRAR 0day CVE-2025-8088 PoC RAR Archiv
 xxxtectationxxx/cve-2018-7600
Python-Programm zur Durchführung von RCE auf Drupal Version 7.56








