
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 atiilla/cve-2026-20841
Proof-of-Concept-Exploit für CVE-2026-20841, eine Windows-Notepad-RCE über Markdown-Links. Erzeugt manipulierte .md-Dateien, um Remote-Payloads,…
 galaxy-sc/cve-2026-23830-sandbreak
# Generiert und liefert Exploit-Payloads für CVE-2026-23830, einen SandboxJS-Escape, mit Modi für blinde OOB-Exfiltration und lokalen Calc-PoC.…
 cyn8/cve-2023-30990
IBM i DDM RCE ohne Authentifizierung – Java Reverse Shell
 mbanyamer/-cve-2026-26215-manga-image-translator-rce
Proof-of-Concept-Exploit für CVE-2026-26215, eine nicht authentifizierte Remote-Codeausführung-Schwachstelle in manga-image-translator durch…
 mbanyamer/cve-2021-41579-lcds-laquis-scada-4.3.1.1085-arbitrary-file-write
Proof-of-Concept-Exploit für CVE-2021-41579, der beliebiges Datei-Schreiben/-Lesen und RCE über eine bösartige .els-Projektdatei in LAquis SCADA…
 revshellxd/lfi-destruction
Dieses Programm fordert Sie zur Eingabe der Local File Inclusion-Informationen auf und durchsucht automatisch die /etc/passwd, und verwendet die…
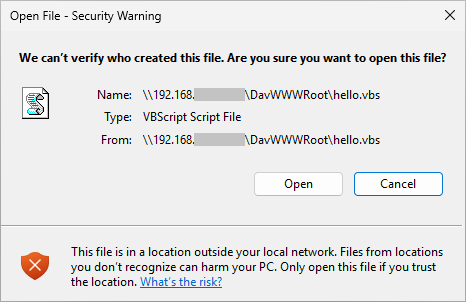 tangent65536/cve-2026-20841
PoC für die „Windows Notepad RCE“
 win3zz/cve-2026-1731
CVE-2026-1731 – Kritische Schwachstelle durch Befehlsinjektion in BeyondTrust Remote Support und Privileged Remote Access aufgrund unsicherer…
 pwndalf/cve-2025-49132-poc
Dieses Skript nutzt eine Remote-Code-Execution-Sicherheitslücke im Pterodactyl Panel < 1.11.11 aus.
 maxmnml/tpadmin-cve-2026-2113-poc
Eine Schwachstelle zur Remote Code Execution (RCE), die es nicht authentifizierten Angreifern ermöglicht, beliebige PHP-Dateien direkt auf den…
 0x240x23elu/cve-2026-1529
Keycloak: Nicht autorisierte Organisationsregistrierung durch fehlerhafte Validierung von Einladungstokens
 ch35h1r3c47/cve-2022-44136-poc
Zenar CMS 9.3 leidet unter einer Schwachstelle durch uneingeschränkten Dateiupload im Dateiverwaltungsmodul, die es authentifizierten Angreifern…
 0xnullcomet/cve-2016-10204_webshell
Ein Bash-Skript, das die manuelle Ausnutzung von CVE-2016-10204 gegen einen Zielendpunkt demonstriert und zum Hochladen einer PHP-Webshell führt.
 ismaelcosma/cve-2025-8088
Python-basierter Exploit-Generator für CVE-2025-8088 in WinRAR, der bösartige RAR-Archive erstellt, die beim Extrahieren Payloads ausführen, für…
 pentestfunctions/blueducky
🚨 CVE-2023-45866 - BlueDucky-Implementierung (mit DuckyScript) 🔓 Unauthentifiziertes Peering, das zur Codeausführung führt (mit HID-Tastatur)
 0xgunrunner/cve-2025-34085
Exploit für CVE-2025-34085
 mbanyamer/cve-2026-25961-sumatrapdf-3.5.0---3.5.2-rce
SumatraPDF-Versionen 3.5.0 bis 3.5.2 deaktivieren die TLS-Hostnamen-Überprüfung während Update-Prüfungen # (unter Verwendung von…
 mrechofi/greedos_v2
Ein Multi-Vektor-DoS-Tool für Cybersecurity-Red-Teamer.








