
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 sadisticnight/poc-cve-2025-62222
Proof-of-Concept, das die Remote-Codeausführung per Prompt-Injection in GitHub Copilot Chat demonstriert, indem eine manipulierte Python-Datei…
 open-flaw/cve-2026-25940
Proof-of-Concept für CVE-2026-25940, das die Ausführung von eingebettetem JavaScript über manipulierte AcroForm-Optik von Optionsfeldern in…
 dedsecteam-blackhat/cve-2025-68860
Exploit-Skript für CVE-2025-68860, das auf das WordPress Mobile Builder Plugin abzielt. Erzeugt gefälschte JWT-Tokens unter Verwendung eines…
 pegasus0xx/cve-2023-43208
PoC für Mirth Connect Remote Code Execution (RCE)
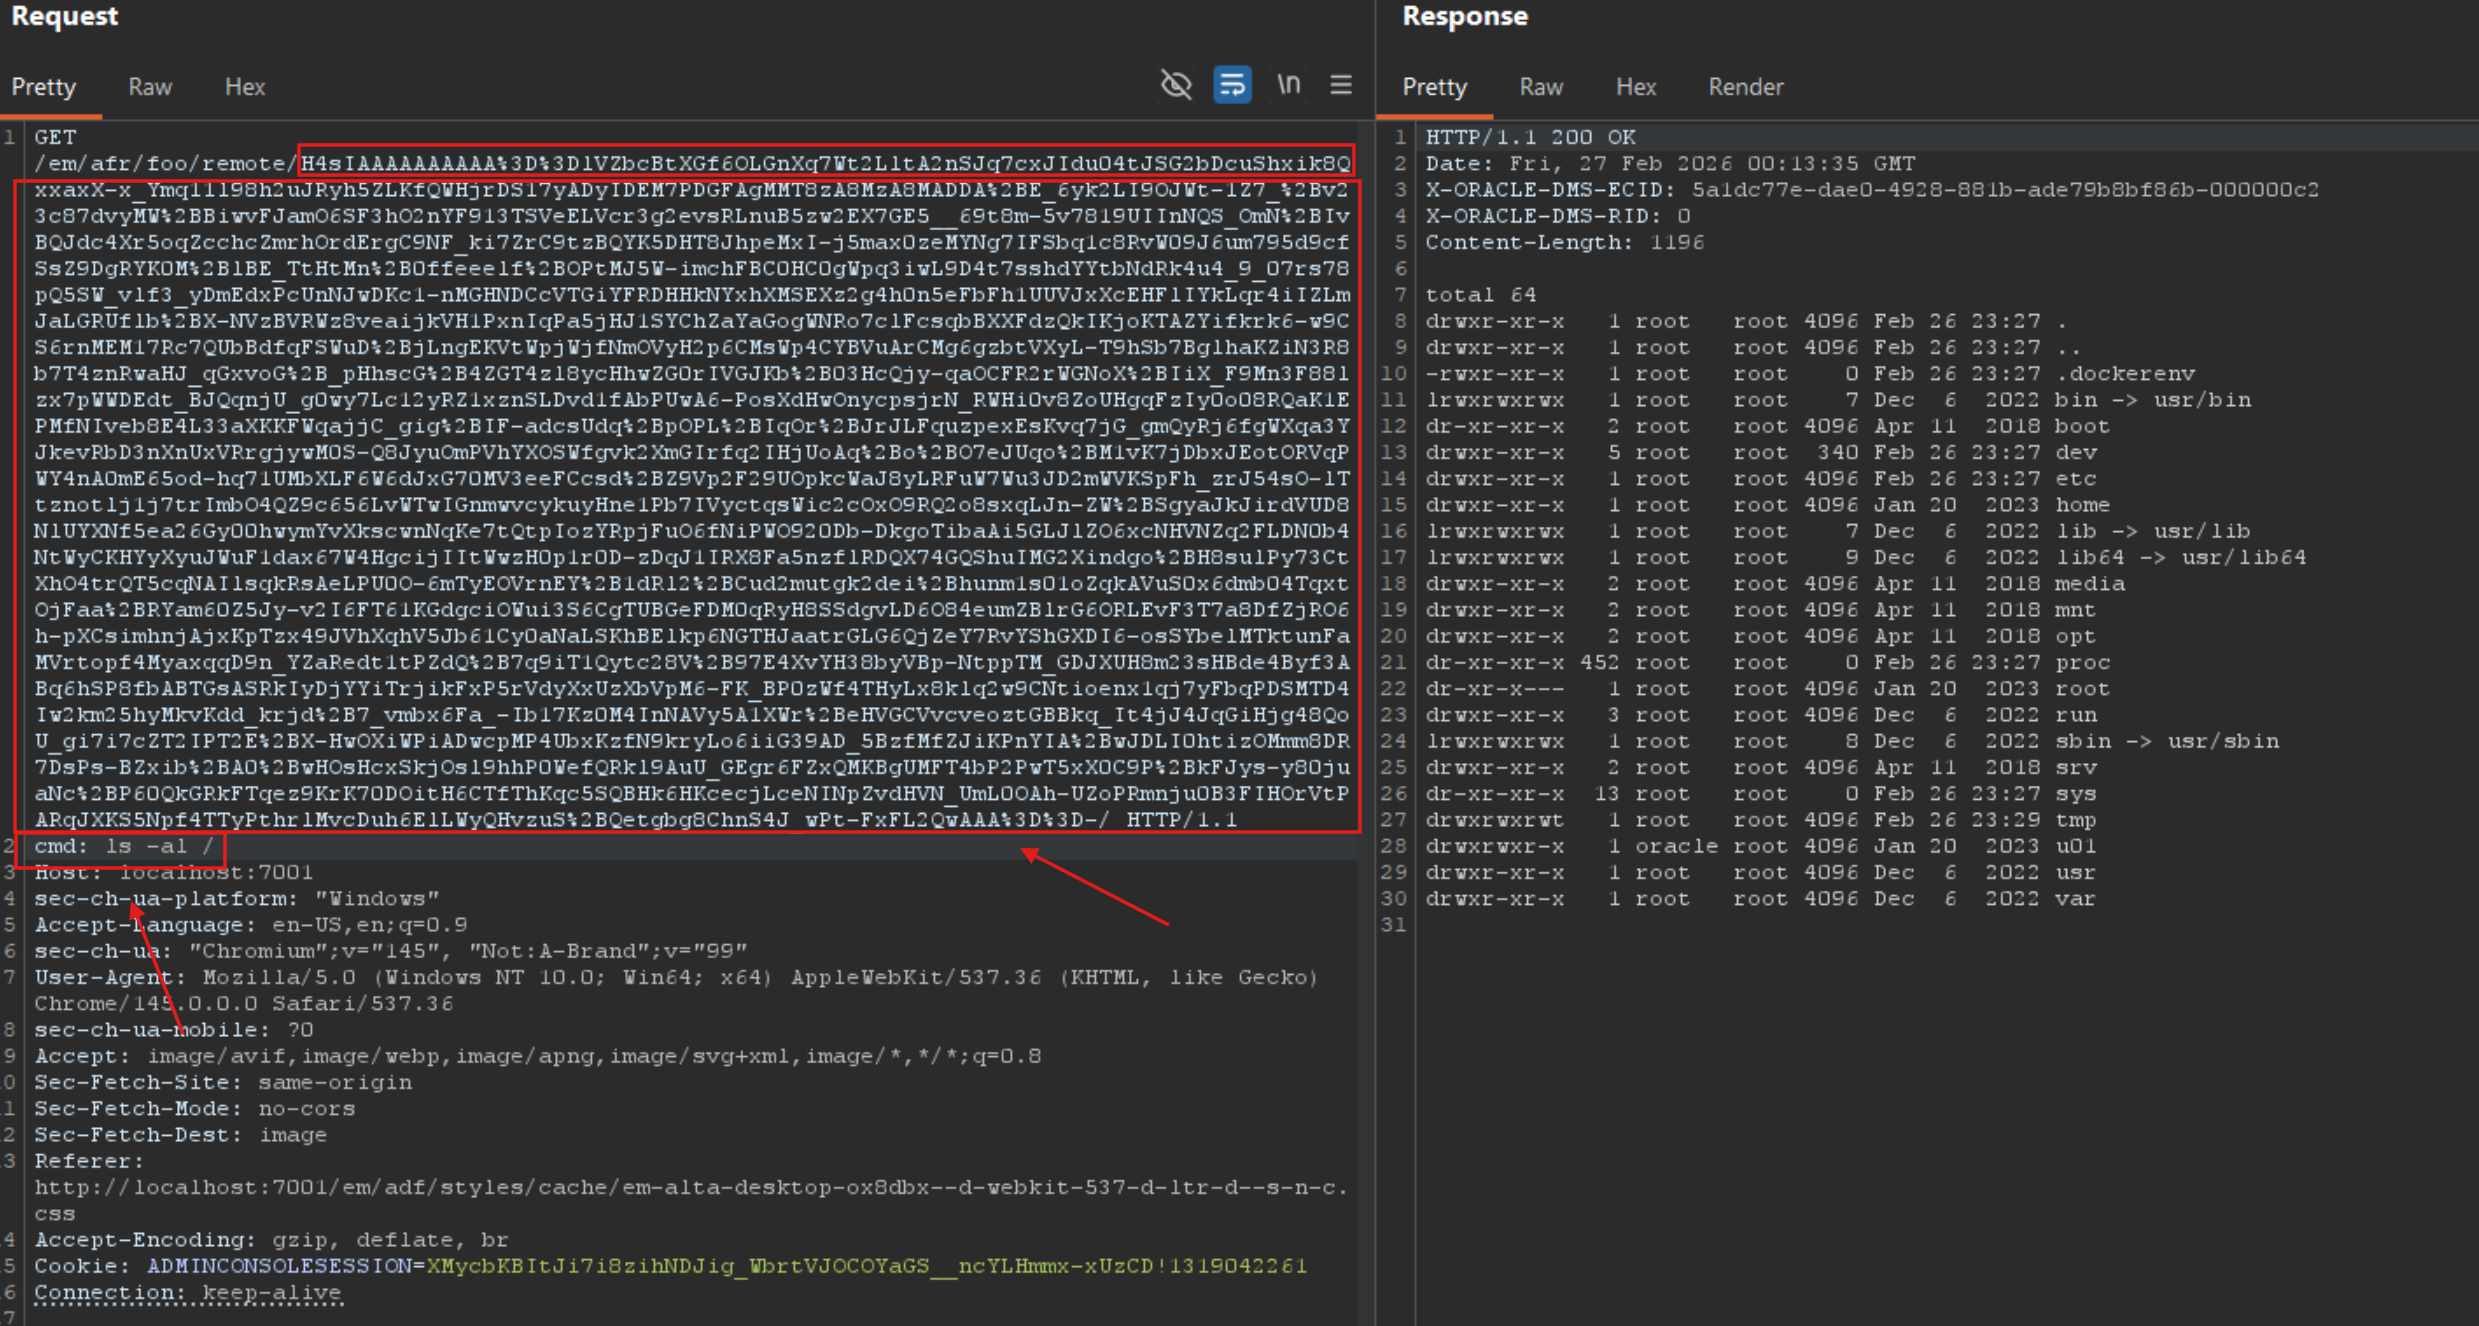 necr00/cve-2022-21445
Exploit für CVE-2022-21445 von Oracle Weblogic 12.2.1.X
 predyy/cve-2023-43208
PoC für CVE-2023-43208 RCE-Ausnutzung.
 carlosalbertotuma/cve-2025-32433
Python-Exploit für CVE-2025-32433, der auf Erlang SSH Remote-Codeausführung mit Reverse-Shell und Befehlsausführungsfähigkeiten abzielt.
 d3vn0mi/cve-2025-471812-poc
Python-PoC für CVE-2025-47812, nicht authentifizierte RCE in Wing FTP Server <= 7.4.3 über Nullbyte-Lua-Injection in Sitzungsdateien
 rabbitbong/oursharepoint-cve-2025-53770
Glaubst du wirklich, dass SharePoint sicher ist?
 andsnw/sockjs-dos-py
CVE-2020-7693: SockJS 0.3.19 Denial-of-Service-POC
 kishorbal/deep-c
Android Deep-Link Fehlkonfigurationserkennungs- und Ausnutzungstool
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 – Nicht authentifizierter beliebiger Datei-Upload
 noahoksuz/osripper
AV-umgehendes, plattformübergreifendes Backdoor- und Crypter-Framework mit einer integrierten, leichten WebUI
 bagheeraaltered/cve-2023-35813-poc
Ein Exploit für die Sitecore Remote Code Execution-Sicherheitslücke
 trailofbits/anamorpher
Bildskalierungsangriffe für multimodale Prompt-Injection
 estebanzarate/cve-2024-25600-wordpress-bricks-builder-rce-poc
Schwachstelle für nicht authentifizierte Remote-Codeausführung in WordPress Bricks Builder <= 1.9.6. Der Template-Render-Endpunkt akzeptiert PHP-Code…
 estebanzarate/cve-2019-9194-elfinder-command-injection-poc
Befehlsinjektions-Schwachstelle in elFinder <= 2.1.47 über die PHP-Connector-Komponente. Ermöglicht nicht authentifizierte Remote-Codeausführung als…
 mephistolist/soviet
Ein Runtime Crypter in C für Linux-ELF-Binaries.








