
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 808rsec/cve-2022-22963
Einfacher Exploit
 threat9/routersploit
Exploitation-Framework für eingebettete Geräte
 capture0x/xss-loader
Xss Payload Generator ~ Xss Scanner ~ Xss Dork Finder
 simplylu/cve-2021-42694
Generieren Sie bösartige Dateien mithilfe kürzlich veröffentlichter homoglyphischer Angriffe (CVE-2021-42694)
 sajanapamuditha/cyber-attack-simulation-
Log4Shell (CVE-2021-44228)
 d3vn0mi/cve-2025-2304-poc
Proof-of-concept für CVE-2025-2304 — kritische Mass-Assignment-Privilegienerweiterung (CVSS 9.4) in Camaleon CMS.
 lightningspeed221/winrar-exploit-cve-2023-38831
C#-Dienstprogramm, das die CVE-2023-38831-Archivstruktur-Ausnutzungstechnik für WinRAR-Versionen unter 6.23 demonstriert. Erstellt…
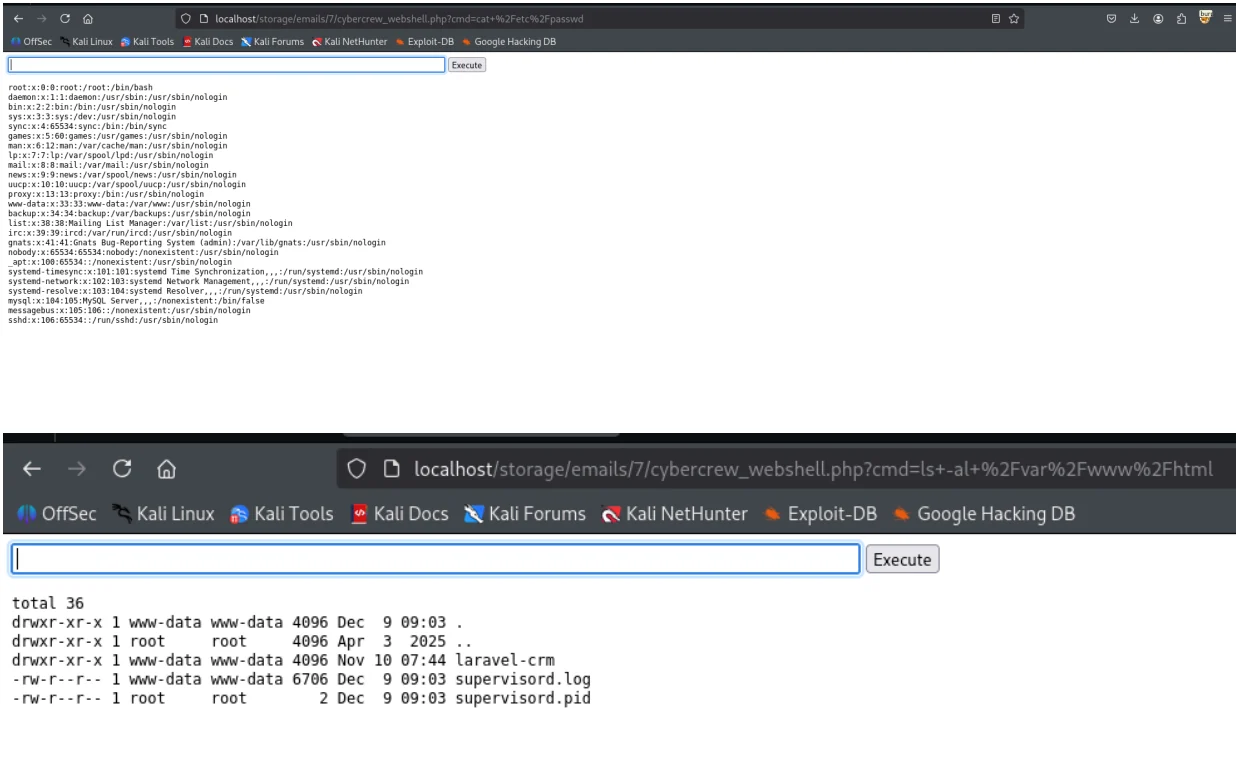 cybercrewinc/cve-2026-36340
Remote Code Execution (RCE)-Schwachstelle in Krayin CRM v2.1.5
 xmyronn/cve-2026-7393-rce
Proof-of-Concept-Exploit für CVE-2026-7393: uneingeschränkter Dateiupload im Pizzafy Ecommerce System 1.0, der authentifizierten Administratoren…
 gl1tch0x1/php_8.1.x_exploit
Automatisierte Erkennung und Ausnutzung kritischer PHP-Sicherheitslücken (CVE-2024-4577 bypass, CVE-2025-14177, CVE-2025-14180, CVE-2025-14178)
 0xblackash/cve-2026-41462
CVE-2026-41462
 murrez/cve-2026-1306
# Multi-Target-PoC-Runner für CVE-2026-1306 im WordPress-midi-Synth-Plugin: Ruft Nonce ab, sendet Export-AJAX-Anfrage zum Hochladen von Dateien und…
 jwsly12/cve-2025-58434-59528-htb-ctf
Exploitation Silentium HTB-CTF
 kaleth4/cve-2021-44228
Bildungsanalyse von CVE-2021-44228 (Log4Shell) mit PoC-Skripten, Aufschlüsselung der Angriffsvektoren und Anleitungen zur Eindämmung zum Verständnis…
 0dayctf/reverse-shell-generator
Gehosteter Reverse-Shell-Generator mit einer Menge an Funktionen. -- (Großartig für CTFs)
 cyhe50/cve-2022-23636-poc
Authentifizierter Remote-Codeausführungs-Exploit für m1k1o's Blog v1.3 über unvalidierten Datei-Upload, mit Webshell-Bereitstellung und…
 jeanback1/cve-2025-2304-exploit
Python-Exploit-Skript für CVE-2025-2304, eine Massenzuweisungs-Privilegieneskalation in Camaleon CMS. Automatisiert CSRF-Token-Parsing und…
 shibaaa204/react2shell
PoC für React2Shell CVE-2025-55182








