
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 saadhassan77/cve-2025-64512---pdfminer.six-remote-code-execution-rce-
Exploit-PoC für CVE-2025-64512, der unsichere Deserialisierung in pdfminer.six angreift. Erzeugt bösartige Pickle-Payloads und produziert…
 tr3m0x/cve-2019-25065-poc
CVE-2019-25065 Exploit
 zer0dayf/cve-2026-15013
Exploit für CVE-2026-15013: nicht authentifizierte SAML-Authentifizierungsumgehung mittels Algorithmus-Verwechslung. Fälscht SAML-Antworten, um…
 yuimamur/cve-2024-4367-hands-on-01
Hands-on-Labor für CVE-2024-4367, das die Ausnutzung der Schwachstelle im Schriftarten-Rendering von PDF.js in Firefox demonstriert. Enthält…
 groppoxx/cve-2023-52076-poc
PoC-Exploit für CVE-2023-52076 – Zip-Slip-Pfad-Traversal in Atril/Xreader (MATE/Cinnamon), das das Schreiben beliebiger Dateien und RCE über…
 shinthink/cve-2026-58480
CVE-2026-58480 / CVE-2026-15158 — Nicht authentifizierte RCE in Blocksy Companion Pro < 2.1.47 (300K+ Installationen). Beliebiger Datei-Upload vor…
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - Nicht authentifizierte Authentifizierungsumgehung über den Parameter SAMLResponse
 nxploited/cve-2026-10818
WPForms Pro <= 1.10.1.1 - Nicht authentifiziertes beliebiges Dateischreiben über Chunked-Upload-Init-/Finalize-Reihenfolge
 doudoudedi/hackembedded
Dieses Werkzeug wird verwendet für Verschlüsselung von Backdoors, Shellcode, Socks5-Proxy-Generierung, Informationsabruf und POC-Anordnung für Geräte…
 0xgh057r3c0n/cve-2026-9198
IBM Langflow: Unauthentifizierte RCE durch Auto-Login-Bypass
 theqmaks/phantom-frida
Erstelle einen Anti-Erkennungs-Frida-Server aus dem Quellcode. ~90 Patches, die 16 Erkennungsvektoren abdecken, wöchentliche automatische Builds mit…
 razureink/cve-2021-44228-log4shell_rce_reproduction
CVE-2021-44228 Log4Shell - Apache Log4j2 JNDI Injection RCE
 raphy76/wp2shell-poc-fulljs
vollständige JavaScript-Reproduktion von CVE-2026-63030 (author_exclude, author__not_in und Fehlausrichtung zwischen Validierungen und Matches)
 jakobfriedl/conquest
Conquest ist ein funktionsreiches und flexibles Command & Control/Post-Exploitation-Framework, entwickelt in Nim.
 dynamo2k1/cve-2026-33017
PoC-Exploit für CVE-2026-33017: nicht authentifizierte Remote-Codeausführung in Langflow über die Injektion einer bösartigen benutzerdefinierten…
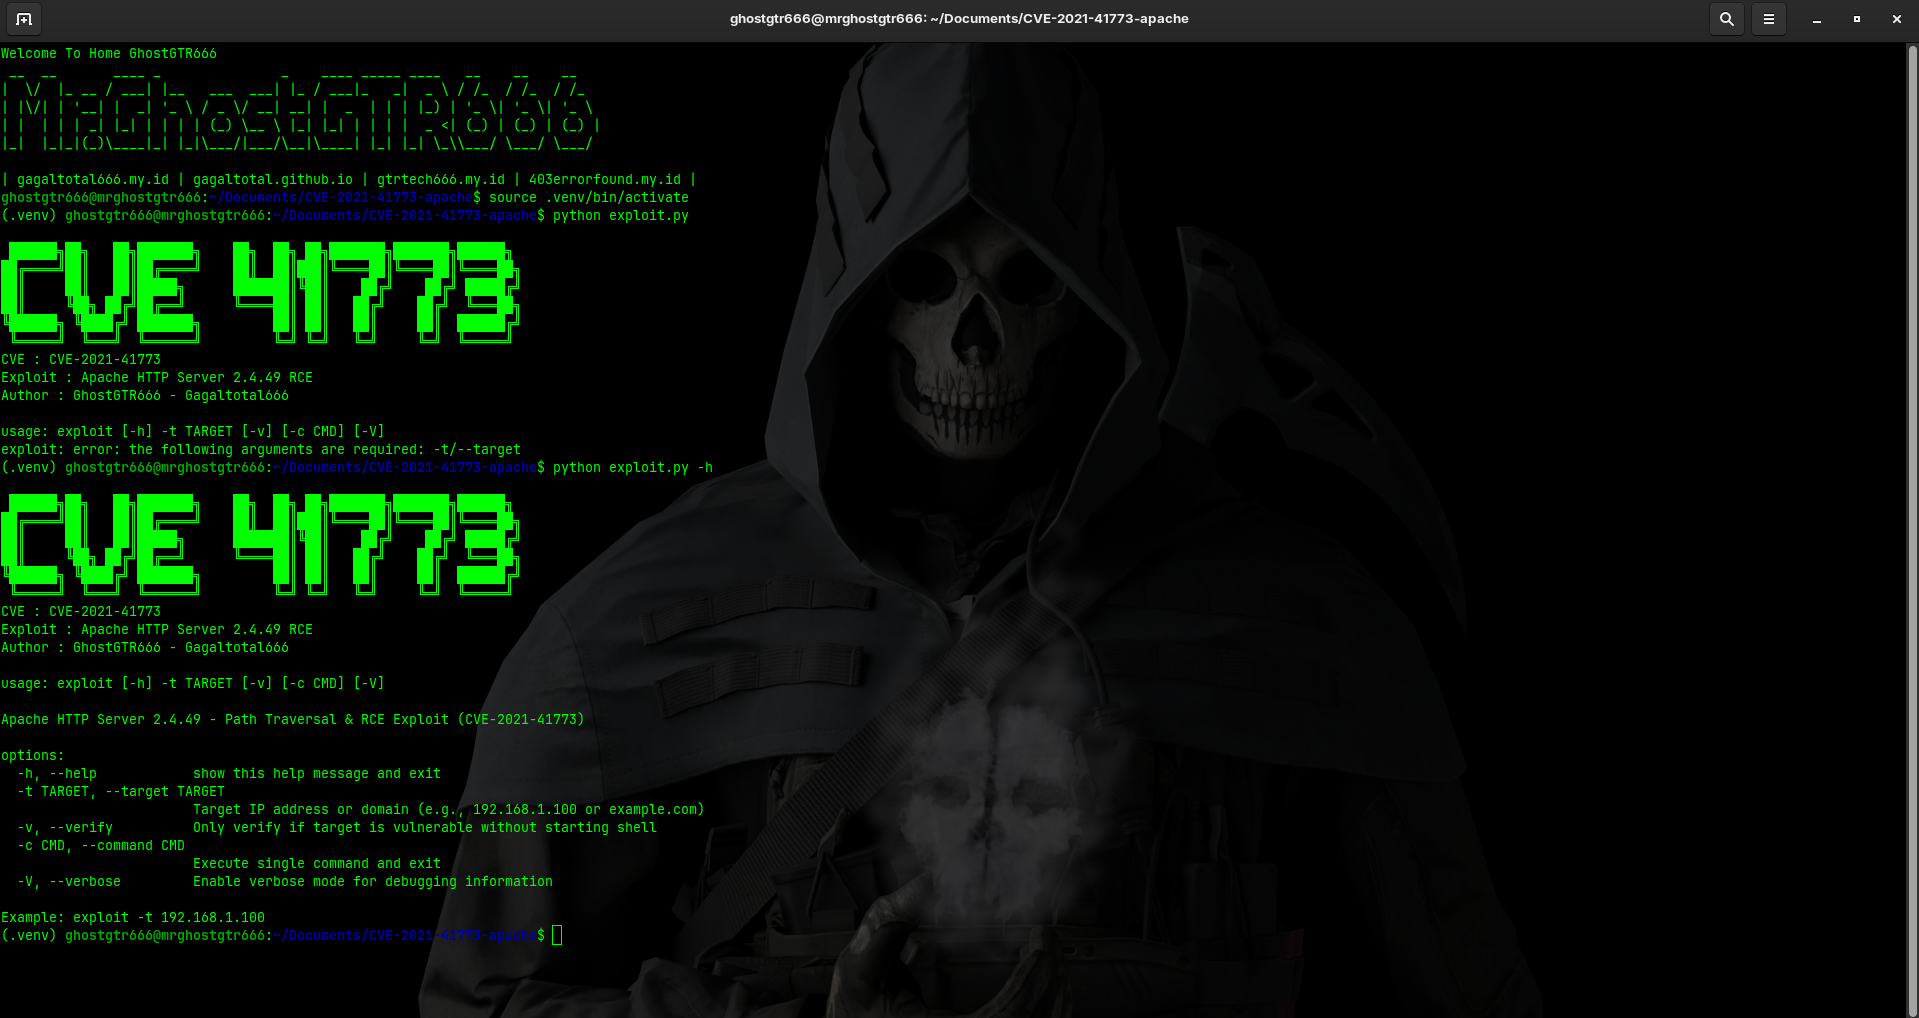 gagaltotal/cve-2021-41773-apache
CVE-2021-41773 Apache
 danyw24/bluexploit
Exploit basierend auf kritischen Bluetooth-Sicherheitslücken (CVE-2023-45866, CVE-2024-21306)
 razureink/cve-2026-21509-office_security_bypass_reproduction
CVE-Reproduktion: cve-2026-21509-office_security_bypass_reproduction








