

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Payload-Generierung — Seite 60 | Kitploit
Kategorien

Payload-Generierung

Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.

Kitploit empfohlen

Top-Tools

10 ausgewählt
metasploit-framework preview#1

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kvor 10h 20m
donut preview#2

donut

GitHubthewover/donut
4.7kvor 2 Jahren
sRDI preview#3

sRDI

GitHubmonoxgas/srdi
2.5kvor 4 Jahren
sgn preview#4

sgn

GitHubegebalci/sgn
2.0kvor 3 Monaten
unicorn preview#5

unicorn

GitHubtrustedsec/unicorn
3.9kvor 23 Tagen
pe_to_shellcode preview#7

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode
2.8kvor 1 Jahr
SysWhispers2 preview#8

SysWhispers2

GitHubjthuraisamy/syswhispers2
1.8kvor 4 Jahren
SysWhispers3 preview#9

SysWhispers3

GitHubklezvirus/syswhispers3
1.6kvor 2 Jahren
Empire preview#10

Empire

GitHubbc-security/empire
5.2kvor 2 Tagen
sliver preview#11

sliver

GitHubbishopfox/sliver
11.7kvor 4 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
3494 Ergebnisse
Oracle-OAM-Padding-Oracle-CVE-2018-2879-Exploit preview

Oracle-OAM-Padding-Oracle-CVE-2018-2879-Exploit

GitHubmostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit

Padding-Oracle-Exploit für Oracle Access Manager (CVE-2018-2879), der die Entschlüsselung verschlüsselter Cookies und die Verschlüsselung beliebiger…

payload-generationvulnerability-analysisexploitation+5
11vor 5 Jahren
CVE-2026-2586 preview

CVE-2026-2586

GitHubdeepsecurityresearch/cve-2026-2586

Authentifizierter EL-Injection-Exploit für die GlassFish/Payara-Administrationskonsole, der die Remote-Ausführung von Befehlen über manipulierte…
payload-generationvulnerability-analysisexploitation+3
2vor 5 Monaten
CVE-2026-23744-MCPJAM-RCE-exploit preview

CVE-2026-23744-MCPJAM-RCE-exploit

GitHubdahalsamir/cve-2026-23744-mcpjam-rce-exploit

Dieses Python-Proof-of-Concept zielt auf einen verwundbaren MCP-Dienst (Model Context Protocol) ab, der von der Zielanwendung bereitgestellt wird.…
payload-generationvulnerability-analysisexploitation+2
vor 5 Monaten
CVE-2023-38831-Winrar-Exploit-Generator-POC preview

CVE-2023-38831-Winrar-Exploit-Generator-POC

GitHubmordavid/cve-2023-38831-winrar-exploit-generator-poc

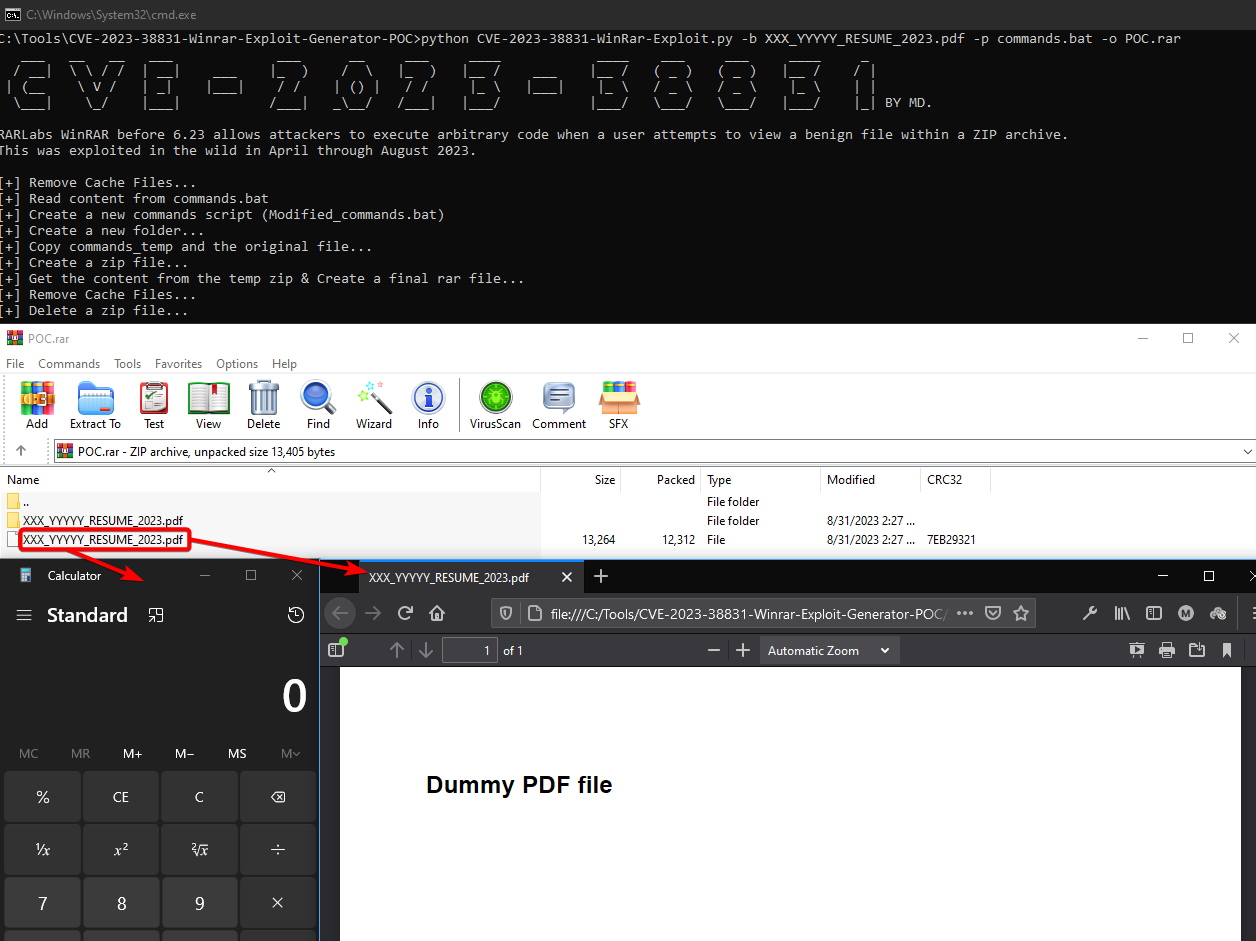
Dies ist ein POC für den CVE-2023-3883 Exploit gegen WinRAR bis Version 6.22. Es wurden einige bestehende, aus dem Internet stammende POCs…

payload-generationvulnerability-analysisexploitation+3
13vor 3 Jahren
CVE-2026-23744 preview

CVE-2026-23744

GitHubleast-significant-bit/cve-2026-23744

Remote-Code-Ausführung in MCPJam 1.4.2 und älter
payload-generationexploitationweb-application-exploitation+2
vor 5 Monaten
cve-2026-23744 preview

cve-2026-23744

GitHubrohit-sundar/cve-2026-23744

Proof-of-Concept-Exploit für CVE-2026-23744, eine nicht authentifizierte RCE in MCPJam Inspector. Bietet Reverse Shell und Befehlsausführung über…
payload-generationvulnerability-analysisexploitation+6
1vor 4 Monaten
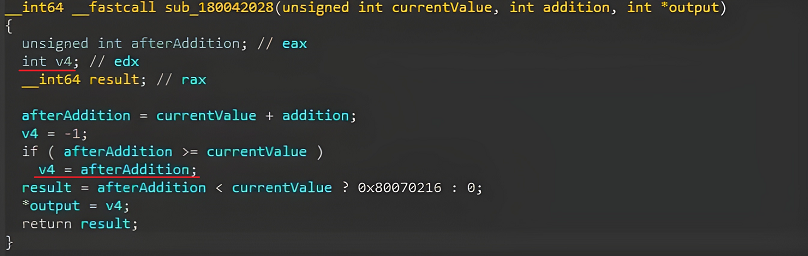
CVE-2026-0740-mass preview

CVE-2026-0740-mass

GitHubexdev994/cve-2026-0740-mass

PoC für CVE-2026-0740: Ninja Forms File Uploads <= 3.3.26 — Unauthentifizierter beliebiger Datei-Upload, der zu RCE führen kann.
payload-generationvulnerability-analysisexploitation+3
1vor 4 Monaten
CVE-2022-26810 preview

CVE-2022-26810

GitHubmr-alperen/cve-2022-26810

Remote-Codeausführungs-Exploit für CVE-2022-26809, der auf Windows-RPC-Heap-Pufferüberlauf mit msfvenom-Shellcode-Integration und…
payload-generationvulnerability-analysisexploitation+6
vor 11 Monaten
CVE-2026-15282 preview

CVE-2026-15282

GitHubshinthink/cve-2026-15282

Instant Appointment <= 1.2 — Nicht authentifizierter beliebiger Datei-Upload zu RCE über add_service_front AJAX | CVSS 9.8

payload-generationvulnerability-analysisexploitation+5
vor 4 Monaten
CVE-2026-14894 preview

CVE-2026-14894

GitHubshinthink/cve-2026-14894

Super Forms Nicht authentifizierter Datei-Upload RCE | CVSS 9.8
reconnaissancepayload-generationvulnerability-analysis+6
1vor 4 Monaten
CVE-2024-23692 preview

CVE-2024-23692

GitHubmr-r00t11/cve-2024-23692

Rejetto HFS (HTTP File Server) ist ein einfacher Webserver für Dateien, der das Teilen von Dateien über ein Netzwerk oder das Internet ermöglicht.

payload-generationvulnerability-analysisexploitation+4
vor 2 Jahren
CVE-2026-11834 preview

CVE-2026-11834

GitHubmattgsys/cve-2026-11834

Proof of Concept (PoC) für die TP-Link DHCP Option 66 nicht authentifizierte RCE (CVE-2026-11834)
payload-generationvulnerability-analysisexploitation+3
3vor 4 Monaten
CVE-2026-0740 preview

CVE-2026-0740

GitHubwhattheslime/cve-2026-0740

Ninja Forms File Uploads <= 3.3.26 - Nicht authentifizierter beliebiger Datei-Upload zu RCE (CVE-2026-0740)
payload-generationvulnerability-analysiscode-analysis+3
1vor 5 Monaten
CVE-2025-8889 preview

CVE-2025-8889

GitHubsiberkampus/cve-2025-8889

Proof-of-Concept-Exploit für CVE-2025-8889: beliebiger Datei-Upload zu RCE im WordPress Compress Then Upload Plugin 1.0.3. Enthält eine schrittweise…

payload-generationvulnerability-analysisexploitation+3
vor 1 Jahr
CVE-2025-8723 preview

CVE-2025-8723

GitHubnxploited/cve-2025-8723

Cloudflare Image Resizing <= 1.5.6 | Nicht authentifizierte Remote-Code-Ausführung

payload-generationvulnerability-analysisexploitation+5
7vor 1 Jahr
CVE-2025-8570 preview

CVE-2025-8570

GitHubnxploited/cve-2025-8570

BeyondCart Connector <= 2.1.0 - Fehlende Konfiguration des JWT-Secrets zur nicht authentifizierten Privilegieneskalation

authentication-authorizationprivilege-escalationpayload-generation+6
1vor 1 Jahr
CVE-2025-8088-Winrar preview

CVE-2025-8088-Winrar

GitHubundefined-name12/cve-2025-8088-winrar

Fortgeschrittenes WinRAR-Pfad-Traversal-Exploit-Tool für CVE-2025-8088

payload-generationpersistence-mechanismsvulnerability-analysis+3
2vor 9 Monaten
CVE-2024-32113 preview

CVE-2024-32113

GitHubmr-xn/cve-2024-32113

Apache OFBiz Path-Traversal führt zu RCE-PoC [CVE-2024-32113 & CVE-2024-36104]

payload-generationvulnerability-analysisexploitation+3
27vor 2 Jahren
Zurück1…596061…100Weiter







