
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
GIMP 3.2.2 enthält einen stackbasierten Pufferüberlauf im APNG-Loader (load_apng_image) bei der Verarbeitung des tRNS-Chunks (Transparenz). Diese…
 rwxrwxs/cve-2026-87902
Python-Exploit für CVE-2026-87902, eine unauthentifizierte LFI in WordPress Core ≤7.1.1: Fingerprinting von OPML, Erkennung des Webroot, Missbrauch…
 hackfutsecroot/cve-2026-87902
Python-Massenscanner und Exploit für CVE-2026-87902, eine nicht authentifizierte WordPress-Core-LFI in get_page_template(), eskaliert zu RCE über die…
 netw0rknoob/vulnclaw
Auf Basis von KI-Agenten + MCP-Toolchain + Penetration-Skill-Orchestrierung, in Kombination mit großen Sprachmodellen, natürliche Spracheingabe →…
 xsanflip/nyawit
Konvertiert DuckyScript- und Bash-Bunny-Payloads in optimierte Flipper-Zero-BadUSB-Injektionsskripte mit Tastaturlayout-Auswahl, AV-Verschleierung…
 xsscx/fuzz
Commodity-Injection-Signaturen, bösartige Eingaben, XSS, HTTP-Header-Injection, XXE, RCE, JavaScript, XSLT
 cujanovic/crlf-injection-payloads
Sammlung von CRLF-Injection-Payloads aus Bug-Bounty-Berichten, die als Referenz für das Testen von HTTP-Header- und Response-Splitting-Schwachstellen…
 cujanovic/open-redirect-payloads
Kuratierte Sammlung von Open-Redirect-Payloads aus Bug-Bounty-Berichten, mit einem Shell-Skript zum Ersetzen einer zielseitig als vertrauenswürdig…
 hybrisdisaster/asphashdos
ASP.NET-HashDoS-Proof-of-Concept-Payloads (1 MB und 4 MB), die über manipulierte POST-Bodys, die an ASP.NET-Endpunkte gesendet werden, einen…
 xsuperbug/payloads
Sammlung von PHP-basierten Angriffs-Payloads für Web-Exploitation- und Penetrationstest-Szenarien.
 k4n3co/lab-rats-v1.6
An advanced, lightweight Android Remote Admin Framework engineered for real-time monitoring, stealth interaction, and remote management through a…
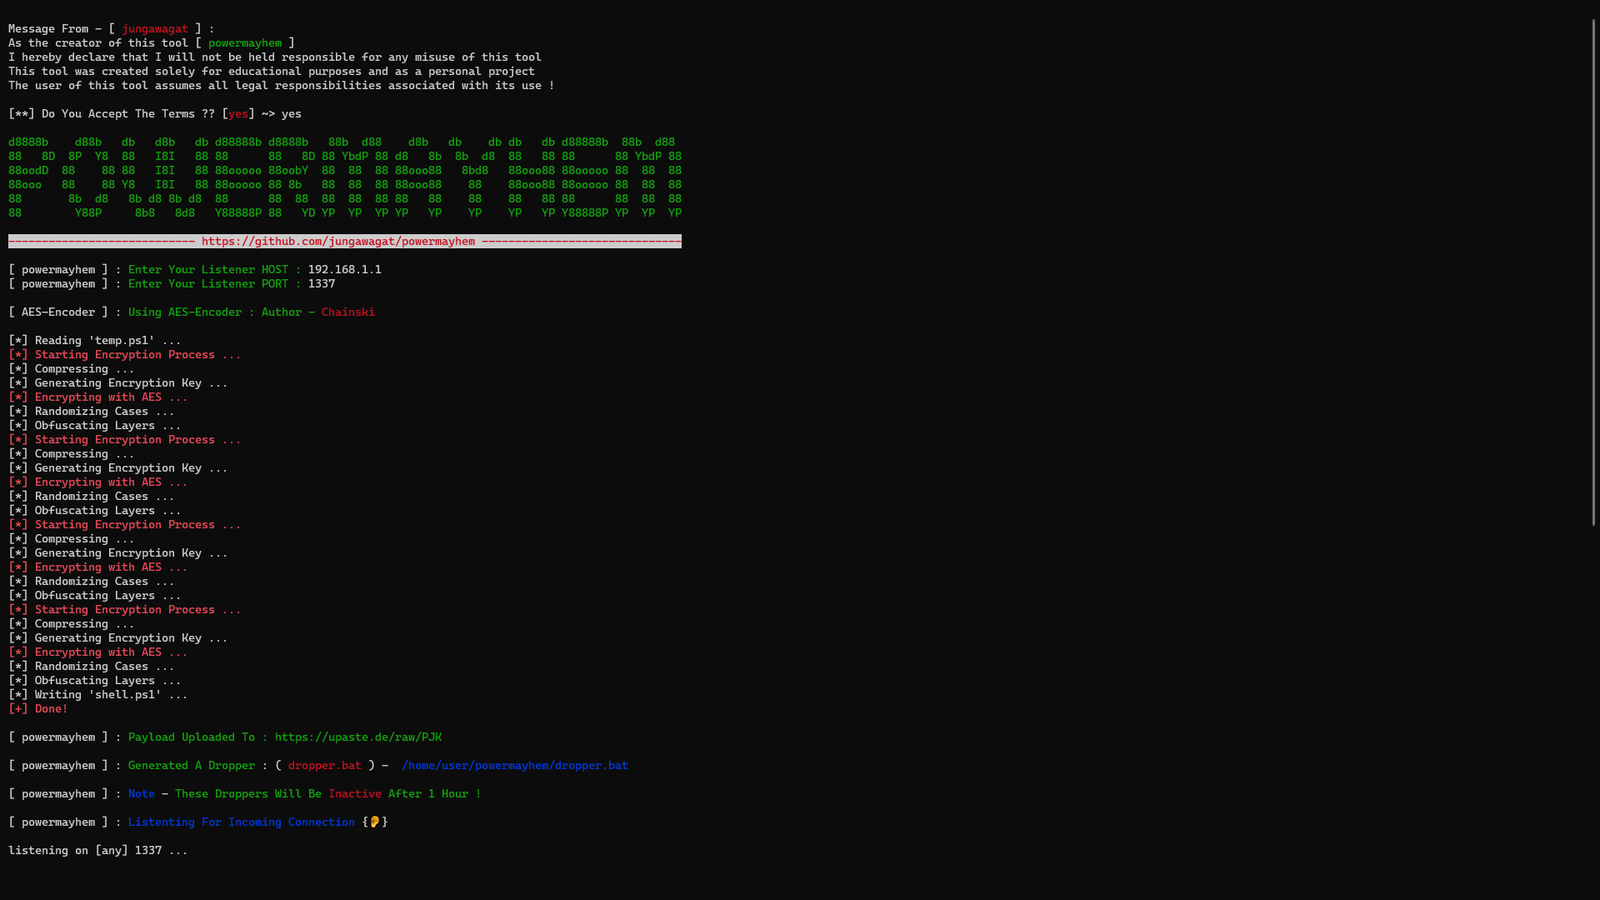 gmh5225/powermayhem
Bash-basierter Generator, der PowerShell-Payloads für Red-Team- und Penetrationstest-Einsätze erzeugt.
 s1ckb0y1337/cobalt-strike-cheatsheet
Einige Hinweise und Beispiele zur Funktionalität von Cobalt Strike
 d4t4s3c/offensivereverseshellcheatsheet
Kuratierte Cheat-Sheet mit Reverse-Shell-Payloads in Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby und msfvenom sowie Webshells, Log Poisoning…
 caveeroo/cve-2026-111497-wordpress-poc
CVE-2026-111497 RCE-PoC für ein gepinntes offizielles Docker-Image für WordPress
 threekiii/awesome-redteam
Eine Wissensdatenbank für Red Teaming und offensive Sicherheit.
 nxploited/cve-2026-77647
SPIP vor 4.4.20 ermöglicht nicht authentifizierten Remote-Angreifern die Ausführung beliebigen Codes
 zarcolio/flipperzero
Dieses Repo enthält meine eigenen Ducky/BadUSB-Skripte, zugehörige PowerShell-Skripte und anderes Zeug rund um den Flipper Zero.








