
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 rvzsec/cve-2023-26035
Unauthentifizierte RCE in ZoneMinder Snapshots - Poc Exploit
 rvzsec/cve-2023-30547
PoC-Exploit für die VM2-Sandbox-Escape-Schwachstelle
 rvzsec/cve-2024-42640
Nicht authentifizierte Remote-Code-Ausführung über die Angular-Base64-Upload-Bibliothek
 rwincey/spring4shell-cve-2022-22965
Python-basierter Proof-of-Concept-Exploit für CVE-2022-22965 (Spring4Shell) mit Schwachstellenprüfung, Remote-Ausnutzung und…
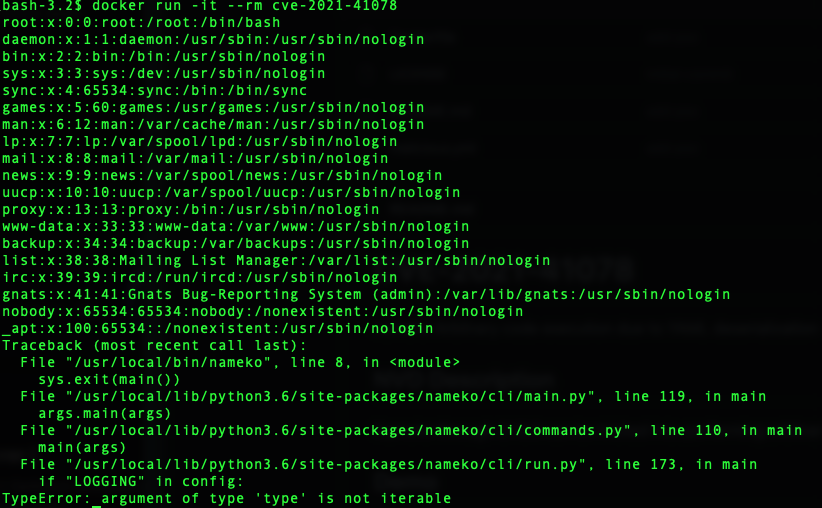 s-index/cve-2021-41078
Beliebige Codeausführung in nameko durch YAML-Deserialisierung
 s-index/cve-2021-43811
awslabs/sockeye Code-Injection durch unsicheres YAML-Laden CVE-2021-43811
 s3l33/cve-2022-42889
Python-Skript für CVE-2022-42889
 scanfsec/cve-2018-15982
Aggressor Script zum Starten eines IE-Drive-by für CVE-2018-15982.
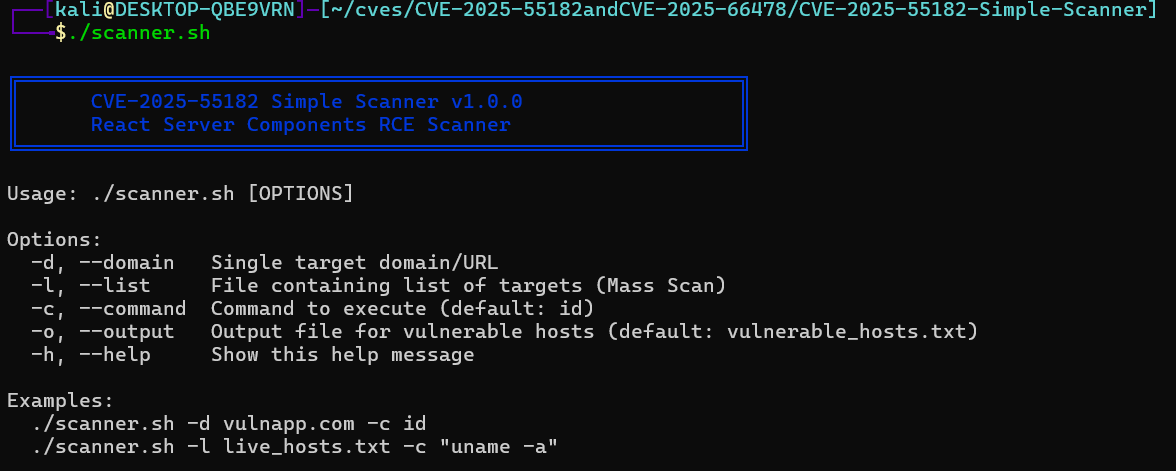 satriarizka/cve-2025-55182-simple-scanner
Hochpräziser RCE-Scanner für CVE-2025-55182, der Next.js RSC betrifft. Unterstützt Massenscans, Befehlsausführung und automatisierte Recon-Pipelines.…
 scs-labrat/android_autorooter
Exfiltrieren Sie sensible Benutzerdaten aus Apps auf Android 12 und 13 mithilfe der Sicherheitslücke CVE-2024-0044 aus der Ferne
 schooldropout1337/cve-2024-3400
Nuclei-Template und Bash-Skript zur Erkennung und Ausnutzung der CVE-2024-3400-Befehlsinjektion in Palo Alto PAN-OS GlobalProtect, die eine nicht…
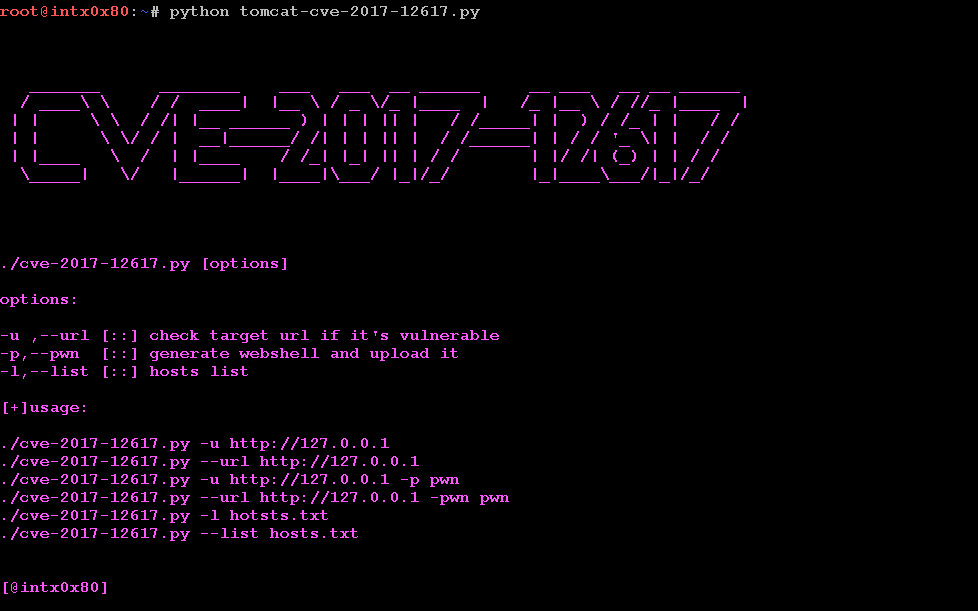 scirusvulgaris/cve-2017-12617
Python-Exploit für die Apache-Tomcat-CVE-2017-12617-RCE-Schwachstelle. Prüft Ziele, generiert Webshells und bietet Remote-Shell-Zugriff auf Systemen…
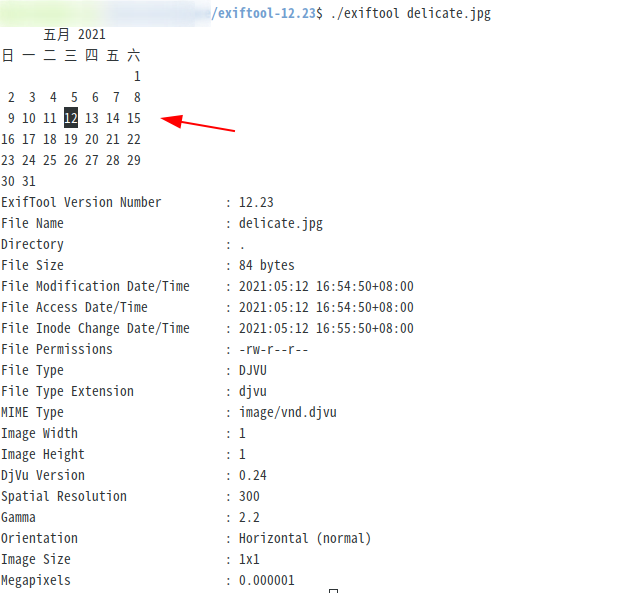 se162xg/cve-2021-22204
Sicherheitslücke in exiftool zur Ausführung beliebigen Codes
 secdongle/poc_cve-2025-69194
PoC für CVE-2025-69194, eine Path-Traversal-Schwachstelle in GNU Wget2 <= 2.2.0. Diese Schwachstelle ermöglicht es Angreifern, beliebige Dateien auf…
 securekomodo/cve-2024-22026
Exploit-POC für CVE-2024-22026, der Ivanti EPMM „MobileIron Core" betrifft
 securezeron/cve-2023-38646
PoC für CVE-2023-38646
 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 Befehlsinjektion.








