
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 pyroxenites/s2-062
Remote-Code-Ausführung S2-062 CVE-2021-31805 Verifizierungs-POC
 synacktiv/php_filter_chain_generator
CLI zum Generieren von PHP-Filterketten für die Remote-Codeausführung über kontrollierte include/require-Parameter. Erzeugt komplexe iconv-basierte…
 h3x0v3rl0rd/freepbx-reverse-shell-module
Exploit-Modul für FreePBX, das eine Reverse-Shell-Payload bereitstellt, um Remote-Befehlsausführung und dauerhaften Shell-Zugriff zu erreichen,…
 h3x0v3rl0rd/log4j
Automatisierte Ausnutzung von Log4j CVE-2021-44228 mit LDAP-Server und Payload-Kompilierung, einschließlich Schritt-für-Schritt-Anleitung für die…
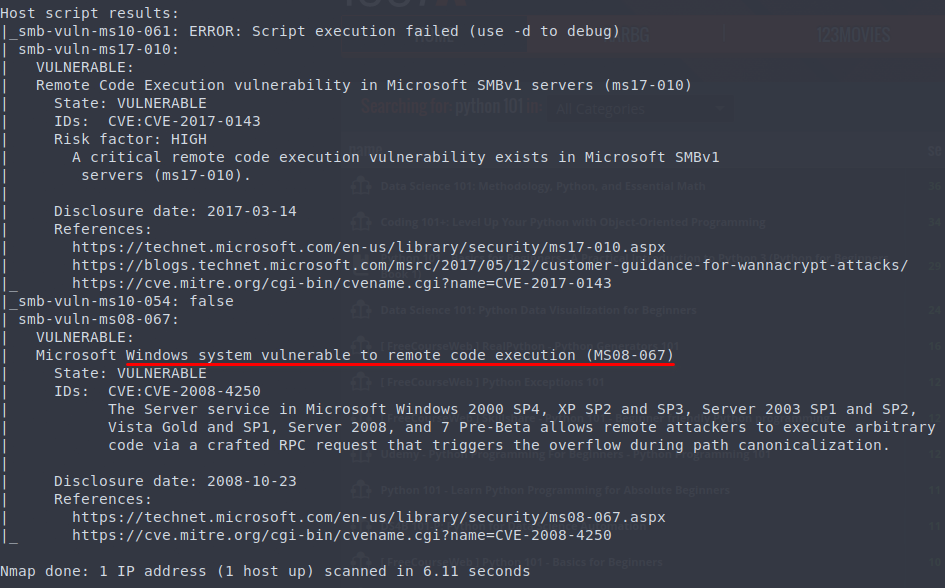 h3x0v3rl0rd/ms08-067
Python-basierter Exploit für MS08-067 (CVE-2008-4250) zur Remote-Codeausführung über SMB mit Reverse-Shell-Payload-Generierung und automatischer…
 h3x0v3rl0rd/nodejsshell
Node.js-Reverse-Shell-Payload-Generator für Penetrationstests. Erstellt Bind- und Reverse-Shells in JavaScript.
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 h3x0v3rl0rd/webmin1.910_exploit
Webmin 1.910 Remote Code Execution Exploit
 sevck/cve-2017-12149
CVE-2017-12149 JBoss as 6.X Deserialisierung (Reverse-Shell-Version)
 rockmelodies/cve-2020-5902-rce-gui
GUI
 qianniaoge/cve-2020-14882_exploit_gui
GUI-basiertes Exploit-Tool für CVE-2020-14882, das auf Oracle WebLogic-Server abzielt. Unterstützt Reverse-Shell-Payload-Generierung,…
 jet-pentest/commend_sqli
Proof-of-Concept-Exploit für zeitbasierte Blind-SQL-Injection im Commend VoIPRec G8-VOIPREC-Gerät, das den anfälligen Code-Parameter zur…
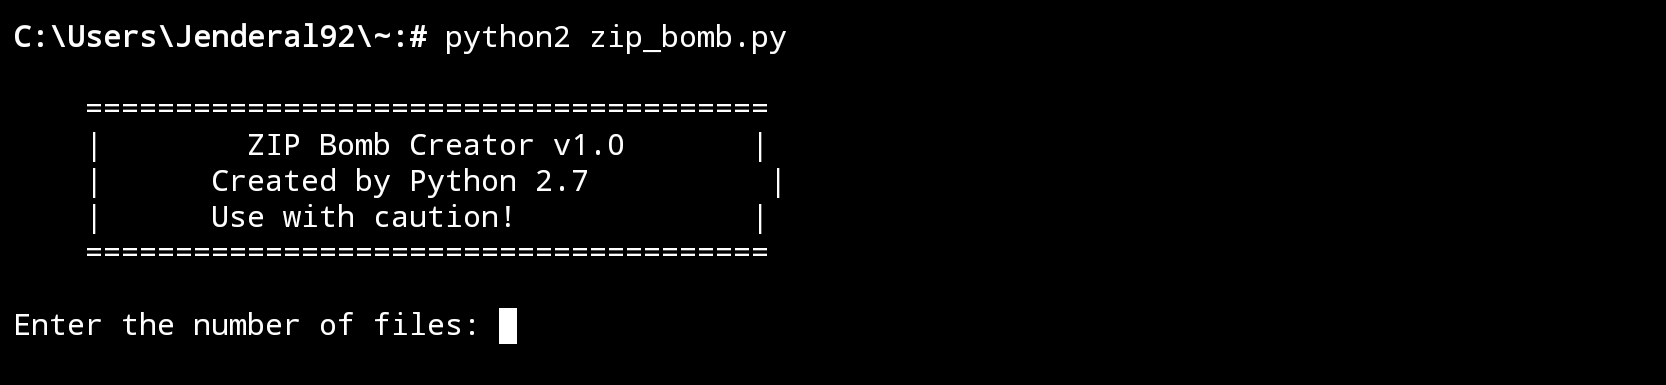 jenderal92/zip_bomb
ZIP Bomb Creator ist ein Tool, das zum Erstellen einer ZIP-Datei verwendet wird, die klein ist, sich beim Extrahieren jedoch drastisch vergrößert.
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite-Plugin zur Automatisierung von Blind-XSS-Blindsuchen. Es kann aktive und passive Prüfungen durchführen.
 ianxtianxt/burpsuiefakeip
burp伪造ip爆破脚本
 ianxtianxt/discuz-ml-rce
Betroffene Systeme und Versionen: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 ianxtianxt/teamview
Generiert TeamViewer-ID- und Passwort-Payloads für den Fernzugriff auf Zielmaschinen. Kombiniert die Generierung ausführbarer Dateien mit…
 ianxtianxt/thinkphp5.0.1-automatic-getshell
thinkphp5.0.1自动getshell脚本








